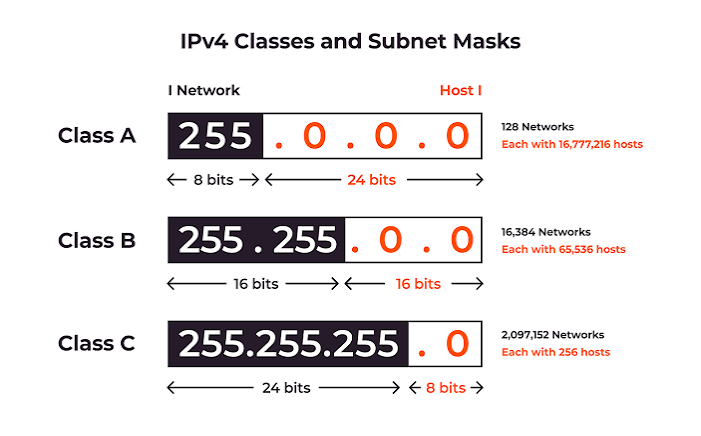
Una subnet, abbreviazione di sottorete, è una sezione più piccola e chiaramente definita di una rete IP più ampia. Invece di collocare ogni dispositivo in una grande rete, un'organizzazione può suddividere il proprio spazio indirizzi in più gruppi più piccoli. Ogni gruppo ha il proprio intervallo di indirizzi IP e può essere utilizzato per un ufficio specifico, un dipartimento, un ambiente server, un carico di lavoro nel cloud, un servizio clienti o una funzione di rete.
Un sottorete può essere paragonata a una strada all'interno di una città. La città rappresenta l'intera rete, mentre la strada rappresenta un intervallo di indirizzi più piccolo. I dispositivi che si trovano nello stesso sottorete possono di solito comunicare direttamente attraverso la rete locale. Quando il traffico deve raggiungere un altro sottorete, viene normalmente inviato attraverso un router o un firewall.
Il subnetting rende più facile organizzare, proteggere, monitorare e espandere le reti. Un'azienda potrebbe utilizzare un subnet per i computer degli impiegati, un altro per il Wi-Fi degli ospiti, un altro per i server di produzione e un altro per la gestione della rete. Ogni subnet crea un confine logico che gli amministratori possono utilizzare quando si progettano le regole di accesso e le politiche di inoltro.
Perché le reti utilizzano sottoreti?
Il principale scopo del subnetting è dividere una rete di grandi dimensioni in sezioni gestibili. Una rete piatta potrebbe essere accettabile per un ambiente domestico piccolo, ma diventa rapidamente difficile da controllare quando sono connessi centinaia o migliaia di dispositivi.
Ad esempio, un'azienda può separare i computer del personale, le stampanti, i telefoni vocali, le telecamere di sicurezza, i server e i dispositivi degli ospiti in subnet diverse. Questo permette al team di rete di applicare regole diverse per ogni gruppo. I dispositivi degli ospiti possono essere autorizzati a accedere ad Internet ma bloccati dall'accesso ai server interni. I sistemi di database possono essere raggiungibili solo dai server delle applicazioni approvati. Le interfacce di gestione possono essere limitate a un piccolo gruppo di amministratori.
Il subnetting può ridurre anche il traffico locale non necessario. Alcune comunicazioni di rete sono destinate solo a dispositivi all'interno dello stesso segmento locale. La divisione di un ambiente grande in sottoreti più piccole evita che ogni dispositivo riceva traffico non rilevante per esso.
Il subnetting non fornisce automaticamente sicurezza. Un router potrebbe comunque permettere il traffico tra due sottoreti a meno che un firewall o una politica di controllo degli accessi non lo blocchino. La subnet crea il confine, mentre le regole di sicurezza determinano cosa è consentito attraversare quel confine.
Come un intervallo di indirizzi IP diventa una subnet
Un indirizzo IP contiene due parti importanti: una parte di rete e una parte host. La parte di rete identifica l'intervallo di indirizzi più ampio, mentre la parte host identifica un dispositivo individuale all'interno di quell'intervallo.
Una lunghezza di prefisso indica dove termina la parte di rete e inizia la parte host. Ad esempio, in 192.0.2.0/24, il /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 contiene 256 indirizzi totali, mentre un IPv6 /48 rappresenta un intervallo di indirizzi estremamente grande.
La notazione prefissa si basa sul Classless Inter-Domain Routing, comunemente detta CIDR. Non è necessario calcolare i valori binari per comprendere l'idea base. In generale, un numero più piccolo dopo la barra rappresenta un range di indirizzi più grande, mentre un numero più grande rappresenta un range più piccolo.
Ad esempio:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Regola semplice: L'indirizzo prima della barra identifica l'intervallo di rete e il numero dopo la barra ne descrive la dimensione.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Un sottorete IPv4 viene spesso scritta utilizzando un indirizzo di rete e una lunghezza del prefisso, ad esempio 192.0.2.0/24. Questo range inizia da 192.0.2.0 e finisce a 192.0.2.255, fornendo 256 indirizzi totali.
Nella rete locale tradizionale, l'indirizzo iniziale viene utilizzato come indirizzo di rete e l'ultimo indirizzo è riservato per il traffico di broadcast. Questo lascia 254 indirizzi per dispositivi ordinari. Ambienti cloud, collegamenti punto-punto e reti specializzate possono utilizzare regole diverse, quindi il numero utilizzabile non è sempre lo stesso.
A /24 è una dimensione di subnet familiare perché è adatta a molti uffici piccoli, reti di servizio e VLAN. Tuttavia, non è sempre la scelta corretta. A /25 divide la capacità di un /24 in due intervalli più piccoli, mentre un /23 combinando la capacità di due adjacenti /24 reti.
La dimensione della subnet corretta dipende dal numero di dispositivi, dalla crescita prevista, dai requisiti di sicurezza e dal progetto complessivo della rete.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 utilizza il concetto di prefisso uguale a IPv4, ma lo spazio degli indirizzi molto più grande rende il modello di pianificazione diverso. Le reti IPv6 vengono generalmente progettate intorno a confini di indirizzo chiari e generosi invece di cercare di risparmiare ogni singolo indirizzo.
An IPv6 /48 viene comunemente utilizzato come assegnazione a livello di organizzazione. Può essere diviso in 65.536 separati /64 sottoreti. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 reti. Questo può essere adatto per un'azienda più piccola, rete clienti o sito che necessita di diversi segmenti IPv6 interni.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Seleziona un famiglia di indirizzi e un prefisso per visualizzare un esempio semplice.
Questi esempi utilizzano uno spazio di indirizzamento esclusivamente documentativo e non sono reti di produzione.
Cosa è la differenza tra una subnet e una VLAN?
Una subnet è un limite di indirizzamento IP, mentre una VLAN è un metodo per separare i dispositivi a livello di rete locale. Sono spesso utilizzate insieme, ma non sono la stessa cosa.
Un'azienda può creare un VLAN per dispositivi ospiti e assegnare una subnet IPv4 o IPv6 ad esso. Può poi creare un altro VLAN e un'altra subnet per i dipendenti. Il VLAN controlla la separazione della rete locale, mentre la subnet definisce l'intervallo di indirizzi IP utilizzato dai dispositivi in quel segmento.
Utilizzare un subnet primario per ogni VLAN è comune perché rende una rete più facile da comprendere. Tuttavia, ambienti più grandi possono utilizzare progetti più complessi quando c'è un motivo operativo specifico.
Cosa è la differenza tra una subnet e un indirizzo IP?
Un indirizzo IP identifica una scheda di rete o un punto di accesso. Una sottorete identifica l'intervallo più ampio a cui appartiene quell'indirizzo.
Ad esempio, 192.0.2.25 potrebbe essere l'indirizzo di un server, mentre 192.0.2.0/24 descrive la subnet che contiene quel server. La subnet, la porta di accesso e l'indirizzo IP singolo rispondono a domande diverse.
Un amministratore può assegnare un indirizzo al server 192.0.2.25, configura 192.0.2.1 come proprio gateway di default, e documentare la rete come 192.0.2.0/24L'indirizzo del server identifica il dispositivo, la porta di accesso fornisce l'accesso ad altri network e il prefisso identifica il range locale.
Come fanno i sottoreti a migliorare la sicurezza
Il subnetting può migliorare la sicurezza fornendo agli amministratori confini chiari per applicare i controlli. Un'azienda può posizionare i server web pubblici in un subnet, i database in un altro, i dispositivi dei dipendenti in un terzo e le interfacce di gestione in un quarto.
Un firewall può quindi permettere solo le connessioni necessarie. Un server web pubblico può comunicare con un server applicativo, mentre il server applicativo può comunicare con un database. La rete Wi-Fi per ospiti può raggiungere Internet ma rimanere separata dai servizi interni.
Una subnet non blocca automaticamente il traffico. Se un router inoltra il traffico tra due subnets e non esiste una regola del firewall che lo impedisca, i dispositivi possono comunque comunicare. La sottorete è alla base della segmentazione, ma deve essere combinata con controlli di accesso, autenticazione, monitoraggio e crittografia.
Come vengono utilizzati i sottoreti nelle case, uffici e centri dati
In una casa, una sottorete privata supporta spesso dispositivi cablati e client Wi-Fi. Il router assegna indirizzi privati automaticamente e fornisce l'accesso a Internet pubblico.
Alcune case utilizzano reti separate per gli ospiti, dispositivi per la casa intelligente o laboratori. Questo può migliorare l'isolamento, soprattutto quando sono connessi dispositivi non attendibili o poco curati.
In un ufficio, le sottoreti possono separare i dipartimenti, le stampanti, i telefoni, i server, i sistemi di sicurezza e i servizi wireless. In un centro dati o in una piattaforma cloud, possono essere utilizzate diverse sottoreti per applicazioni pubbliche, server per applicazioni private, database, backup e sistemi di gestione.
Il numero esatto delle sottoreti è meno importante di una progettazione documentata, scalabile e adatta alle reali esigenze di accesso.
Come si relazionano le Subnet con il routing Internet
All'interno di una rete locale, un router inoltra il traffico tra sottoreti. Su Internet pubblico, i router scambiano prefissi IP più grandi che descrivono quali reti possono raggiungere.
Ad esempio, un prefisso IPv4 pubblico come 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 potrà essere annunciato tramite BGP da un Autonomous System autorizzato.
Per le organizzazioni che gestiscono spazi di indirizzi pubblici, il prefisso annunciato deve corrispondere al record del registro, al piano di instradamento e all'autorizzazione RPKI, se applicabile. Si tratta di un'utilizzo avanzato delle sottoreti, ma il concetto base rimane lo stesso: un prefisso definisce un intervallo di indirizzi e indica ad altre reti a quale intervallo appartiene.
Puoi scoprire di più su questa relazione nel nostro guida a Numeri di sistema autonomo.
Come Si Sceglie La Dimensione Giusta Della Subnet?
Inizia con il numero di dispositivi che necessitano di indirizzi oggi, quindi permetti spazio realistico per la crescita futura. Un piccolo ufficio potrebbe aver bisogno solo di un range IPv4 modesto, mentre un'organizzazione grande potrebbe richiedere reti separate per utenti, servizi, siti e zone di sicurezza.
Evitare di rendere ogni sottorete più grande del necessario. Confini più piccoli e significativi rendono più facile il monitoraggio e il controllo di accesso. Allo stesso tempo, evitare di scegliere un intervallo così piccolo che debba essere ridisegnato poco dopo la distribuzione.
IPv6 planning is generally more generous. A /64 viene comunemente utilizzato per una LAN IPv6, mentre prefissi più grandi come /56 e /48 consentire a molte reti interne di essere organizzate sotto un'unica assegnazione.
Errori comuni nel subnetting
Un errore comune è scegliere un intervallo troppo piccolo per la crescita normale. Una rete potrebbe funzionare nel primo anno ma esaurire gli indirizzi quando vengono aggiunti più dipendenti, telefoni, telecamere, macchine virtuali o contenitori.
Espandere una subnet in un secondo momento potrebbe richiedere il rindirizzamento dei dispositivi, la modifica delle regole del firewall, l'aggiornamento degli ambiti DHCP e la coordinazione della manutenzione. Una piccola quantità di pianificazione all'inizio è di solito più facile di un riconfigurazione d'emergenza.
Un altro errore è l'utilizzo di intervalli sovrapposti in reti collegate. Se due uffici utilizzano lo stesso intervallo privato e in seguito necessitano di un VPN site-to-site, la routing diventa più complessa perché la stessa destinazione sembra esistere in due luoghi.
Gli amministratori talvolta assumono che mettere i dispositivi in sottoreti diverse li blocchi automaticamente dalla comunicazione. In realtà, un router potrebbe inoltrare il traffico tra le sottoreti a meno che un firewall o una politica di controllo degli accessi non lo preveda diversamente.
Come documentare e denominare le sottoreti
Una buona documentazione trasforma un insieme di numeri in una rete che un altro ingegnere può comprendere. Per ogni sottorete, registrare il prefisso, la posizione, lo scopo, la porta di accesso, il metodo di assegnazione degli indirizzi, le impostazioni DNS, il responsabile e la politica di sicurezza.
Un nome come Personale-ufficio-di-Londra o Produzione-Web-in-nuvola è più facile da riconoscere rispetto a un numero da solo. Il prefisso rimane il valore tecnico autoritativo, ma il nome aiuta le persone a capire come viene utilizzato il sottorete.
Le organizzazioni dovrebbero utilizzare un modello di allocazione coerente tra uffici, ambienti cloud, laboratori e centri dati. I piani IPv6 possono utilizzare una gerarchia simile assegnando un prefisso più ampio a un sito e un predeterminato /64 a ciascun LAN o VLAN.
La documentazione deve essere aggiornata ogni volta che viene creata, ridimensionata, spostata o ritirata una sottorete. Per le risorse IPv4 e IPv6 pubbliche, la documentazione interna deve rimanere coerente con i registri, il DNS, il BGP e i record RPKI.
Domande di pratica per subnet e prefissi
Seleziona una risposta per ogni domanda, poi clicca "Controlla le risposte". Le tue risposte rimangono in questo browser.
1. Cosa descrive una subnet?
2. Quale è una dimensione comune della subnet IPv4 per una piccola LAN?
3. Select all true statements about subnets.
4. Quanti network /64 può contenere un IPv6 /48 tipico?
Domande frequenti sulle sottoreti
Ogni rete ha bisogno di più di un sottorete?
No. Una rete domestica semplice può funzionare bene con una sola subnet privata. Più subnet diventano utili quando è necessario separare i dispositivi, applicare politiche di sicurezza diverse o gestire un ambiente più grande.
È un /24 sempre la migliore subnet IPv4?
No. A /24 è comune, ma potrebbe essere troppo grande o troppo piccolo per una rete specifica. La dimensione corretta dipende dal numero di dispositivi, dalla crescita prevista, dal progetto di instradamento e dai requisiti di sicurezza.
È un /64 sempre la migliore subnet IPv6?
A /64 viene utilizzato in modo ampio per una LAN IPv6 ordinaria, ma infrastrutture specifiche come collegamenti punto-punto o interfacce di loopback possono utilizzare lunghezze di prefisso diverse in base al progetto e agli standard applicabili.
I sottoreti possono migliorare le prestazioni di rete?
Possono ridurre il traffico locale non necessario e rendere la routing più organizzata. Tuttavia, il subnetting da solo non garantisce prestazioni più rapide. La larghezza di banda, la latenza, la capacità del router, il processing del firewall e la progettazione delle applicazioni contano anche.
Due reti possono utilizzare la stessa subnet privata?
Possono utilizzare lo stesso intervallo privato quando sono completamente indipendenti. Si possono verificare problemi quando quelle reti devono comunicare attraverso un VPN, una connessione privata o un sistema di instradamento condiviso.