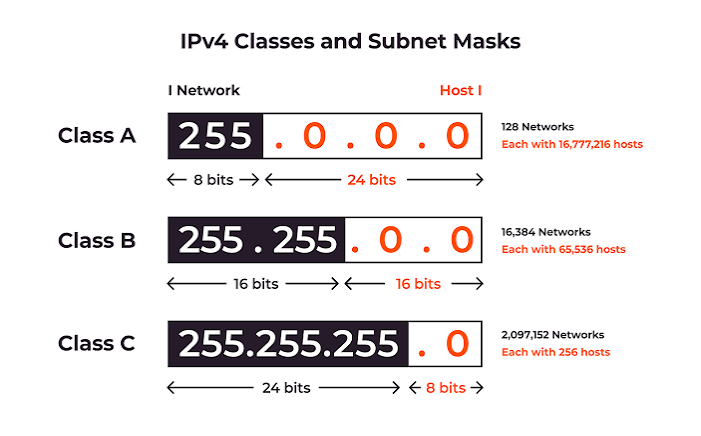
Un sous-réseau, abrégé en sous-réseau, est une section plus petite et clairement définie d'un réseau IP plus important. Au lieu de placer chaque appareil dans un seul grand réseau, une organisation peut diviser son espace d'adressage en plusieurs groupes plus petits. Chaque groupe a sa propre plage d'adresses IP et peut être utilisé pour un bureau particulier, un département, un environnement de serveur, une charge de travail en nuage, un service client ou une fonction de réseau.
Un sous-réseau peut être comparé à une rue à l'intérieur d'une ville. La ville représente l'ensemble du réseau, tandis que la rue représente une plage d'adresses plus petite. Les appareils situés dans le même sous-réseau peuvent généralement communiquer directement via le réseau local. Lorsque le trafic doit atteindre un autre sous-réseau, il est normalement envoyé à travers un routeur ou un pare-feu.
Le sous-réseaux rendent les réseaux plus faciles à organiser, à sécuriser, à surveiller et à étendre. Une entreprise peut utiliser un sous-réseau pour les ordinateurs des employés, un autre pour le Wi-Fi des invités, un autre pour les serveurs de production et un autre pour la gestion du réseau. Chaque sous-réseau crée une limite logique que les administrateurs peuvent utiliser lors de la conception des règles d'accès et des politiques de routage.
Pourquoi les réseaux utilisent-ils des sous-réseaux ?
Le principal objectif du sous-réseau est de diviser un grand réseau en sections gérables. Un réseau plat peut être acceptable pour un environnement domestique petit, mais il devient rapidement difficile à contrôler lorsqu'il y a des centaines ou des milliers de dispositifs connectés.
Par exemple, une entreprise peut séparer ses ordinateurs de personnel, imprimantes, téléphones vocaux, caméras de sécurité, serveurs et appareils des invités en différents sous-réseaux. Cela permet à l'équipe réseau d'appliquer différentes règles à chaque groupe. Les appareils des invités peuvent être autorisés à accéder à Internet mais bloqués par rapport aux serveurs internes. Les systèmes de base de données peuvent être accessibles uniquement par les serveurs d'applications approuvés. Les interfaces de gestion peuvent être limitées à un petit groupe d'administrateurs.
Le sous-réseaux peuvent également réduire le trafic local inutile. Certaines communications réseau sont destinées uniquement aux appareils situés dans le même segment local. La division d'un grand environnement en sous-réseaux plus petits empêche chaque appareil de recevoir un trafic qui ne lui est pas pertinent.
Le sous-réseaux ne fournissent pas automatiquement de sécurité. Un routeur peut toujours autoriser le trafic entre deux sous-réseaux à moins qu'un pare-feu ou une politique de contrôle d'accès ne l'empêche. Le sous-réseau crée la frontière, tandis que les règles de sécurité déterminent ce qui est autorisé à traverser cette frontière.
Comment une plage d'adresses IP devient un sous-réseau
Une adresse IP comporte deux parties importantes : une partie réseau et une partie hôte. La partie réseau identifie la plage d'adresses plus large, tandis que la partie hôte identifie un appareil individuel au sein de cette plage.
Une longueur de préfixe indique où la partie réseau se termine et où la partie hôte commence. Par exemple, dans 192.0.2.0/24, le /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 contient 256 adresses au total, tandis qu'un IPv6 /48 représente une très grande plage d'adresses.
La notation préfixe repose sur le routage interdomaines sans classe, communément appelé CIDR. Vous n'avez pas besoin de calculer les valeurs binaires pour comprendre l'idée de base. En général, un petit nombre après la barre oblique représente une plus grande plage d'adresses, tandis qu'un grand nombre représente une plus petite plage.
Par exemple :
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Règle simple : L'adresse avant la barre oblique identifie la plage de réseau, et le nombre après la barre oblique décrit sa taille.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Un sous-réseau IPv4 est souvent écrit en utilisant une adresse réseau et une longueur de préfixe, tel que 192.0.2.0/24. Cette plage commence à 192.0.2.0 et se termine à 192.0.2.255, donnant 256 adresses au total.
Dans un réseau local traditionnel, la première adresse est utilisée comme adresse de réseau et la dernière adresse est réservée au trafic de diffusion. Cela laisse 254 adresses pour les appareils ordinaires. Les environnements cloud, les liens point à point et les réseaux spécialisés peuvent utiliser des règles différentes, donc le nombre d'adresses utilisables n'est pas toujours le même.
A /24 est une taille de sous-réseau familière car elle convient à de nombreuses petites entreprises, réseaux de services et VLAN. Cependant, ce n'est pas toujours le choix correct. A /25 divise la capacité d'un /24 en deux plages plus petites, tandis qu'un /23 combine la capacité de deux adjacents /24 réseaux.
La taille de sous-réseau correcte dépend du nombre d'appareils, de la croissance attendue, des exigences de sécurité et de la conception globale du réseau.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 utilise le mêmes concepts de préfixe que IPv4, mais l'espace d'adressage beaucoup plus important rend le modèle de planification différent. Les réseaux IPv6 sont généralement conçus autour de limites d'adresses claires et généreuses plutôt que de chercher à économiser chaque adresse individuelle.
An IPv6 /48 est couramment utilisé comme une allocation à l'échelle de l'organisation. Il peut être divisé en 65 536 unités distinctes /64 sous-réseaux. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 réseaux. Cela peut convenir à une petite entreprise, un réseau client ou un site qui a besoin de plusieurs segments IPv6 internes.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Sélectionnez une famille d'adresses et un préfixe pour consulter un exemple simple.
Ces exemples utilisent un espace d'adressage uniquement documentaire et ne constituent pas des réseaux de production.
Quelle est la différence entre un sous-réseau et un VLAN ?
Un sous-réseau est une limite d'adressage IP, tandis qu'un VLAN est une méthode de séparation des appareils au niveau du réseau local. Ils sont souvent utilisés ensemble, mais ce ne sont pas la même chose.
Une entreprise peut créer un VLAN pour les appareils invités et lui attribuer un sous-réseau IPv4 ou IPv6. Elle peut ensuite créer un autre VLAN et un autre sous-réseau pour les employés. Le VLAN contrôle la séparation du réseau local, tandis que le sous-réseau définit la plage d'adresses IP utilisée par les appareils de ce segment.
Utiliser un sous-réseau principal par VLAN est courant car cela rend un réseau plus facile à comprendre. Cependant, les environnements plus importants peuvent utiliser des conceptions plus complexes lorsqu'il y a une raison opérationnelle spécifique.
Quelle est la différence entre un sous-réseau et une adresse IP ?
Une adresse IP identifie une interface réseau ou un point d'extrémité. Un sous-réseau identifie la plage plus large à laquelle appartient cette adresse.
Par exemple, 192.0.2.25 peut être l'adresse d'un serveur, tandis que 192.0.2.0/24 décrit le sous-réseau contenant ce serveur. Le sous-réseau, la passerelle et l'adresse IP individuelle répondent chacun à une question différente.
Un administrateur peut attribuer à un serveur l'adresse 192.0.2.25, configurer 192.0.2.1 en tant que passerelle par défaut, et documenter le réseau en tant que 192.0.2.0/24. L'adresse du serveur identifie l'appareil, la passerelle fournit un accès à d'autres réseaux et le préfixe identifie la plage locale.
Comment les sous-réseaux aident à la sécurité
Le sous-réseaux peuvent améliorer la sécurité en donnant aux administrateurs des limites claires pour appliquer les contrôles. Une entreprise peut placer des serveurs web publics dans un sous-réseau, des bases de données dans un autre, les appareils des employés dans un troisième et les interfaces de gestion dans un quatrième.
Un pare-feu peut ensuite autoriser uniquement les connexions nécessaires. Un serveur web public peut communiquer avec un serveur d'application, tandis que le serveur d'application peut communiquer avec une base de données. Le Wi-Fi des invités peut accéder à Internet mais rester séparé des services internes.
Un sous-réseau ne bloque pas automatiquement le trafic. Si un routeur transfère le trafic entre deux sous-réseaux et qu'aucune règle de pare-feu ne l'empêche, les appareils peuvent toujours communiquer. Le sous-réseautage est une base pour la segmentation, mais il doit être combiné à des contrôles d'accès, à l'authentification, à la surveillance et au chiffrement.
Comment les sous-réseaux sont-ils utilisés dans les maisons, les bureaux et les centres de données
Dans une maison, une sous-réseau privé prend souvent en charge les appareils filaires et les clients Wi-Fi. Le routeur attribue automatiquement des adresses privées et fournit un accès à Internet public.
Certains logements utilisent des réseaux séparés pour les invités, les appareils de la maison intelligente ou les laboratoires. Cela peut améliorer l'isolation, notamment lorsqu'il y a des appareils non fiables ou mal entretenus connectés.
Dans un bureau, les sous-réseaux peuvent séparer les départements, les imprimantes, les téléphones, les serveurs, les systèmes de sécurité et les services sans fil. Dans un centre de données ou une plateforme cloud, différents sous-réseaux peuvent être utilisés pour les applications publiques, les serveurs d'applications privées, les bases de données, les sauvegardes et les systèmes de gestion.
Le nombre exact de sous-réseaux est moins important que de disposer d'un design documenté, évolutif et adapté aux besoins réels d'accès.
Comment les sous-réseaux se rapportent au routage Internet
À l'intérieur d'un réseau local, un routeur transfère le trafic entre les sous-réseaux. Sur Internet public, les routeurs échangent des préfixes IP plus importants qui décrivent quels réseaux ils peuvent atteindre.
Par exemple, un préfixe IPv4 public tel que 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 peut être annoncé via BGP par un système autonome autorisé.
Pour les organisations qui gèrent un espace d'adressage public, le préfixe annoncé doit correspondre au registre, au plan de routage et à l'autorisation RPKI, si cela est pertinent. Il s'agit d'une utilisation avancée des sous-réseaux, mais le concept de base reste le même : un préfixe définit une plage d'adresses et indique aux autres réseaux à quelle plage appartient cette plage.
Vous pouvez en savoir plus sur cette relation dans notre guide sur Numéros de système autonome.
Comment choisir la bonne taille de sous-réseau ?
Commencez par le nombre d'appareils qui ont besoin d'adresses aujourd'hui, puis prévoyez un espace réaliste pour la croissance future. Un petit bureau peut avoir besoin d'une plage IPv4 modeste, tandis qu'une grande organisation peut nécessiter des réseaux séparés pour les utilisateurs, les services, les sites et les zones de sécurité.
Évitez de rendre chaque sous-réseau plus grand que nécessaire. Des limites plus petites et significatives facilitent le monitoring et le contrôle d'accès. En même temps, évitez de choisir une plage trop petite qui doive être réaménagée peu après le déploiement.
IPv6 planning is generally more generous. A /64 est couramment utilisé pour une seule LAN IPv6, tandis que des préfixes plus importants tels que /56 et /48 autoriser de nombreuses réseaux internes à être organisés sous une seule allocation.
Erreurs courantes en sous-réseau
Une erreur courante est de choisir une plage trop petite pour la croissance normale. Un réseau peut fonctionner pendant sa première année, mais manquer d'adresses lorsqu'on ajoute plus de salariés, de téléphones, de caméras, de machines virtuelles ou de conteneurs.
Étendre un sous-réseau plus tard peut nécessiter de rénombler les appareils, de modifier les règles de pare-feu, de mettre à jour les plages DHCP et de coordonner la maintenance. Un petit effort de planification au début est généralement plus facile qu'un redessin d'urgence.
Une autre erreur est d'utiliser des plages superposées dans des réseaux connectés. Si deux bureaux utilisent la même plage privée et ont plus tard besoin d'un VPN site à site, le routage devient plus complexe car la même destination semble exister à deux endroits.
Les administrateurs supposent parfois que placer les appareils dans des sous-réseaux différents les empêche automatiquement de communiquer. En réalité, un routeur peut transmettre le trafic entre les sous-réseaux à moins qu'une pare-feu ou une politique de contrôle d'accès ne l'indique autrement.
Comment documenter et nommer les sous-réseaux
Une bonne documentation transforme un ensemble de nombres en un réseau que peut comprendre un autre ingénieur. Pour chaque sous-réseau, noter son préfixe, sa localisation, son objectif, sa passerelle, la méthode d'attribution d'adresses, les paramètres DNS, le responsable et la politique de sécurité.
Un nom tel que Personnel-de-bureau-de-Londres ou Production-Web-en-nuage est plus facile à reconnaître qu'un nombre seul. Le préfixe reste la valeur technique autoritaire, mais le nom aide les personnes à comprendre comment le sous-réseau est utilisé.
Les organisations devraient utiliser un modèle d'allocation cohérent entre les bureaux, les environnements cloud, les laboratoires et les centres de données. Les plans IPv6 peuvent utiliser une hiérarchie similaire en attribuant un préfixe plus important à un site et un modèle prédéfini /64 à chaque LAN ou VLAN.
La documentation doit être mise à jour chaque fois qu'un sous-réseau est créé, redimensionné, déplacé ou retiré. Pour les ressources IPv4 et IPv6 publiques, la documentation interne doit également rester cohérente avec les registres, le DNS, le BGP et les enregistrements RPKI.
Questions de pratique sur les sous-réseaux et les préfixes
Choisissez une réponse pour chaque question, puis cliquez sur « Vérifier les réponses ». Vos réponses restent dans ce navigateur.
1. Qu'est-ce qu'un sous-réseau décrit ?
2. Quelle est la taille de sous-réseau IPv4 courante pour un petit LAN ?
3. Select all true statements about subnets.
4. Combien de réseaux /64 un /48 IPv6 typique peut-il contenir ?
Questions fréquemment posées sur les sous-réseaux
Chaque réseau a-t-il besoin de plus d'un sous-réseau ?
Non. Un réseau domestique simple peut fonctionner correctement avec une seule sous-réseau privée. Les sous-réseaux multiples deviennent utiles lorsque vous devez séparer les appareils, appliquer différentes politiques de sécurité ou gérer un environnement plus important.
Est un /24 toujours le meilleur sous-réseau IPv4?
Non. A /24 est courant, mais il peut être trop grand ou trop petit pour un réseau particulier. La taille correcte dépend du nombre d'appareils, de la croissance attendue, du design de routage et des exigences de sécurité.
Est un /64 toujours le meilleur sous-réseau IPv6?
A /64 est largement utilisé pour un réseau local IPv6 ordinaire, mais des infrastructures spéciales telles que les liens point à point ou les interfaces de bouclage peuvent utiliser des longueurs de préfixe différentes selon le design et les normes applicables.
Les sous-réseaux peuvent-ils améliorer les performances du réseau ?
Ils peuvent réduire le trafic local inutile et rendre le routage plus organisé. Cependant, le sous-réseau seul ne garantit pas des performances plus rapides. La bande passante, la latence, la capacité du routeur, le traitement du pare-feu et la conception de l'application comptent également.
Deux réseaux peuvent-ils utiliser le même sous-réseau privé ?
Ils peuvent utiliser la même plage privée lorsqu'ils sont complètement indépendants. Des problèmes peuvent survenir lorsque ces réseaux doivent communiquer via un VPN, une connexion privée ou un système de routage partagé.