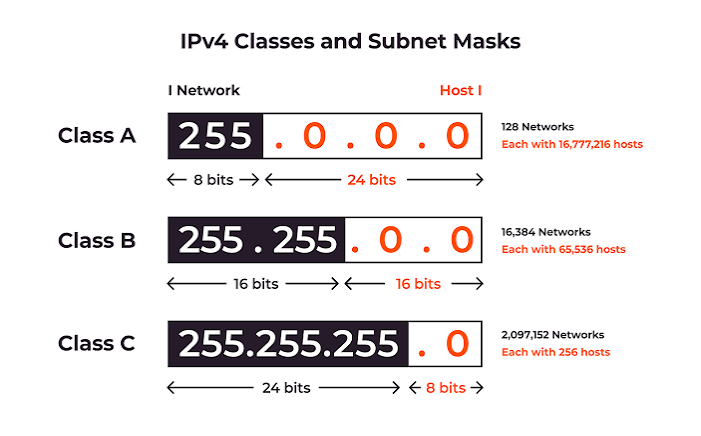
En undernät, kort för undernät, är en mindre och tydligt definierad del av ett större IP-nätverk. I stället för att placera alla enheter i ett stort nätverk kan en organisation dela upp sitt adressutrymme i flera mindre grupper. Varje grupp har sitt eget IP-adressintervall och kan användas för en viss kontor, avdelning, servermiljö, molnbelastning, kundtjänst eller nätverksfunktion.
En undernät kan jämföras med en gata inom en stad. Staden representerar hela nätverket, medan gatan representerar en mindre adressområde. Enheter inom samma undernät kan vanligtvis kommunicera direkt genom det lokala nätverket. När trafik behöver nå en annan undernät skickas den normalt genom en router eller en brandvägg.
Subnettering gör det enklare att organisera, säkra, övervaka och utöka nätverk. En företag kan använda en subnet för anställda datorer, en annan för gästens wifi, en annan för produktionsserverar och en annan för nätverksadministration. Varje subnet skapar en logisk gräns som administratörer kan använda vid design av åtkomstregler och routningspolicys.
Varför Använder Nätverk Subnät?
Målet med subnetting är att dela upp ett stort nätverk i hanterbara avdelningar. Ett platt nätverk kan vara acceptabelt för en liten hemmiljö, men det blir snabbt svårt att kontrollera när hundratals eller tusentals enheter är anslutna.
Till exempel kan ett företag dela in sina personaldatorer, skrivare, rösttelefoner, säkerhetskameror, servrar och gästedevicen i olika undernät. Detta gör det möjligt för nätverksteamet att tillämpa olika regler på varje grupp. Gästedevicen får kanske tillgång till internet men blockeras från interna servrar. Databassystem kan bara nås av godkända applikationsservrar. Hanteringsgränssnitt kan begränsas till en liten grupp administratörer.
Subnetting kan också minska onödigt lokalt nätverkstrafik. Vissa nätverkskommunikation är endast avsedd för enheter inom samma lokala segment. Att dela upp ett stort miljö i mindre subnät förebygger att varje enhet får trafik som inte är relevant för den.
Subnätning ger inte automatiskt säkerhet. En router kan fortfarande tillåta trafik mellan två subnät om en brandvägg eller åtkomstkontrollpolicy inte blockerar det. Subnätet skapar gränsen, medan säkerhetsregler bestämmer vad som får korsa den gränsen.
Hur en IP-adressintervall blir en undernät
En IP-adress innehåller två viktiga delar: en nätverksdel och en värd-del. Nätverksdelen identifierar det bredare adressområdet, medan värddelen identifierar en enskild enhet inom det området.
En prefixlängd visar var nätverksdelens slutar och värdens börjar. Till exempel i 192.0.2.0/24, den /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 innehåller 256 totala adresser, medan en IPv6 /48 representerar ett extremt stort adressintervall.
Prefixnotation bygger på Classless Inter-Domain Routing, vanligtvis kallat CIDR. Du behöver inte räkna ut binära värden för att förstå den grundläggande idén. I allmänhet representerar ett mindre tal efter snedstrecket en större adressomfattning, medan ett större tal representerar en mindre omfattning.
Till exempel:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Enkel regel: Adressen före snedstrecket identifierar nätverksområdet, och talet efter snedstrecket beskriver dess storlek.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
En IPv4-nätverk skrivs ofta med ett nätverksadress och prefixlängd, till exempel 192.0.2.0/24. Detta omfång börjar vid 192.0.2.0 och slutar vid 192.0.2.255, vilket ger 256 total adresser.
I en traditionell lokal nätverk används den första adressen som nätverksadress och den sista adressen är reserverad för broadcast-trafik. Detta lämnar 254 adresser till vanliga enheter. Molnmiljöer, punkt-till-punkt-länkar och specialiserade nätverk kan använda andra regler, så det användbara antalet är inte alltid samma.
A /24 är en vanlig nätverkssubnätstorlek eftersom den är lämplig för många små kontor, tjänstnätverk och VLAN:er. Dock är det inte alltid den rätta valet. A /25 delar kapaciteten i en /24 i två mindre områden, medan en /23 kombinerar kapaciteten i två intilliggande /24 nätverk.
Den korrekta undernätstorleken beror på antalet enheter, förväntad tillväxt, säkerhetskrav och den övergripande nätverksdesignen.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 använder samma prefixbegrepp som IPv4, men den mycket större adressutrymmet gör att planeringsmodellen är annorlunda. IPv6-nätverk är vanligtvis utformade kring tydliga och generösa adressgränser snarare än att försöka spara varje enskild adress.
An IPv6 /48 används ofta som en organisationsspecifik tilldelning. Den kan delas in i 65 536 separata /64 undernät. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 nätverk. Detta kan vara lämpligt för ett mindre företag, kundnätverk eller webbplats som behöver flera interna IPv6-segment.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Välj en adressfamilj och ett prefix för att granska ett enkelt exempel.
Dessa exempel använder dokumentationsadressutrymme och är inte produktionsnätverk.
Vad är skillnaden mellan en subnet och en VLAN?
En subnet är en gräns för IP-adressering, medan en VLAN är ett sätt att separera enheter på lokalt nätverksnivå. De används ofta tillsammans, men de är inte samma sak.
En företag kan skapa en VLAN för gästenheter och tilldela en IPv4- eller IPv6-undernät till den. Det kan sedan skapa en annan VLAN och ett annat undernät för anställda. VLAN styr den lokala nätverksseparationen, medan undernätet definierar det IP-adressområde som används av enheter i den segmentet.
Att använda en primär subnett per VLAN är vanligt eftersom det gör ett nätverk lättare att förstå. Dock kan större miljöer använda mer komplexa designlösningar när det finns ett specifikt operativt behov.
Vad är skillnaden mellan en undernät och en IP-adress?
En IP-adress identifierar en nätverksgränssnitt eller slutpunkt. En undernät identifierar det bredare område som den adressen tillhör.
Till exempel, 192.0.2.25 kan vara adressen till en server, medan 192.0.2.0/24 beskriver undernätet som innehåller den servern. Undernätet, gateway och enskilda IP-adresser svarar alla på olika frågor.
En administratör kan tilldela en server adressen 192.0.2.25, konfigurera 192.0.2.1 som dess standardgateway, och dokumentera nätverket som 192.0.2.0/24. Serveradressen identifierar enheten, gateway ger åtkomst till andra nätverk och prefixet identifierar det lokala området.
Hur undernät hjälper med säkerhet
Subnätting kan förbättra säkerheten genom att ge administratörer tydliga gränser för att tillämpa kontroller. En företag kan placera offentliga webbserverar i ett undernät, databaser i ett annat, anställda enheter i ett tredje och hanteringsgränssnitt i ett fjärde.
En brandvägg kan sedan tillåta endast de anslutningar som krävs. En offentlig webbserver kan kommunicera med en applikationsserver, medan applikationsservern kan kommunicera med en databas. Gäst-Wi-Fi kan nå internet men förblir separat från interna tjänster.
En undernät blockerar inte trafik automatiskt. Om en router vidarebefordrar trafik mellan två undernät och inga brandväggsregler förhindrar det, kan enheterna fortfarande kommunicera. Undernätning är en grundläggande del av segmentering, men den måste kombineras med åtkomstkontroller, autentisering, övervakning och kryptering.
Hur undernät används i hem, kontor och datacenter
I en hem, en privat nätverkssubnät stödjer ofta trådbundna enheter och Wi-Fi-klienter. Routern tilldelar privata adresser automatiskt och ger tillgång till det offentliga internetet.
Vissa hem använder separata nätverk för gäster, smarta hemmadehåll eller laboratorier. Detta kan förbättra isoleringen, särskilt när otrouliga eller dåligt underhållna enheter är anslutna.
I ett kontor kan undernät separera avdelningar, skrivare, telefoner, servrar, säkerhetssystem och trådlösa tjänster. I en datacenter eller molnplattform kan olika undernät användas för offentliga program, privata programserverar, databaser, backup och hanteringsystem.
Det exakta antalet nätverk är mindre viktigt än att ha en design som är dokumenterad, skalbar och anpassad till verkliga åtkomstkrav.
Hur undernät relaterar till internetroutning
Inom ett lokalt nätverk dirigerar en router trafik mellan undernät. På det offentliga internet byter routrar större IP-prefix som beskriver vilka nätverk de kan nå.
Till exempel en offentlig IPv4-prefix såsom 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 kan anslås genom BGP av en auktoriserad autonom system.
För organisationer som hanterar offentligt adressutrymme bör det annonserade prefixet matcha registerposten, routningsplanen och RPKI-aktiveringen där det är tillämpligt. Detta är en avancerad användning av undernät, men det grundläggande konceptet förblir samma: ett prefix definierar ett område med adresser och berättar för andra nätverk vilket område det tillhör.
Du kan läsa mer om denna relation i vår guide till Autonoma systemnummer.
Hur väljer du rätt nätstorlek?
Starta med antalet enheter som behöver adresser idag, sedan låt plats för realistisk tillväxt i framtiden. En liten kontor kan behöva en begränsad IPv4-omfång, medan en stor organisation kanske kräver separata nätverk för användare, tjänster, platser och säkerhetszoner.
Undvik att göra varje undernät obehövligt stort. Mindre, meningsfulla gränser gör övervakning och åtkomstkontroll enklare. Samtidigt bör du undvika att välja ett område så smått att det måste omdesignas kort efter distribution.
IPv6 planning is generally more generous. A /64 används ofta för en IPv6 LAN, medan större prefix såsom /56 och /48 tillåt många interna nätverk att organiseras under en enda tilldelning.
Vanliga subnettningfel
En vanlig misstag är att välja ett område som är för litet för normal tillväxt. En nätverk kan fungera under sitt första år men ta slut på adresser när fler anställda, telefoner, kameror, virtuella datorer eller containrar läggs till.
Att förstora en undernät senare kan kräva omkonfigurering av enheter, ändring av brandväggsregler, uppdatering av DHCP-omfång och samordning av underhåll. En liten mängd planering från början är vanligtvis lättare än en nödsituationsskiss.
En annan fel är att använda överlappande intervall i anslutna nätverk. Om två kontor använder samma privata område och senare behöver ett site-to-site-VPN blir routning mer komplicerat eftersom samma mål verkar finnas på två platser.
Administratörer antar ibland att att placera enheter i olika undernät automatiskt blockerar deras kommunikation. I verkligheten kan en router skicka trafik mellan undernät om inte en brandvägg eller åtkomstkontrollspolitik säger något annat.
Hur man Dokumenterar och Namnger Subnät
God dokumentation förvandlar en samling siffror till ett nätverk som en annan ingenjör kan förstå. För varje undernät, registrera dess prefix, plats, syfte, gateway, adress-tilldelningsmetod, DNS-inställningar, ägare och säkerhetspolicy.
Ett namn som Londons-ekonomi-personal eller Cloud-Produktion-Web är lättare att känna igen än ett nummer ensamt. Prefixet förblir den auktoritativa tekniska värdet, men namnet hjälper människor att förstå hur undernätet används.
Organisationer bör använda en konsekvent tilldelningsmönster över kontor, molnmiljöer, laboratorier och datacenter. IPv6-planer kan använda en liknande hierarki genom att tilldela ett större prefix till en plats och en förutsägbar /64 till varje LAN eller VLAN.
Dokumentationen bör uppdateras när en undernät skapas, förstoras, flyttas eller avvecklas. För offentliga IPv4- och IPv6-resurser bör intern dokumentation också hållas konsekvent med register, DNS, BGP och RPKI-poster.
Subnät och Prefix Övningstester
Välj ett svar för varje fråga, klicka sedan på "Kontrollera svar". Dina svar sparas i detta webbläsare.
1. Vad beskriver en undernät?
2. Vilken är en vanlig IPv4-nätstorlek för ett litet LAN?
3. Select all true statements about subnets.
4. Hur många /64-nätverk kan ett typiskt IPv6 /48 innehålla?
Vanliga frågor om undernät
Behöver varje nätverk ha fler än en undernät?
Nej. En enkel hemnätverk kan fungera bra med en privat undernät. Flera undernät blir användbara när du behöver separera enheter, tillämpa olika säkerhetspolicyer eller hantera ett större miljö.
Är en /24 alltid den bästa IPv4-nätverket?
Nej. A /24 är vanligt, men kan vara för stor eller för liten för ett visst nätverk. Rätt storlek beror på antalet enheter, förväntad tillväxt, routningsdesign och säkerhetskrav.
Är en /64 alltid den bästa IPv6-nätverket?
A /64 används vid vanliga IPv6-nät, men särskild infrastruktur såsom punkt-till-punkt-länkar eller loopback-gränssnitt kan använda olika prefixlängder enligt design och tillämpliga standarder.
Kan nätverk förbättra nätverksprestanda?
De kan minska oönskad lokal trafik och göra routning mer organiserad. Dock garanterar subnetting i sig inte snabbare prestanda. Bandbredd, latens, routerkapacitet, brandväggsbearbetning och programvaruutformning spelar också roll.
Kan två nätverk använda samma privata undernät?
De kan använda samma privata område när de är helt oberoende. Problemen kan uppstå när dessa nätverk behöver kommunicera via en VPN, privat anslutning eller delad routningssystem.