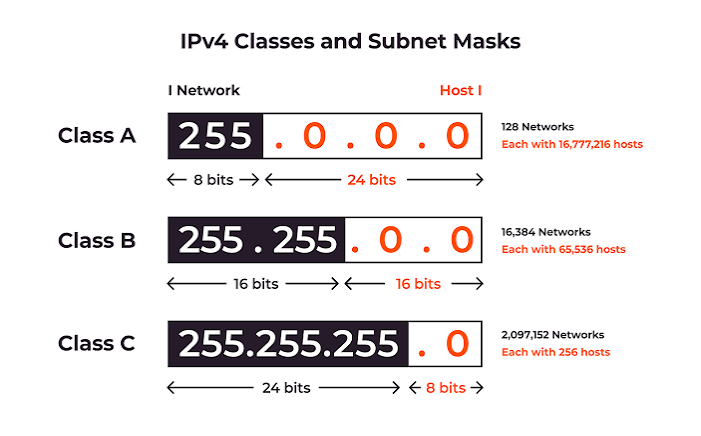
Ein Subnetz, kurz für Unternetz, ist ein kleinerer und klar definierter Bereich eines größeren IP-Netzwerks. Anstatt jedes Gerät in ein großes Netzwerk zu stellen, kann eine Organisation ihren Adressraum in mehrere kleinere Gruppen unterteilen. Jede Gruppe hat ihre eigene IP-Adressbereich und kann für einen bestimmten Zweck wie ein Büro, eine Abteilung, ein Server-Umfeld, eine Cloud-Aufgabe, Kundendienst oder ein Netzwerkdienst verwendet werden.
Ein Subnetz kann mit einer Straße innerhalb einer Stadt verglichen werden. Die Stadt stellt das gesamte Netzwerk dar, während die Straße einen kleineren Adressbereich darstellt. Geräte innerhalb desselben Subnetzes können sich normalerweise direkt über das lokale Netzwerk kommunizieren. Wenn der Verkehr ein anderes Subnetz erreichen muss, wird er normalerweise über einen Router oder eine Firewall gesendet.
Subnetting macht Netzwerke einfacher zu organisieren, zu sichern, zu überwachen und zu erweitern. Ein Unternehmen könnte ein Subnetz für Arbeitsplatzcomputer verwenden, ein weiteres für Gast-Wi-Fi, ein weiteres für Produktions-Server und ein weiteres für Netzwerkverwaltung. Jedes Subnetz erstellt eine logische Grenze, die Administratoren bei der Gestaltung von Zugriffsregeln und Routingsrichtlinien verwenden können.
Warum verwenden Netzwerke Subnetze?
Der Hauptzweck der Subnetzbildung besteht darin, ein großes Netzwerk in handhabbare Abschnitte zu unterteilen. Ein flaches Netzwerk kann für eine kleine Heumilieu akzeptabel sein, wird aber schnell unkontrollierbar, wenn Hunderte oder Tausende von Geräten angeschlossen sind.
Zum Beispiel kann ein Unternehmen seine Mitarbeiter-Computer, Drucker, Sprachtelefone, Sicherheitskameras, Server und Gastgeräte in verschiedene Subnetze unterteilen. Dies ermöglicht dem Netzwerkteam, unterschiedliche Regeln für jede Gruppe anzuwenden. Gastgeräte können möglicherweise Zugriff auf das Internet haben, aber von internen Servern blockiert werden. Datenbanksysteme können nur von genehmigten Anwendungsservern erreicht werden. Verwaltungs-Schnittstellen können auf eine kleine Gruppe von Administratoren beschränkt sein.
Subnetting kann auch unnotwendige lokale Verkehr reduzieren. Einige Netzwerk-Kommunikation ist nur für Geräte innerhalb des gleichen lokalen Segments bestimmt. Die Aufteilung eines großen Umfelds in kleinere Subnetze verhindert, dass jedes Gerät Verkehr erhält, der nicht für es relevant ist.
Subnetting bietet nicht automatisch Sicherheit. Ein Router kann den Datenverkehr zwischen zwei Subnetzen immer noch ermöglichen, es sei denn, eine Firewall oder eine Zugriffssteuerungsrichtlinie blockiert ihn. Das Subnetz schafft die Grenze, während Sicherheitsregeln bestimmen, was diese Grenze überschreiten darf.
Wie ein IP-Adressbereich zu einem Subnetz wird
Eine IP-Adresse besteht aus zwei wichtigen Teilen: einem Netzwerkteil und einem Host-Teil. Der Netzwerkteil identifiziert den größeren Adressbereich, während der Host-Teil einen einzelnen Gerät innerhalb dieses Bereichs identifiziert.
Ein Präfixlänge zeigt an, wo der Netzwerkanteil endet und der Host-Anteil beginnt. Zum Beispiel in 192.0.2.0/24, die /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 enthält 256 gesamte Adressen, während eine IPv6 /48 stellt einen extrem großen Adressbereich dar.
Präfixnotation basiert auf Classless Inter-Domain Routing, häufig als CIDR bezeichnet. Sie müssen keine Binärwerte berechnen, um die Grundidee zu verstehen. Im Allgemeinen steht eine kleinere Zahl nach dem Schrägstrich für einen größeren Adressbereich, während eine größere Zahl einen kleineren Bereich darstellt.
Zum Beispiel:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Einfache Regel: Die Adresse vor dem Schrägstrich identifiziert den Netzwerkbereich, und die Zahl nach dem Schrägstrich beschreibt seine Größe.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Ein IPv4-Subnetz wird häufig mit einer Netzwerkadresse und einer Präfixlänge geschrieben, z. B. 192.0.2.0/24Dieser Bereich beginnt bei 192.0.2.0 und endet um 192.0.2.255, was insgesamt 256 Adressen ergibt.
In einem traditionellen lokalen Netzwerk wird die erste Adresse als Netzwerkadresse verwendet und die letzte Adresse ist für Broadcast-Verkehr reserviert. Dies lässt 254 Adressen für gewöhnliche Geräte übrig. Cloud-Umgebungen, Punkt-zu-Punkt-Verbindungen und spezialisierte Netze können andere Regeln verwenden, sodass die verwendbare Anzahl nicht immer gleich ist.
A /24 ist eine bekannte Subnetzgröße, da sie für viele kleine Büros, Dienstnetze und VLANs geeignet ist. Allerdings ist es nicht immer die richtige Wahl. A /25 teilt die Kapazität eines /24 in zwei kleinere Bereiche, während ein /23 kombiniert die Kapazität von zwei benachbarten /24 Netzwerke.
Die richtige Subnetzgröße hängt von der Anzahl der Geräte, dem erwarteten Wachstum, den Sicherheitsanforderungen und der gesamten Netzwerkkonzeption ab.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 verwendet das gleiche Präfixkonzept wie IPv4, aber der viel größere Adressraum macht das Planungsmodell anders. IPv6-Netze werden in der Regel um klare und großzügige Adressgrenzen herum entworfen, anstatt jeden einzelnen Adresswert zu sparen.
An IPv6 /48 wird häufig als organisationsspezifische Zuordnung verwendet. Sie kann in 65.536 separate /64 Subnetze. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 Netzwerke. Dies kann für ein kleines Unternehmen, Kunden-Netzwerk oder eine Website geeignet sein, die mehrere interne IPv6-Segmente benötigt.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Wählen Sie ein Adressformat und einen Präfix aus, um ein einfaches Beispiel anzuzeigen.
Diese Beispiele verwenden Dokumentations-Adressbereiche und sind keine Produktionsnetzwerke.
Was ist der Unterschied zwischen einem Subnetz und einer VLAN?
Ein Subnetz ist eine IP-Adressierungsgrenze, während eine VLAN-Methode zur Trennung von Geräten auf der lokalen Netzwerkebene ist. Sie werden häufig gemeinsam verwendet, sind aber nicht dasselbe.
Ein Unternehmen kann eine VLAN für Gastgeräte erstellen und dieser eine IPv4- oder IPv6-Subnetz zuweisen. Es kann dann eine weitere VLAN und ein weiteres Subnetz für Mitarbeiter erstellen. Die VLAN steuert die lokale Netzwerk-Trennung, während das Subnetz den IP-Adressbereich definiert, der in diesem Segment von Geräten verwendet wird.
Die Verwendung eines primären Subnets pro VLAN ist üblich, weil es ein Netzwerk einfacher verständlich macht. In größeren Umgebungen können jedoch komplexere Designs verwendet werden, wenn es einen spezifischen betrieblichen Grund dafür gibt.
Was ist der Unterschied zwischen einem Subnetz und einer IP-Adresse?
Eine IP-Adresse identifiziert eine Netzwerk-Schnittstelle oder ein Endgerät. Ein Subnetz identifiziert den größeren Bereich, zu dem diese Adresse gehört.
Zum Beispiel 192.0.2.25 kann die Adresse eines Servers sein, während 192.0.2.0/24 beschreibt das Subnetz, das diesen Server enthält. Das Subnetz, der Gateway und die individuelle IP-Adresse beantworten jeweils eine andere Frage.
Ein Administrator kann einem Server die Adresse zuweisen 192.0.2.25, konfigurieren 192.0.2.1 als Standard-Gateway und dokumentiere das Netzwerk als 192.0.2.0/24. Die Server-Adresse identifiziert das Gerät, der Gateway bietet Zugriff auf andere Netzwerke und der Präfix identifiziert den lokalen Bereich.
Wie Subnetze bei der Sicherheit helfen
Subnetting kann die Sicherheit verbessern, indem es Administratoren klare Grenzen für die Anwendung von Kontrollen bietet. Ein Unternehmen kann öffentliche Web-Server in einem Subnetz platzieren, Datenbanken in einem anderen, Mitarbeitergeräte in einem dritten und Verwaltungschnittstellen in einem vierten.
Ein Firewall kann dann nur die Verbindungen zulassen, die erforderlich sind. Ein öffentlicher Webserver kann mit einem Anwendungsserver kommunizieren, während der Anwendungsserver mit einer Datenbank kommunizieren kann. Der Gast-Wi-Fi kann das Internet erreichen, bleibt aber von internen Diensten getrennt.
Ein Subnetz blockiert den Verkehr nicht automatisch. Wenn ein Router den Verkehr zwischen zwei Subnetzen weiterleitet und keine Firewall-Regel es verhindert, können die Geräte immer noch kommunizieren. Subnetting ist die Grundlage für die Segmentierung, muss aber mit Zugriffssteuerungen, Authentifizierung, Überwachung und Verschlüsselung kombiniert werden.
Wie Subnetze in Häusern, Büros und Rechenzentren verwendet werden
In einem Zuhause unterstützt eine private Subnetz oft kabelgebundene Geräte und Wi-Fi-Clients. Der Router weist private Adressen automatisch zu und bietet Zugriff auf das öffentliche Internet.
Einige Häuser verwenden separate Netzwerke für Gäste, Smart-Home-Geräte oder Labore. Dies kann die Isolation verbessern, insbesondere wenn unvertraute oder schlecht gewartete Geräte angeschlossen sind.
In einem Büro können Subnetze Abteilungen, Drucker, Telefone, Server, Sicherheitssysteme und drahtlose Dienste trennen. In einem Rechenzentrum oder einer Cloud-Plattform können unterschiedliche Subnetze für öffliche Anwendungen, private Anwendungsserver, Datenbanken, Backups und Verwaltungssysteme verwendet werden.
Die genaue Anzahl der Subnetze ist weniger wichtig als ein design, das dokumentiert, skalierbar und den tatsächlichen Zugriffsanforderungen entspricht.
Wie Subnetze mit der Internet-Routing-Beziehung zusammenhängen
Innerhalb eines lokalen Netzwerks leitet ein Router den Verkehr zwischen Subnetzen weiter. Auf dem öffentlichen Internet tauschen Router größere IP-Präfixe aus, die beschreiben, welche Netzwerke sie erreichen können.
Beispielsweise ein öffentlicher IPv4-Präfix wie 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 kann durch eine autorisierte Autonomous System über BGP angekündigt werden.
Für Organisationen, die öffentlichen Adressraum verwalten, sollte der angebotene Präfix mit dem Registereintrag, dem Routingplan und der RPKI-Befugnis übereinstimmen, falls anwendbar. Dies ist eine erweiterte Verwendung von Subnetzen, aber das grundlegende Konzept bleibt gleich: ein Präfix definiert einen Bereich von Adressen und teilt anderen Netzwerken mit, wohin dieser Bereich gehört.
Sie können mehr über diese Beziehung in unserem Leitfaden zu erfahren Autonome Systemnummern.
Wie wählt man die richtige Subnetzgröße aus?
Beginnen Sie mit der Anzahl der Geräte, die heute Adressen benötigen, und lassen Sie dann realistischen Raum für zukünftiges Wachstum. Ein kleines Büro benötigt möglicherweise nur einen bescheidenen IPv4-Bereich, während eine große Organisation separate Netzwerke für Benutzer, Dienste, Standorte und Sicherheitszonen benötigen kann.
Vermeiden Sie es, jeden Subnetz unnötig groß zu machen. Kleinere, sinnvolle Grenzen machen die Überwachung und Zugriffssteuerung einfacher. Gleichzeitig vermeiden Sie es, einen Bereich zu wählen, der kurz nach der Bereitstellung neu gestaltet werden muss.
IPv6 planning is generally more generous. A /64 wird häufig für ein IPv6-LAN verwendet, während größere Präfixe wie /56 und /48 erlauben viele interne Netzwerke, unter einer einzelnen Zuweisung organisiert zu werden.
Häufige Fehler bei der Subnetzbildung
Ein häufiger Fehler ist die Wahl eines Bereichs, der zu klein ist, um normales Wachstum zu ermöglichen. Ein Netzwerk kann während des ersten Jahres funktionieren, aber bei Hinzufügung mehrerer Mitarbeiter, Telefone, Kameras, virtueller Maschinen oder Container kann es an Adressen mangeln.
Eine spätere Erweiterung eines Subnets kann die Neubelegung von Geräten, Änderung von Firewall-Regeln, Aktualisierung von DHCP-Bereichen und Koordination von Wartungsarbeiten erfordern. Eine kleine Menge an Planung am Anfang ist normalerweise einfacher als eine Notfall-Neuorganisation.
Ein weiterer Fehler besteht darin, überlappende Bereiche in verbundenen Netzwerken zu verwenden. Wenn zwei Büros den gleichen privaten Bereich verwenden und später ein Site-to-Site-VPN benötigen, wird die Routing-Logik komplizierter, weil dasselbe Ziel in zwei verschiedenen Standorten erscheint.
Administratoren gehen manchmal davon aus, dass das Platzieren von Geräten in unterschiedlichen Subnetzen sie automatisch daran hindert, miteinander zu kommunizieren. Tatsächlich kann ein Router den Datenverkehr zwischen Subnetzen weiterleiten, es sei denn, eine Firewall oder eine Zugriffssteuerungsrichtlinie besagt etwas anderes.
Wie man Subnetze dokumentiert und benennt
Gute Dokumentation verwandelt eine Sammlung von Zahlen in ein Netzwerk, das ein anderer Ingenieur verstehen kann. Für jedes Subnetz werden dessen Präfix, Standort, Zweck, Gateway, Adresszuweisungsmethode, DNS-Einstellungen, Eigentümer und Sicherheitspolitik dokumentiert.
Ein Name wie London-Büro-Mitarbeiter oder Cloud-Production-Web ist leichter zu erkennen als eine Zahl allein. Der Präfix bleibt der autoritative technische Wert, aber der Name hilft Menschen zu verstehen, wie das Subnetz verwendet wird.
Organisationen sollten ein konsistentes Zuweisungsmuster über alle Standorte, Cloud-Umgebungen, Laboratorien und Rechenzentren anwenden. IPv6-Pläne können eine ähnliche Hierarchie verwenden, indem einem Standort ein größerer Präfix zugewiesen und ein vorhersehbarer /64 zu jedem LAN oder VLAN.
Die Dokumentation sollte aktualisiert werden, sobald ein Subnetz erstellt, vergrößert, verschoben oder deaktiviert wird. Für öffentliche IPv4- und IPv6-Ressourcen sollte die interne Dokumentation auch mit den Registern, DNS, BGP und RPKI-Einträgen übereinstimmen.
Prüfungsfragen zu Subnetzen und Präfixen
Wählen Sie für jede Frage eine Antwort aus, und klicken Sie dann auf „Antworten überprüfen“. Ihre Antworten bleiben in diesem Browser.
1. Was beschreibt ein Subnetz?
2. Welche ist eine gängige IPv4-Subnetzgröße für ein kleines LAN?
3. Select all true statements about subnets.
4. Wie viele /64-Netze kann ein typisches IPv6-/48 enthalten?
Häufig gestellte Fragen zu Subnets
Muss jedes Netzwerk mehr als ein Subnetz haben?
Nein. Ein einfaches Heimnetzwerk kann mit einem privaten Subnetz gut funktionieren. Mehrere Subnetze werden nützlich, wenn Sie Geräte trennen, unterschiedliche Sicherheitsrichtlinien anwenden oder eine größere Umgebung verwalten müssen.
Ist ein /24 immer der beste IPv4-Subnetz?
Nein. A /24 ist üblich, kann aber für ein bestimmtes Netzwerk zu groß oder zu klein sein. Die richtige Größe hängt von der Anzahl der Geräte, dem erwarteten Wachstum, der Routing-Design und den Sicherheitsanforderungen ab.
Ist ein /64 immer die beste IPv6-Subnetz?
A /64 wird häufig für ein gewöhnliches IPv6-LAN verwendet, jedoch können spezielle Infrastrukturen wie Punkt-zu-Punkt-Verbindungen oder Loopback-Schnittstellen je nach Design und anwendbaren Standards unterschiedliche Präfixlängen verwenden.
Können Subnetze die Netzwerkleistung verbessern?
Sie können unnotwendigen lokalen Verkehr reduzieren und die Routing-Organisation verbessern. Allerdings garantiert Subnetting allein nicht eine schnellere Leistung. Bandbreite, Latenz, Router-Kapazität, Firewall-Verarbeitung und Anwendungsdesign spielen ebenfalls eine Rolle.
Können zwei Netzwerke dasselbe private Subnetz verwenden?
Sie können den gleichen privaten Bereich verwenden, wenn sie vollständig unabhängig sind. Probleme können auftreten, wenn diese Netzwerke über eine VPN-Verbindung, eine private Verbindung oder ein gemeinsam genutztes Routing-System kommunizieren müssen.