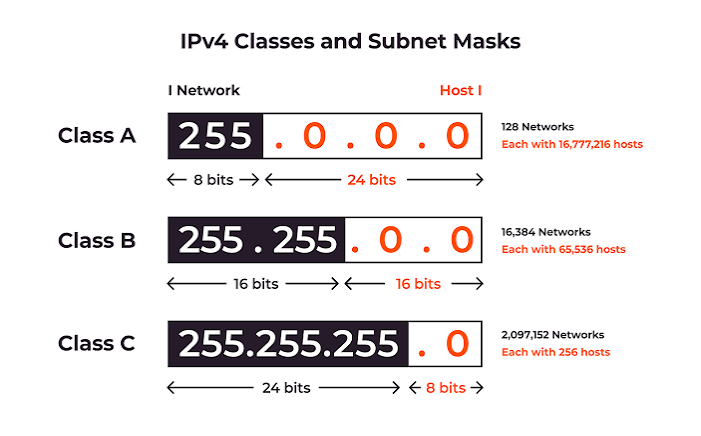
Podsieć, czyli podsieć, to mniejsza i jasno zdefiniowana część większej sieci IP. Zamiast umieszczania każdego urządzenia w jednej dużej sieci, organizacja może podzielić swoje przestrzeń adresową na wiele mniejszych grup. Każda grupa ma własny zakres adresów IP i może być używana dla konkretnego biura, działu, środowiska serwera, obciążenia chmurowego, obsługi klienta lub funkcji sieciowej.
Podział sieci można porównać do ulicy w mieście. Miasto reprezentuje całą sieć, podczas gdy ulica reprezentuje jeden mniejszy zakres adresów. Urządzenia znajdujące się w tej samej podsieci mogą zwykle komunikować się bezpośrednio przez lokalną sieć. Gdy ruch musi dotrzeć do innej podsieci, jest zwykle wysyłany przez router lub zaparcie.
Podział na podsieci ułatwia organizowanie, zabezpieczanie, monitorowanie i rozwijanie sieci. Firma może użyć jednej podsieci dla komputerów pracowników, drugiej dla sieci Wi-Fi gości, trzeciej dla serwerów produkcyjnych, a czwartej dla zarządzania siecią. Każda podsieć tworzy granicę logiczną, którą administratorzy mogą wykorzystać przy projektowaniu reguł dostępu i polityk routingu.
Dlaczego sieci używają podsieci?
Głównym celem podziału sieci na podsieci jest podzielenie dużej sieci na zarządzalne sekcje. Sieć płaska może być akceptowalna dla małego środowiska domowego, ale szybko staje się trudna do kontroli, gdy dołączone są setki lub tysiące urządzeń.
Na przykład firma może podzielić komputery pracowników, drukarki, telefony głosowe, kamery monitoringu, serwery i urządzenia gościnne na różne podsieci. Pozwala to zespołowi sieciowemu stosować różne zasady dla każdej grupy. Urządzenia gościnne mogą mieć dostęp do Internetu, ale być zablokowane przed wewnętrznymi serwerami. Systemy baz danych mogą być dostępne tylko przez aprobowane serwery aplikacji. Interfejsy zarządzania mogą być ograniczone do małej grupy administratorów.
Podział sieci na podsieci może również zmniejszyć niepotrzebną lokalną ruch w sieci. Niektóre komunikaty sieciowe są przeznaczone tylko dla urządzeń znajdujących się w tej samej lokalnej sieci. Dzielenie dużej środowiska na mniejsze podsieci zapobiega otrzymywaniu przez każde urządzenie ruchu, który nie jest dla niego istotny.
Podział na podsieci nie zapewnia automatycznie bezpieczeństwa. Ruter może nadal zezwalać na ruch między dwiema podsieciami, chyba że zapora sieciowa lub zasady kontroli dostępu to blokują. Podsieć tworzy granicę, a zasady bezpieczeństwa określają, co jest dozwolone przekraczanie tej granicy.
Jak zakres adresów IP staje się podsiecią
Adres IP zawiera dwa ważne elementy: część sieci i część hosta. Część sieci identyfikuje szerszy zakres adresów, a część hosta identyfikuje pojedynczy urządzenie w tym zakresie.
Długość prefiksu pokazuje, gdzie kończy się część sieci i zaczyna się część hosta. Na przykład w 192.0.2.0/24, the /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 zawiera 256 całkowitych adresów, podczas gdy IPv6 /48 reprezentuje bardzo duży zakres adresów
Notacja przedrostkowa opiera się na Classless Inter-Domain Routing, nazywanym zwykle CIDR. Nie musisz obliczać wartości binarnych, aby zrozumieć podstawowy pomysł. Ogólnie rzecz ujmując, mniejsza liczba po ukośniku reprezentuje większy zakres adresów, a większa liczba reprezentuje mniejszy zakres.
Na przykład:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Prosty przepis: Adres przed ukośnikiem identyfikuje zakres sieci, a liczba po ukośniku opisuje jej rozmiar.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Podział IPv4 jest często zapisywany za pomocą adresu sieciowego i długości prefiksu, takiego jak 192.0.2.0/24. Ten zakres rozpoczyna się od 192.0.2.0 i kończy się o 192.0.2.255, dając 256 całkowitych adresów.
W tradycyjnej lokalnej sieci pierwszy adres służy jako adres sieciowy, a ostatni adres jest zarezerwowany dla ruchu rozgłoszeniowego. Pozostawia to 254 adresy do użytku przez zwykłe urządzenia. Środowiska chmurowe, łącza punkt-punkt i specjalistyczne sieci mogą stosować inne zasady, więc liczba dostępną nie zawsze jest taka sama.
A /24 to typowa wielkość podsieci, ponieważ jest odpowiednia dla wielu małych biur, sieci usług i VLAN-ów. Jednak nie zawsze jest to poprawny wybór. A /25 dzieli pojemność jednostki /24 na dwa mniejsze zakresy, podczas gdy a /23 łączy zdolność dwóch sąsiadujących /24 sieci
Poprawny rozmiar podsieci zależy od liczby urządzeń, oczekiwanej wielkości wzrostu, wymagań dotyczących bezpieczeństwa oraz ogólnego projektu sieci.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 korzysta z tego samego pojęcia prefiksu co IPv4, ale znacznie większa przestrzeń adresowa sprawia, że model planowania jest inny. Sieci IPv6 są zwykle projektowane wokół jasnych i generowych granic adresów, a nie próbują oszczędzać każdego pojedynczego adresu.
An IPv6 /48 jest często wykorzystywany jako alokacja na poziomie organizacji. Może być podzielony na 65 536 oddzielnych /64 podzapyty. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 sieci. Może to być odpowiednie dla mniejszej firmy, sieci klientów lub lokali, które wymagają kilku wewnętrznych segmentów IPv6.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Wybierz rodzinę adresów i prefiks, aby zaprezentować prosty przykład.
Te przykłady używają przestrzeni adresowej tylko do dokumentacji i nie są sieciami produkcyjnymi.
Jaka jest różnica między podsiecią a VLAN?
Podsieć to granica adresowania IP, a VLAN to sposób na oddzielanie urządzeń na warstwie lokalnej sieci. Często są używane razem, ale nie są tym samym zjawiskiem.
Firma może utworzyć jedną VLAN dla urządzeń gościnnych i przypisać do niej podsieć IPv4 lub IPv6. Następnie może utworzyć inną VLAN i inną podsieć dla pracowników. VLAN kontroluje izolację sieci lokalnej, a podsieć definiuje zakres adresów IP używanych przez urządzenia w tym segmencie.
Używanie jednego podziału podsieci na VLAN jest powszechne, ponieważ ułatwia zrozumienie sieci. Jednak większe środowiska mogą używać bardziej skomplikowanych projektów, gdy istnieje konkretna przyczyna operacyjna.
Co to jest różnica między podsiecią a adresem IP?
Adres IP identyfikuje jedną interfejs sieciowy lub punkt końcowy. Subnet identyfikuje szerszy zakres, do którego należy ten adres.
Na przykład, 192.0.2.25 może być adresem jednego serwera, a 192.0.2.0/24 opisuje podsieć zawierającą ten serwer. Podsieć, brama i pojedynczy adres IP odpowiadają na różne pytania.
Administrator może przypisać serwerowi adres 192.0.2.25, skonfiguruj 192.0.2.1 jako domyślny bramkę, i zarejestruj sieć jako 192.0.2.0/24Adres serwera identyfikuje urządzenie, brama umożliwia dostęp do innych sieci, a prefiks identyfikuje zakres lokalny.
Jak podsieci pomagają w zakresie bezpieczeństwa
Podział na podsieci może poprawić bezpieczeństwo, umożliwiając administratorom jasne granice dla stosowania kontrolek. Firma może umieścić publiczne serwery WWW w jednej podsieci, bazy danych w innej, urządzenia pracowników w trzeciej, a interfejsy zarządzania w czwartej.
Zapora może następnie zezwalać tylko na połączenia wymagane. Serwer WWW publiczny może komunikować się z serwerem aplikacji, a serwer aplikacji może komunikować się z bazą danych. Wi-Fi dla gości może uzyskać dostęp do Internetu, ale pozostanie oddzielone od usług wewnętrznych.
Podsieć nie blokuje ruchu automatycznie. Jeśli router przekazuje ruch między dwiema podsieciami i żadna zasadka zapory nie zabrania tego, urządzenia mogą nadal komunikować się ze sobą. Podsieciowanie jest podstawą dla segmentacji, ale musi być połączone z kontrolami dostępu, uwierzytelnianiem, monitorowaniem i szyfrowaniem.
Jak są wykorzystywane podsieci w domach, biurach i centrach danych
W domu jedna podsieć prywatna często obsługuje urządzenia przewodowe i klientów Wi-Fi. Router przypisuje adresy prywatne automatycznie i zapewnia dostęp do publicznego Internetu.
Niektóre domy używają oddzielnych sieci dla gości, urządzeń do domu inteligentnego lub laboratoriów. Może to poprawić izolację, szczególnie gdy dołączane są niezaufane lub źle utrzymywane urządzenia.
W biurze podsieci mogą oddzielać poszczególne działy, drukarki, telefony, serwery, systemy bezpieczeństwa i usługi bezprzewodowe. W centrum danych lub platformie chmurowej różne podsieci mogą być używane do aplikacji publicznych, serwerów aplikacji prywatnych, baz danych, kopii zapasowych i systemów zarządzania.
Dokładna liczba podsieci jest mniej istotna niż projekt, który jest zapisany, skalowalny i dopasowany do rzeczywistych wymagań dostępu.
Jak podsieci są powiązane z routingu w Internecie
W sieci lokalnej router przekazuje ruch między podsieciami. Na publicznym Internetzie routery wymieniają większe prefiksy IP opisujące, które sieci mogą osiągnąć.
Na przykład publiczny prefiks IPv4, taki jak 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 może zostać ogłoszony za pomocą BGP przez zautoryzowany system autonomiczny.
Dla organizacji zarządzających publiczną przestrzenią adresową, ogłoszony prefiks powinien odpowiadać wpisowi w rejestrze, planie routingu i autoryzacji RPKI, gdzie to stosowne. Jest to zaawansowane użycie podsieci, ale podstawowy koncept pozostaje ten sam: prefiks definiuje zakres adresów i informuje inne sieci, do którego zakresu należy.
Możesz dowiedzieć się więcej o tym związku w naszym przewodniku do Liczby systemów autonomicznych.
Jak wybrać odpowiedni rozmiar podsieci?
Zacznij od liczby urządzeń, które potrzebują adresów dzisiaj, a następnie przydziel realistyczne miejsce na przyszły wzrost. Mała firma może potrzebować tylko niewielkiego zakresu IPv4, podczas gdy duża organizacja może wymagać oddzielnych sieci dla użytkowników, usług, lokalizacji i stref bezpieczeństwa.
Unikaj tworzenia każdej podsieci niepotrzecznie dużej. Mniejsze, znaczące granice ułatwiają monitorowanie i kontrolę dostępu. Jednocześnie unikaj wybierania zakresu tak małego, że musi zostać przeprojektowany wkrótce po wdrożeniu.
IPv6 planning is generally more generous. A /64 jest często używany dla jednej sieci LAN IPv6, podczas gdy większe prefiksy takie jak /56 i /48 zakazuje wielu sieciom wewnętrznych by były organizowane pod jednym przydzieleniem.
Typowe błędy w podziale sieci
Jednym z częstszych błędów jest wybór zakresu zbyt małego dla normalnego wzrostu. Sieć może działać przez pierwszy rok, ale wyczerpać się adresami, gdy zostanie dodane więcej pracowników, telefonów, kamer, maszyn wirtualnych lub kontenerów.
Rozszerzanie podsieci później może wymagać ponownego przypisywania adresów urządzeń, zmiany reguł zapory, aktualizacji zakresów DHCP i koordynowania prac konserwacyjnych. Mała ilość planowania na początku jest zwykle łatwiejsza niż awaryjny projekt.
Inny błąd polega na używaniu nakładających się zakresów w połączonych sieciach. Jeśli dwa biura korzystają z tego samego prywatnego zakresu, a później potrzebują wirtualnej sieci prywatnej (VPN) między lokacjami, routowanie staje się bardziej skomplikowane, ponieważ ten sam cel wydaje się istnieć w dwóch miejscach.
Administratorzy czasami zakładają, że umieszczenie urządzeń w różnych podsieciach automatycznie blokuje ich komunikację. W rzeczywistości routery mogą przesyłać ruch między podsieciami, chyba że zasady zapory lub kontroli dostępu mówią inaczej.
Jak dokumentować i nazwać podsieci
Dobre dokumentowanie przekształca zbiór liczb w sieć, którą inżynier może zrozumieć. Dla każdej podsieci zapisz jej prefiks, lokalizację, cel, bramę, metodę przypisywania adresów, ustawienia DNS, właściciela oraz politykę bezpieczeństwa.
Nazwa taką jak Stosunek do pracowników biura w Londynie lub Chmurz-Produkcja-Web jest łatwiejszy do rozpoznania niż sam numer. Przedrostek pozostaje wartością techniczną decydującą, ale nazwa pomaga ludziom zrozumieć, jak sieć podziałowa jest używana.
Organizacje powinny stosować spójny wzorzec alokacji w różnych biurach, środowiskach chmurowych, laboratoriach i centrach danych. Plany IPv6 mogą korzystać z podobnej hierarchii, przypisując większy prefiks dla lokali i przewidywalnego /64 do każdego LAN lub VLAN.
Dokumentacja powinna być aktualizowana wtedy, gdy zostaje utworzony, zmieniony rozmiar, przeniesiony lub wycofany podsieć. W przypadku zasobów publicznego IPv4 i IPv6 dokumentacja wewnętrzna powinna również pozostawać zgodna z rekordami rejestru, DNS, BGP i RPKI.
Pytania praktyczne z podsieci i prefiksu
Wybierz odpowiedź na każde pytanie, a następnie kliknij „Sprawdź odpowiedzi”. Twoje odpowiedzi pozostają w tym przeglądarce.
1. Co opisuje podsieć?
2. Jaki jest typowy rozmiar podsieci IPv4 dla małej sieci LAN?
3. Select all true statements about subnets.
4. Ile sieci /64 może zawierać typowy prefiks IPv6 /48?
Często zadawane pytania o subnety
Czy każda sieć potrzebuje więcej niż jednego podsieci?
Nie. Prosty sieć domowa może dobrze działać z jednym prywatnym podsiecią. Wiele podsieci staje się przydatne, gdy trzeba oddzielić urządzenia, zastosować różne polityki bezpieczeństwa lub zarządzać większym środowiskiem.
Czy jest /24 zawsze najlepszą podsiecią IPv4?
Nie. A /24 jest powszechne, ale może być zbyt duże lub zbyt małe dla konkretnego sieci. Prawidłowy rozmiar zależy od liczby urządzeń, oczekiwanej wielkości wzrostu, projektu routingu i wymagań dotyczących bezpieczeństwa.
Czy jest /64 zawsze najlepszą podsiecią IPv6?
A /64 jest szeroko wykorzystywany w zwykłej sieci LAN IPv6, ale specjalna infrastruktura takie jak łącza punkt-punkt lub interfejsy loopback może używać różnych długości prefiksu zgodnie z projektem i stosowalnymi standardami.
Czy podsieci mogą poprawić wydajność sieci?
Mogą zmniejszyć niepotrzebny ruch lokalny i uporządkować trasowanie. Jednak samo podział na podsieci nie gwarantuje szybszej wydajności. Szczególnie istotne są szerokość pasma, opóźnienie, pojemność routera, przetwarzanie przez zapory oraz projekt aplikacji.
Czy dwa sieci mogą używać tej samej prywatnej podsieci?
Mogą używać tego samego zakresu prywatnego, gdy są całkowicie niezależne. Problemy mogą wystąpić, gdy te sieci muszą komunikować się przez VPN, prywatne połączenie lub współdzielony system routingu.