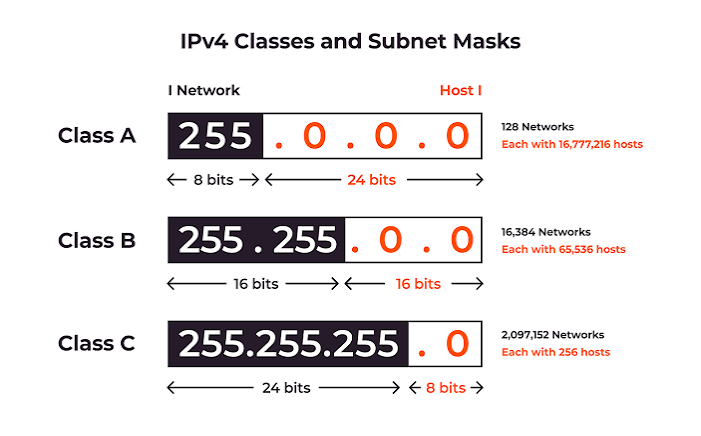
Подсеть, сокращение от подсети, представляет собой более мелкий и четко определенный участок более крупной IP-сети. Вместо того чтобы размещать все устройства в одной большой сети, организация может разделить свое адресное пространство на несколько более мелких групп. Каждая группа имеет собственный диапазон IP-адресов и может использоваться для определенного офиса, отдела, серверной среды, рабочей нагрузки в облаке, службы поддержки клиентов или сетевой функции.
Подсеть можно сравнить с улицей внутри города. Город представляет собой всю сеть, а улица — один более мелкий диапазон адресов. Устройства в одной и той же подсети обычно могут общаться напрямую через локальную сеть. Когда трафик должен достичь другой подсети, он обычно отправляется через маршрутизатор или фауервол.
Подсети облегчают организацию, безопасность, мониторинг и расширение сетей. Компания может использовать одну подсеть для компьютеров сотрудников, другую для гостевой Wi-Fi, третью для производственных серверов, и четвертую для сетевого управления. Каждая подсеть создает логическую границу, которую администраторы могут использовать при проектировании прав доступа и политик маршрутизации.
Почему сети используют подсети?
Основная цель подсетей — разделить большую сеть на управляемые разделы. Плоская сеть может быть приемлемой для небольшой домашней среды, но она быстро становится трудной для контроля, когда подключено сотни или тысячи устройств.
Например, компания может разделить компьютеры сотрудников, принтеры, голосовые телефоны, камеры видеонаблюдения, серверы и устройства гостей на разных подсетях. Это позволяет команде сети применять различные правила к каждой группе. Устройства гостей могут быть разрешены для доступа в Интернет, но заблокированы от внутренних серверов. Системы баз данных могут быть доступны только утвержденным прикладным серверам. Интерфейсы управления могут быть ограничены небольшой группой администраторов.
Подсети также могут сократить ненужный локальный трафик. Некоторая сетевая связь предназначена только для устройств в пределах одного локального сегмента. Разделение большой среды на более мелкие подсети предотвращает получение каждым устройством трафика, который не относится к нему.
Подсетка не обеспечивает безопасность автоматически. Роутер может разрешать трафик между двумя подсетями, если его не блокирует брандмауэр или политика контроля доступа. Подсеть создает границу, а правила безопасности определяют, что разрешено пересекать эту границу.
Как диапазон IP-адресов становится подсетью
Адрес IP состоит из двух важных частей: сетевой части и части хоста. Сетевая часть определяет более широкий диапазон адресов, а часть хоста определяет отдельное устройство внутри этого диапазона.
Длина префикса показывает, где заканчивается сетевая часть и начинается часть хоста. Например, в 192.0.2.0/24, the /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 содержит 256 общих адресов, в то время как IPv6 /48 представляет собой очень большой диапазон адресов.
Предфиксная нотация основана на безклассовом интердоменном маршрутизировании, обычно называемом CIDR. Вам не нужно вычислять двоичные значения, чтобы понять основную идею. В общем, меньшее число после косой черты представляет собой более крупный диапазон адресов, а большее число — более узкий диапазон.
Например:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Простое правило: Адрес до дробной черты определяет диапазон сети, а число после дробной черты описывает её размер.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Подсеть IPv4 часто записывается с использованием адреса сети и длины префикса, например 192.0.2.0/24. Этот диапазон начинается с 192.0.2.0 и заканчивается в 192.0.2.255, давая 256 общих адресов.
В традиционной локальной сети первый адрес используется как сетевой адрес, а последний адрес зарезервирован для трафика вещания. Это оставляет 254 адреса для обычных устройств. В облачных средах, точка-точка, и специализированных сетях могут использоваться другие правила, поэтому количество доступных адресов не всегда одинаковое.
A /24 является привычным размером подсети, так как подходит для многих небольших офисов, сетей услуг и VLAN. Однако это не всегда правильный выбор. A /25 делит вместимость одного /24 на два меньших диапазона, в то время как a /23 объединяет возможности двух соседних /24 сети.
Правильный размер подсети зависит от количества устройств, ожидаемого роста, требований к безопасности и общей схемы сети.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 использует ту же концепцию префикса, что и IPv4, но гораздо более крупное адресное пространство делает модель планирования другой. Сети IPv6 обычно проектируются вокруг четких и щедрых границ адресов, а не пытаются сэкономить каждый отдельный адрес.
An IPv6 /48 часто используется как распределение по всей организации. Он может быть разделен на 65 536 отдельных /64 подсети. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 сети. Это может быть подходящим для небольшого бизнеса, клиентской сети или сайта, который требует нескольких внутренних сегментов IPv6.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Выберите семейство адресов и префикс, чтобы просмотреть простой пример.
Эти примеры используют пространство имён только для документации и не являются производственными сетями.
Чем отличается подсеть от VLAN?
Подсеть — это граница адресации IP, а VLAN — способ разделения устройств на локальном сетевом уровне. Они часто используются вместе, но это не одно и то же.
Компания может создать одну VLAN для устройств гостей и назначить ей подсеть IPv4 или IPv6. Затем она может создать другую VLAN и другую подсеть для сотрудников. VLAN обеспечивает локальное разделение сети, а подсеть определяет диапазон адресов IP, используемый устройствами в этом сегменте.
Использование одного основного подсети на VLAN является обычным, потому что это делает сеть проще для понимания. Однако в более крупных средах могут использоваться более сложные дизайны, когда есть конкретная операционная причина.
Чем отличается подсеть от IP-адреса?
Адрес IP идентифицирует один сетевой интерфейс или конечную точку. Подсеть определяет более широкий диапазон, к которому принадлежит этот адрес.
Например, 192.0.2.25 может быть адресом одного сервера, в то время как 192.0.2.0/24 описывает подсеть, содержащую этот сервер. Подсеть, шлюз и отдельный адрес IP каждый отвечают на разные вопросы.
Администратор может назначить серверу адрес 192.0.2.25, настроить 192.0.2.1 как свой шлюз по умолчанию, и документировать сеть как 192.0.2.0/24Адрес сервера определяет устройство, шлюз обеспечивает доступ к другим сетям, а префикс определяет локальный диапазон.
Как подсети помогают в обеспечении безопасности
Подсети могут повысить безопасность, предоставляя администраторам четкие границы для применения контрольных мер. Компания может разместить публичные веб-серверы в одной подсети, базы данных в другой, устройства сотрудников в третьей, а интерфейсы управления в четвертой.
Тогда брандмауэр может разрешить только необходимые соединения. Публичный веб-сервер может общаться с прикладным сервером, а прикладной сервер может общаться с базой данных. Гостевая Wi-Fi может получить доступ к интернету, но оставаться изолированной от внутренних служб.
Подсеть не блокирует трафик автоматически. Если маршрутизатор передает трафик между двумя подсетями, и нет правил брандмауэра, препятствующих этому, устройства могут по-прежнему общаться. Подсети являются основой для сегментации, но их необходимо сочетать с контролем доступа, аутентификацией, мониторингом и шифрованием.
Как используются подсети в домах, офисах и центрах обработки данных
В домашней сети один частный подсеть часто поддерживает проводные устройства и клиентов Wi-Fi. Роутер автоматически назначает частные адреса и предоставляет доступ в общественную интернет-сеть.
Некоторые дома используют отдельные сети для гостей, устройств умного дома или лабораторий. Это может повысить изоляцию, особенно когда подключены неподтвержденные или плохо обслуживаемые устройства.
В офисе подсети могут разделять отделы, принтеры, телефоны, серверы, системы безопасности и беспроводные услуги. В центре обработки данных или облачной платформе различные подсети могут использоваться для публичных приложений, приватных серверов приложений, баз данных, резервных копий и систем управления.
Точное количество подсетей менее важно, чем наличие документированного, масштабируемого дизайна, соответствующего реальным требованиям доступа.
Как подсети связаны с маршрутизацией в интернете
Внутри локальной сети маршрутизатор перенаправляет трафик между подсетями. На общественной интернет-сети маршрутизаторы обмениваются более крупными префиксами IP, которые описывают, какие сети они могут достичь.
Например, публичный префикс IPv4, такой как 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 может быть объявлен через BGP авторизованным Автономным Системой.
Для организаций, управляющих общественным адресным пространством, объявленный префикс должен соответствовать записи реестра, плану маршрутизации и разрешению RPKI при наличии. Это продвинутое использование подсетей, но основная концепция остается той же: префикс определяет диапазон адресов и сообщает другим сетям, к какому диапазону он относится.
Вы можете узнать больше об этом отношении в нашем руководстве по Номера автономных систем.
Как выбрать правильный размер подсети?
Начните с количества устройств, которым нужны адреса сегодня, затем предусмотрите реалистичное пространство для будущего роста. Небольшой офис может потребовать только небольшого диапазона IPv4, тогда как крупная организация может потребовать отдельных сетей для пользователей, служб, сайтов и зон безопасности.
Избегайте создания каждого подсети ненужно большим. Меньшие, значимые границы облегчают мониторинг и контроль доступа. В то же время избегайте выбора диапазона настолько маленького, что его придется перекраивать вскоре после развертывания.
IPv6 planning is generally more generous. A /64 часто используется для одного IPv6 LAN, в то время как более крупные префиксы, такие как /56 и /48 разрешить организации многих внутренних сетей под одним выделением.
Частые ошибки при подсетях
Один из распространенных ошибок — выбор диапазона, слишком малого для нормального роста. Сеть может работать в течение первого года, но закончиться адресами при добавлении большего количества сотрудников, телефонов, камер, виртуальных машин или контейнеров.
Расширение подсети позже может потребовать перенумерации устройств, изменения правил брандмауэра, обновления диапазонов DHCP и координации технического обслуживания. Небольшое количество планирования на начальном этапе обычно проще, чем аварийный переезд.
Другая ошибка заключается в использовании пересекающихся диапазонов в связанных сетях. Если два офиса используют один и тот же частный диапазон, а позже требуется сайт-в-сайт VPN, маршрутизация становится более сложной, потому что одно и то же назначение кажется существующим в двух местах.
Администраторы иногда предполагают, что размещение устройств в разных подсетях автоматически блокирует их коммуникацию. На самом деле маршрутизатор может перенаправлять трафик между подсетями, если политика брандмауэра или контроля доступа не указывает иное.
Как документировать и называть подсети
Хорошая документация превращает набор чисел в сеть, которую другой инженер может понять. Для каждой подсети запишите её префикс, расположение, назначение, шлюз, метод назначения адресов, настройки DNS, владельца и политику безопасности.
Имя, такое как Сотрудники-офис-Лондон или Облачное-производство-веб легче распознать, чем число само по себе. Префикс остается авторитетным техническим значением, но имя помогает людям понять, как используется подсеть.
Организации должны использовать согласованный паттерн распределения в офисах, облачных средах, лабораториях и центрах обработки данных. Планы IPv6 могут использовать аналогичную иерархию, выделяя более крупный префикс сайту и предсказуемый /64 для каждого LAN или VLAN.
Документация должна обновляться каждый раз, когда создается, изменяется размер, перемещается или утилизируется подсеть. Для публичных ресурсов IPv4 и IPv6 внутренняя документация также должна оставаться согласованной с записями реестра, DNS, BGP и RPKI.
Вопросы по подсетям и префиксам
Выберите ответ на каждый вопрос, затем нажмите «Проверить ответы». Ваши ответы сохраняются в этом браузере.
1. Что описывает подсеть?
2. Какой является общим размером подсети IPv4 для небольшой ЛАН?
3. Select all true statements about subnets.
4. Сколько сетей /64 может содержать типичный IPv6 /48?
Часто задаваемые вопросы о подсетях
Нужно ли каждому сетевому подключению иметь более одного подсети?
Нет. Простая домашняя сеть может хорошо работать с одним частным подсетью. Несколько подсетей становятся полезными, когда необходимо разделить устройства, применить различные политики безопасности или управлять более крупной средой.
Является /24 всегда лучшая подсеть IPv4?
Нет. А /24 является общим, но может быть слишком большим или слишком маленьким для конкретной сети. Правильный размер зависит от количества устройств, ожидаемого роста, дизайна маршрутизации и требований к безопасности.
Является /64 всегда лучшая подсеть IPv6?
A /64 широко используется для обычной IPv6 локальной сети, но специальная инфраструктура, такая как точка-точка или интерфейсы петли, может использовать разные длины префиксов в соответствии с проектом и применимыми стандартами.
Могут ли подсети улучшить производительность сети?
Они могут сократить ненужный локальный трафик и сделать маршрутизацию более организованной. Однако сама подсетка не гарантирует более высокую производительность. Также важны пропускная способность, задержка, емкость маршрутизатора, обработка брандмауэром и дизайн приложения.
Могут ли две сети использовать один и тот же частный подсеть?
Они могут использовать одинаковый частный диапазон, когда они полностью независимы. Проблемы могут возникнуть, когда этим сетям нужно общаться через VPN, частное соединение или систему совместной маршрутизации.