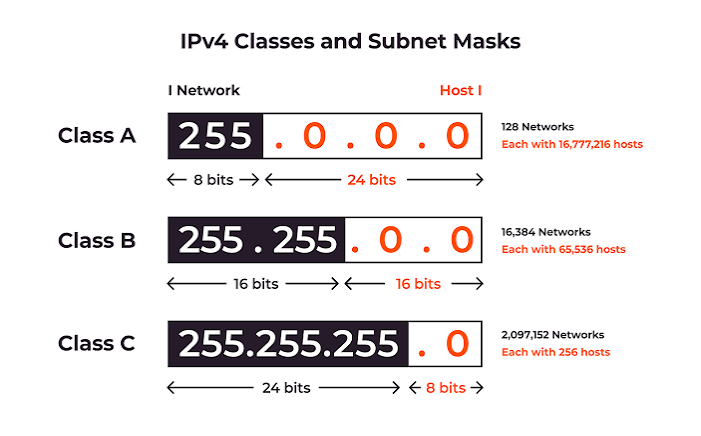
Een subnet, afkorting voor subnetwerk, is een kleinere en duidelijk gedefinieerde sectie van een groter IP-netwerk. In plaats van elke apparaat in één groot netwerk te plaatsen, kan een organisatie zijn adresruimte opdelen in meerdere kleinere groepen. Elke groep heeft zijn eigen IP-adresbereik en kan worden gebruikt voor een specifieke vestiging, afdeling, serveromgeving, cloudworkload, klantenservice of netwerkfunctie.
Een subnet kan worden vergeleken met een straat binnen een stad. De stad vertegenwoordigt het volledige netwerk, terwijl de straat één kleinere adresbereik vertegenwoordigt. Apparaten binnen hetzelfde subnet kunnen meestal direct communiceren via het lokale netwerk. Wanneer verkeer naar een ander subnet moet reiken, wordt het meestal gestuurd via een router of firewall.
Subnetting maakt netwerken gemakkelijker te organiseren, beveiligen, monitoren en uit te breiden. Een bedrijf kan een subnet gebruiken voor werknemerscomputers, een ander voor gast Wi-Fi, een ander voor productieservers en een ander voor netwerkbeheer. Elk subnet creëert een logische grens die beheerders kunnen gebruiken bij het ontwerpen van toegangsregels en routeeringsbeleid.
Waarom gebruiken netwerken subnets?
Het belangrijkste doel van subnetten is om een groot netwerk in beheersbare secties te verdelen. Een platte netwerk kan acceptabel zijn voor een klein thuisomgeving, maar wordt snel moeilijk te beheren wanneer honderden of duizenden apparaten zijn verbonden.
Bijvoorbeeld kan een bedrijf zijn medewerkerscomputers, printers, stemtelefoons, beveiligingscamera's, servers en gastapparaten in verschillende subnets plaatsen. Dit stelt het netwerkteam in staat om voor elke groep verschillende regels toe te passen. Gastapparaten mogen mogelijk toegang tot het internet hebben, maar worden geblokkeerd van interne servers. Database-systemen kunnen alleen bereikbaar zijn voor goedgekeurde toepassingservers. Beheerinterfaces kunnen beperkt zijn tot een klein groepje beheerders.
Subnetting kan ook onnodige lokale verkeersbelasting verminderen. Sommige netwerkcommunicatie is bedoeld voor apparaten binnen hetzelfde lokale segment. Het opdelen van een groot omgeving in kleinere subnets voorkomt dat elk apparaat verkeer ontvangt dat niet relevant is voor het.
Subnetting biedt niet automatisch beveiliging. Een router kan nog steeds verkeer tussen twee subnets toestaan tenzij een firewall of toegangsbeleid het verbiedt. Het subnet creëert de grens, terwijl beveiligingsregels bepalen wat mag oversteken over die grens.
Hoe een IP-adresbereik een subnet wordt
Een IP-adres bevat twee belangrijke delen: een netwerkdeel en een gastheerdeel. Het netwerkdeel identificeert het bredere adresbereik, terwijl het gastheerdeel een individueel apparaat binnen dat bereik identificeert.
Een voorvoegsellengte geeft aan waar het netwerkdeel eindigt en het gastheerdeel begint. Bijvoorbeeld, in 192.0.2.0/24, de /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 bevat 256 totale adressen, terwijl een IPv6 /48 vertegenwoordigt een zeer groot adresbereik.
Voorvoegselnotatie is gebaseerd op Classless Inter-Domain Routing, algemeen bekend als CIDR. Je hoeft geen binaire waarden te berekenen om het basisidee te begrijpen. Over het algemeen staat een kleiner getal na de slash voor een groter adresbereik, terwijl een groter getal voor een kleiner bereik staat.
Bijvoorbeeld:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Eenvoudige regel: Het adres voor de slash geeft het netwerkbereik aan, en het getal na de slash beschrijft de grootte ervan.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Een IPv4-subnet wordt vaak geschreven met een netwerkadres en voorvoeginglengte, zoals 192.0.2.0/24. Deze reeks begint op 192.0.2.0 en eindigt om 192.0.2.255, met in totaal 256 adressen.
In een traditioneel lokaal netwerk wordt het eerste adres gebruikt als netwerkadres en het laatste adres is gereserveerd voor broadcastverkeer. Dit laat 254 adressen over voor gewone apparaten. Cloudomgevingen, punt-tot-punt verbindingen en gespecialiseerde netwerken kunnen andere regels gebruiken, dus het aantal bruikbare adressen is niet altijd hetzelfde.
A /24 is een bekende subnetgrootte omdat het geschikt is voor veel kleine kantoren, dienstnetwerken en VLAN's. Echter, het is niet altijd de juiste keuze. A /25 deelt de capaciteit van een /24 in twee kleinere bereiken, terwijl een /23 combinat de capaciteit van twee aangrenzende /24 netwerken.
De juiste subnetgrootte hangt af van het aantal apparaten, verwachte groei, beveiligingsvereisten en de algemene netwerkopzet.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6 gebruikt hetzelfde prefix-concept als IPv4, maar de veel grotere adresruimte maakt het planningsmodel anders. IPv6-netwerken worden meestal ontworpen rond duidelijke en ruime adresgrenzen in plaats van elke individuele adres te besparen.
An IPv6 /48 wordt vaak gebruikt als een organisatiebreed allocatie. Het kan worden gedeeld in 65.536 aparte /64 subnetten. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 netwerken. Dit kan geschikt zijn voor een klein bedrijf, klantnetwerk of site die meerdere interne IPv6-segmenten nodig heeft.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Kies een adresfamilie en voorvoegsel om een simpel voorbeeld te bekijken.
Deze voorbeelden gebruiken alleen documentatie-gebruik van adresruimte en zijn geen productienetwerken.
Wat is het verschil tussen een subnet en een VLAN?
Een subnet is een grens voor IP-adressering, terwijl een VLAN een methode is om apparaten te splitsen op het lokale netwerklaag. Ze worden vaak samen gebruikt, maar zijn niet hetzelfde.
Een bedrijf kan één VLAN maken voor gastapparaten en hieraan een IPv4- of IPv6-subnet toewijzen. Het kan vervolgens een ander VLAN en een ander subnet maken voor medewerkers. Het VLAN bepaalt de lokale netwerkseparatie, terwijl het subnet de IP-adresbereik bepaalt dat wordt gebruikt door apparaten in dat segment.
Het gebruik van één primaire subnet per VLAN is gebruikelijk omdat het een netwerk gemakkelijker te begrijpen maakt. Echter, grotere omgevingen kunnen complexere ontwerpen gebruiken wanneer er een specifieke operationele reden is.
Wat is het verschil tussen een subnet en een IP-adres?
Een IP-adres identificeert een netwerkinterface of eindpunt. Een subnet identificeert het grotere bereik waarin dat adres hoort.
Bijvoorbeeld, 192.0.2.25 kan het adres van één server zijn, terwijl 192.0.2.0/24 beschrijft het subnet dat dat server bevat. Het subnet, de gateway en het individuele IP-adres geven elk antwoord op een ander vraagstuk.
Een beheerder kan een server het adres toekennen 192.0.2.25, configureer 192.0.2.1 als standaardpoort, en documenteer het netwerk als 192.0.2.0/24De serveradres identificeert het apparaat, de gateway biedt toegang tot andere netwerken en de prefix identificeert het lokale bereik.
Hoe Subnets Helpen Met Beveiliging
Subnetting kan de beveiliging verbeteren door beheerders duidelijke grenzen te geven voor het toepassen van controles. Een bedrijf kan openbare webserver in een subnet plaatsen, databases in een ander, medewerkersapparaten in een derde en beheerschermen in een vierde.
Een firewall kan vervolgens alleen de verbindingen toestaan die nodig zijn. Een publieke webserver kan communiceren met een applicatieserver, terwijl de applicatieserver kan communiceren met een database. Gast Wi-Fi kan het internet bereiken, maar gescheiden blijven van interne diensten.
Een subnet blokkeert verkeer niet automatisch. Als een router verkeer tussen twee subnets doorstuurt en er is geen firewallregel die dit voorkomt, kunnen de apparaten nog steeds met elkaar communiceren. Subnetten vormen de basis voor segmentatie, maar moeten worden gecombineerd met toegangscontroles, authenticatie, monitoring en versleuteling.
Hoe subnetten worden gebruikt in huishoudens, kantoren en datacenters
In een thuisnetwerk ondersteunt één privé-subnet vaak bedrade apparaten en Wi-Fi-clients. De router geeft particuliere adressen automatisch toe en biedt toegang tot het publieke internet.
Sommige huizen gebruiken aparte netwerken voor gasten, slimme huismeubels of laboratoria. Dit kan isolatie verbeteren, vooral wanneer onbetrouwbare of slecht onderhouden apparaten zijn aangesloten.
In een kantoor kunnen subnets afdelingen, printers, telefoons, servers, beveiligingssystemen en draadloze diensten van elkaar scheiden. In een datacenter of cloudplatform kunnen verschillende subnets worden gebruikt voor publieke toepassingen, particuliere toepassingservers, databases, back-ups en beheersystemen.
Het exacte aantal subnetten is minder belangrijk dan een ontwerp dat gedocumenteerd, schaalbaar en afgestemd is op de werkelijke toegangsvereisten.
Hoe subnetten gerelateerd zijn aan internetroutering
Binnen een lokaal netwerk, verwerkt een router het verkeer tussen subnetten. Op het publieke internet, wisselen routers grotere IP-voorvoegsels uit die aangeven welke netwerken ze kunnen bereiken.
Bijvoorbeeld een openbare IPv4 voorvoegsel zoals 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 kan worden aangekondigd via BGP door een geautoriseerd Autonoom Systeem.
Voor organisaties die publiek adresruimte beheren, moet de aangekondigde prefix overeenkomen met het registerrecord, het routeplan en de RPKI-vergoeding, indien van toepassing. Dit is een geavanceerd gebruik van subnets, maar het basisconcept blijft hetzelfde: een prefix definieert een bereik van adressen en vertelt andere netwerken waar dat bereik thuishoort.
U kunt meer informatie over deze relatie vinden in onze gids voor Autonome systeemnummers.
Hoe Kies Je De Juiste Subnetgrootte?
Begin met het aantal apparaten dat vandaag adressen nodig heeft, en stel realistische ruimte voor toekomstige groei voor. Een klein kantoor kan mogelijk alleen een beperkt IPv4 bereik nodig hebben, terwijl een groot bedrijf aparte netwerken kan nodig hebben voor gebruikers, diensten, locaties en beveiligingszones.
Verwijder niet elke subnet onnodig groot. Kleinere, betekenisvolle grenzen maken het monitoren en toegangsbeheer eenvoudiger. Tegelijkertijd vermijd het kiezen van een bereik dat zo klein is dat het kort na de implementatie opnieuw moet worden ontworpen.
IPv6 planning is generally more generous. A /64 wordt vaak gebruikt voor één IPv6 LAN, terwijl grotere voorvoegsels zoals /56 en /48 toestaan dat veel interne netwerken onder een enkele toekenning worden georganiseerd
Gemeenschappelijke subnetting fouten
Een veelvoorkomende fout is het kiezen van een bereik dat te klein is voor normaal groeien. Een netwerk kan werken gedurende het eerste jaar, maar kan aan adressen tekort komen wanneer er meer medewerkers, telefoons, camera's, virtuele machines of containers worden toegevoegd.
Het uitbreiden van een subnet kan later herconfiguratie van apparaten, wijziging van firewallregels, bijwerken van DHCP-bereiken en coördinatie van onderhoud vereisen. Een klein beetje planning aan het begin is meestal gemakkelijker dan een noodontwerp.
Een andere fout is het gebruik van overlappende bereiken in verbonden netwerken. Als twee kantoren hetzelfde particuliere bereik gebruiken en later een site-to-site VPN nodig hebben, wordt het routeeren ingewikkelder omdat hetzelfde doel op twee locaties lijkt te bestaan.
Beheerders nemen soms aan dat het plaatsen van apparaten in verschillende subnets ze automatisch van communicatie blokkeert. In werkelijkheid kan een router verkeer tussen subnets doorsturen tenzij een firewall of toegangsbeleid daar anders over beslist.
Hoe om subnetten te documenteren en te noemen
Goede documentatie maakt van een verzameling cijfers een netwerk dat een andere ingenieur kan begrijpen. Voor elke subnet, noteer zijn voorvoegsel, locatie, doel, gateway, toewijzingsmethode voor adressen, DNS-instellingen, eigenaar en beveiligingsbeleid.
Een naam zoals Londen-kantoorpersoneel of Cloud-productie-web is eenvoudiger te herkennen dan een nummer alleen. Het voorvoegsel blijft de autoritatieve technische waarde, maar de naam helpt mensen om te begrijpen hoe het subnet wordt gebruikt.
Organisaties moeten een consistente toewijzingspatroon gebruiken over kantoren, cloudomgevingen, laboratoria en datacenters. IPv6-plannen kunnen een vergelijkbare hiërarchie gebruiken door een groter voorvoegsel aan een locatie toe te wijzen en voorspelbaar /64 aan elke LAN of VLAN.
De documentatie moet worden bijgewerkt wanneer een subnet is gemaakt, vergroot, verplaatst of gedeactiveerd. Voor openbare IPv4- en IPv6-resources moet de interne documentatie ook consistent zijn met de registers, DNS, BGP- en RPKI-regels.
Oefenvragen over Subnetten en Voorvoegsels
Kies een antwoord voor elke vraag, en klik dan op "Controleer antwoorden". Je antwoorden blijven in deze browser.
1. Wat beschrijft een subnet?
2. Welke is een veelvoorkomende IPv4 subnetgrootte voor een klein LAN?
3. Select all true statements about subnets.
4. Hoeveel /64-netwerken kan een typisch IPv6 /48 bevatten?
Veelgestelde Vragen Over Subnets
Moet elke netwerk meer dan één subnet hebben?
Nee. Een eenvoudig thuisnetwerk kan goed werken met één privé-subnet. Meerdere subnets worden nuttig wanneer je apparaten moet scheiden, verschillende beveiligingsbeleidsregels moet toepassen of een groter omgeving moet beheren.
Is een /24 altijd het beste IPv4-subnet?
Nee. A /24 is gebruikelijk, maar het kan te groot of te klein zijn voor een bepaald netwerk. De juiste grootte hangt af van het aantal apparaten, verwachte groei, routingontwerp en beveiligingsvereisten.
Is een /64 altijd de beste IPv6-subnet?
A /64 wordt breed gebruikt voor een gewone IPv6 LAN, maar speciale infrastructuur zoals punt-tot-punt verbindingen of loopback-interfaces kunnen verschillende voorvoegingslengtes gebruiken volgens het ontwerp en toepasselijke standaarden.
Kunnen subnetten de netwerkprestaties verbeteren?
Ze kunnen onnodig lokale verkeer verminderen en het routeren beter organiseren. Echter, subnetten alleen garandeert niet snellere prestaties. Bandbreedte, latentie, routercapaciteit, firewallverwerking en toepassingsontwerp zijn ook van belang.
Kunnen twee netwerken hetzelfde particuliere subnet gebruiken?
Ze kunnen hetzelfde particuliere bereik gebruiken wanneer ze volledig onafhankelijk zijn. Problemen kunnen optreden wanneer die netwerken via een VPN, privéverbinding of gedeelde routeringssysteem met elkaar moeten communiceren.