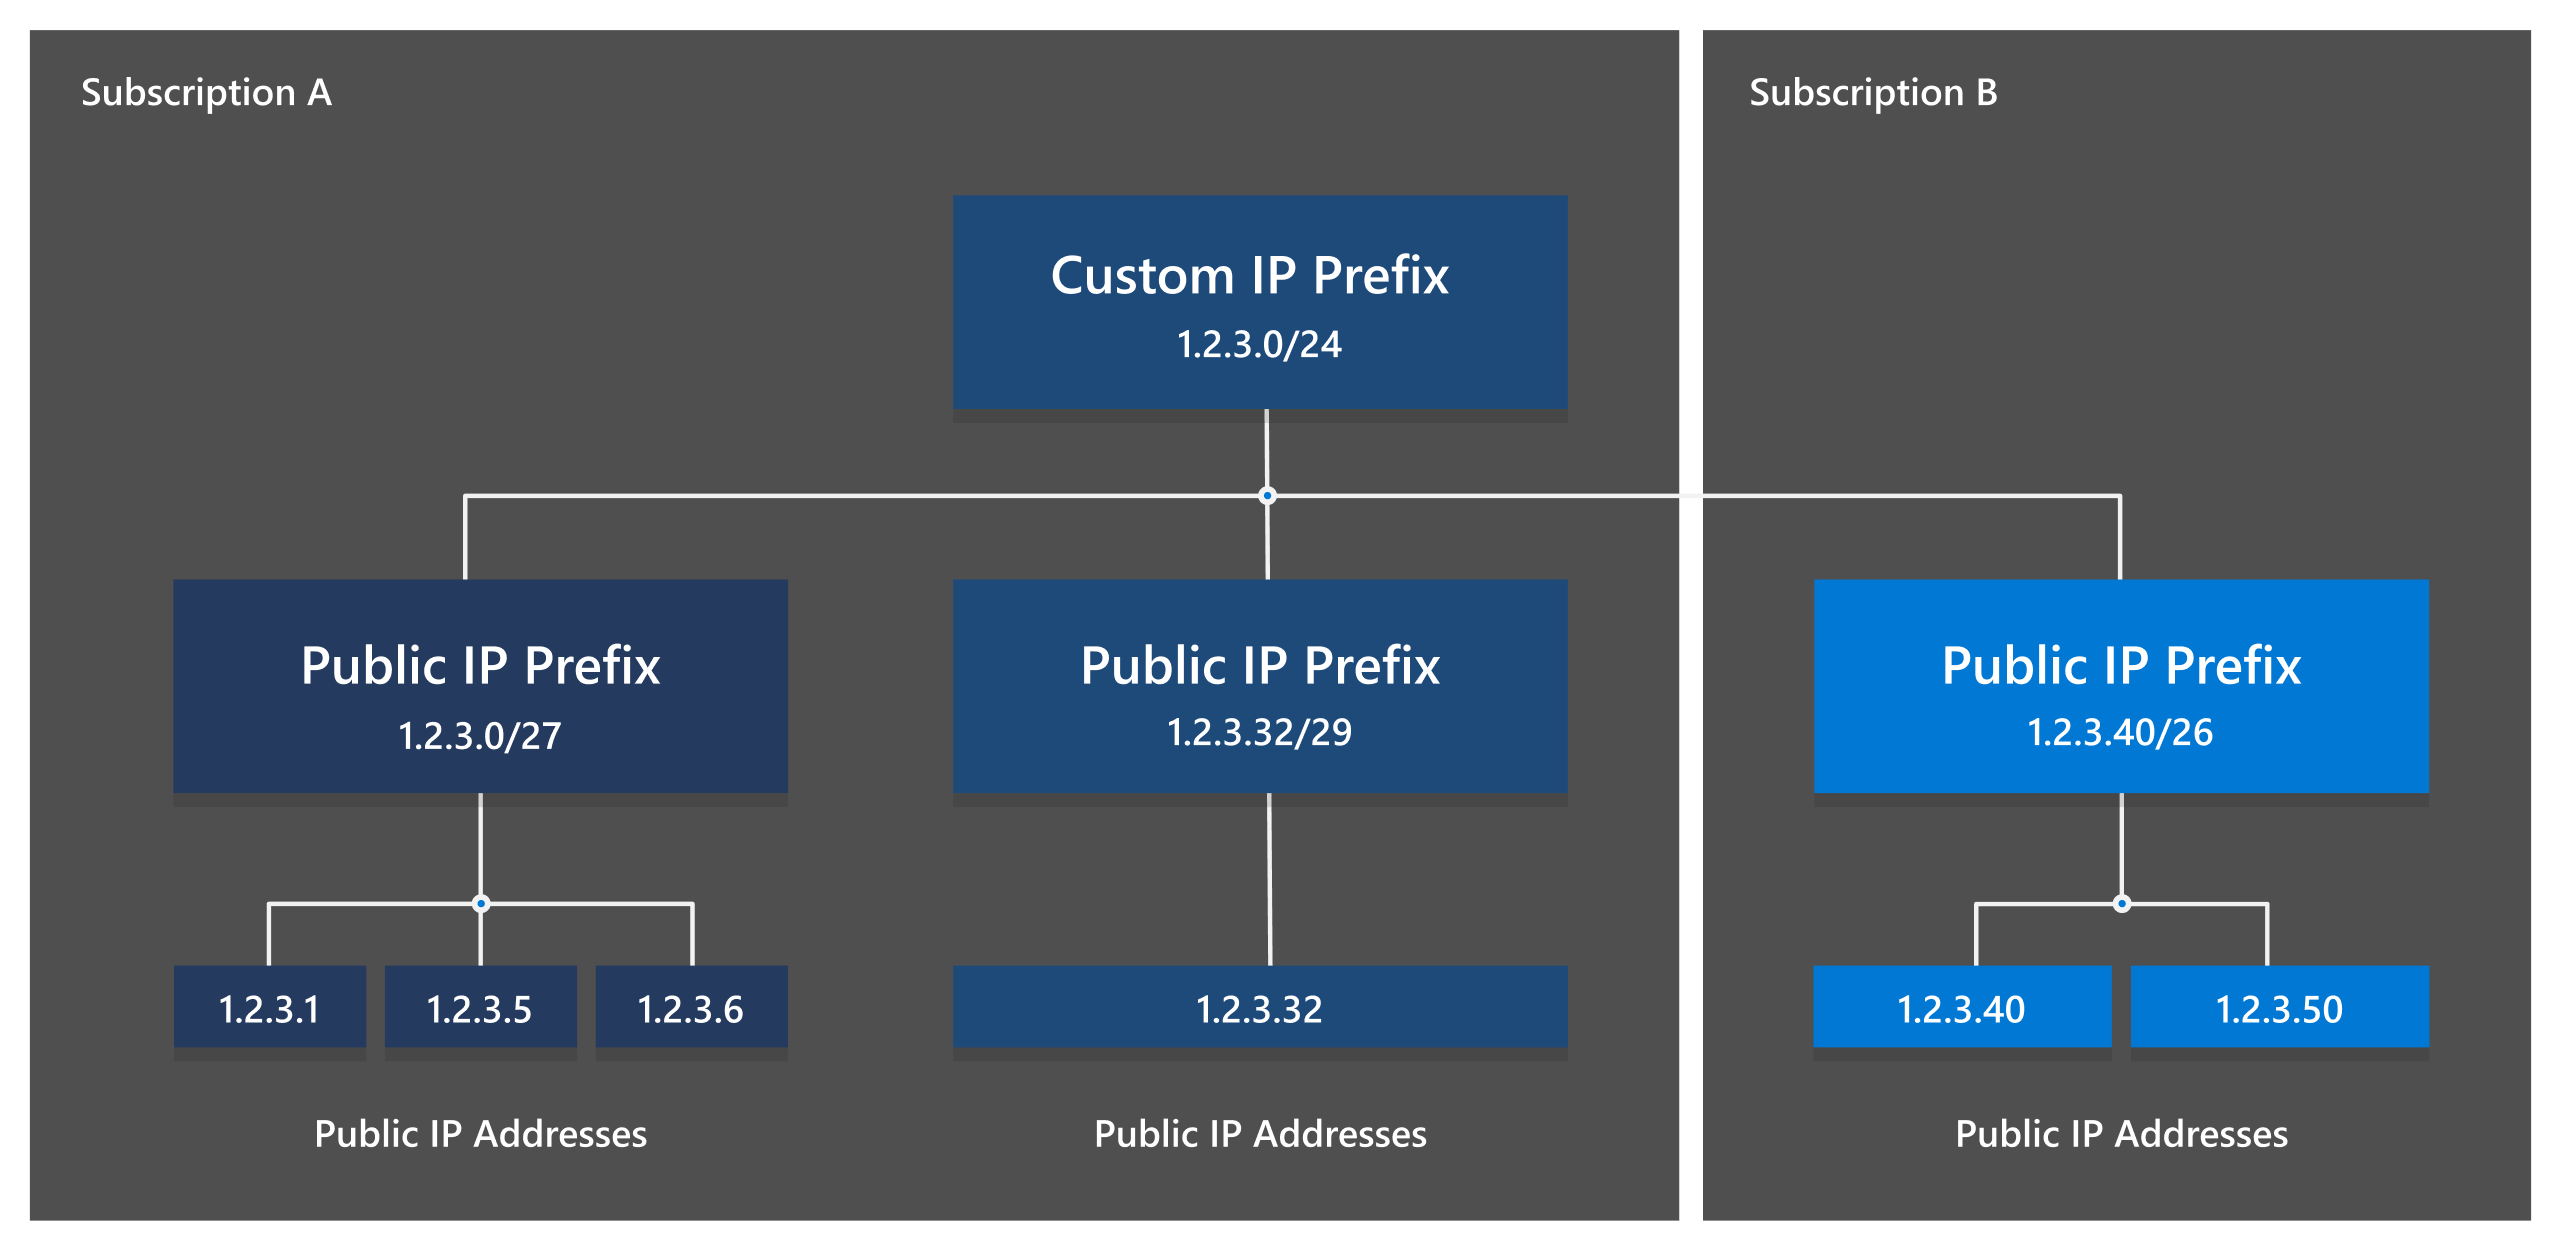
Een IP-prefix is een reeks IP-adressen die worden beheerd en aangekondigd als groep. Bedrijven gebruiken prefixes voor websites, clouddiensten, hostingplatforms, VPN-poorten, e-mailinfrastructuur, datacenters en bedrijfsnetwerken. Voordat een prefix wordt geïmplementeerd, wordt het via BGP aangekondigd, geleend of geaccepteerd als onderdeel van een IPv4-overdracht, is het belangrijk om te controleren of de openbare informatie compleet en consistent is.
Veel netwerkproblemen begin voordat een voorvoegsel daadwerkelijk wordt geïmplementeerd. Het adresbereik kan zijn geregistreerd bij een andere organisatie, de verwachte bron-ASN kan niet overeenkomen met de huidige BGP-aankondiging, het voorvoegsel kan geen geschikte RPKI-vergoeding hebben, of het kan niet zichtbaar zijn in het globale routeeringsbestand. Een voorvoegsel kan ook een geschiedenis van misbruik, spam, malware of verkeerde geolocatie hebben.
Het controleren van een IP-voorvoegsel vereist geen geavanceerde routeringskennis. Een gestructureerde review kan een nuttig technisch beeld bieden voordat een netwerkverandering wordt gemaakt. Het proces begint meestal met het voorvoegselformaat, daarna gaat het door met registratiegegevens, route-informatie, RPKI, BGP-zichtbaarheid en operationele reputatie.
Deze gids legt uit hoe je die review uitvoert voor zowel IPv4- als IPv6-prefixen. Het is bedoeld voor beginners, systembeheerders, hostingbedrijven, cloudgebruikers, netwerktechnici en bedrijven die een adresbereik evalueren voor productiegebruik.
Wat is een IP-voorvoegsel?
Een IP-voorvoegsel is een groep adressen die zijn geschreven met CIDR-notatie. De notatie combineert een netwerkadres met een slash en een voorvoegsel lengte. Bijvoorbeeld, 192.0.2.0/24 vertegenwoordigt een IPv4-reeks, terwijl 2001:db8:1234::/48 represents an IPv6 range.
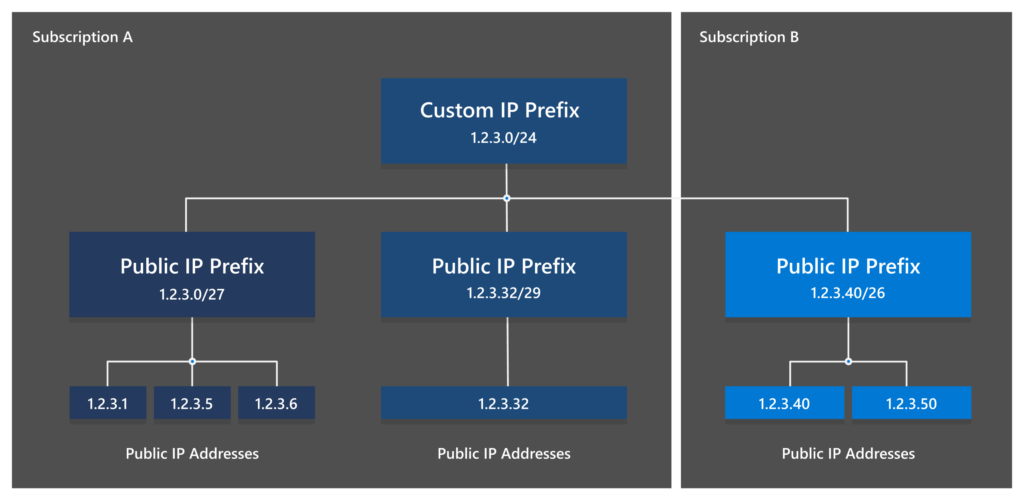
The number after the slash describes how much of the address identifies the network. In an IPv4 /24, het bereik bevat 256 totale adressen. In IPv6 /48, het adresruimte is veel groter en kan normaal gesproken worden verdeeld in 65.536 aparte /64 netwerken.
Het voorvoegsel verschilt per individueel IP-adres. 192.0.2.25 is een IPv4-adres, terwijl 192.0.2.0/24 beschrijft het bredere blok dat het bevat. Het begrijpen van deze onderscheid is belangrijk omdat registergegevens, BGP-aankondigingen, routeobjecten en RPKI-vergoedingen meestal van toepassing zijn op voorvoegsels in plaats van individuele adressen.
Als u deze termen niet kent, lees dan onze gids naar Wat is een IP-adres? en onze uitleg van IPv4 and IPv6 voordat u verder gaat.
Waarom moet je een voorvoegsel controleren voordat je het gebruikt?
Een voorvoegsel kan technisch bruikbaar lijken terwijl het nog steeds belangrijke risico's bevat. Een registerrecord kan een onverwachte organisatie tonen, een oud abuse-contact of een status bevatten die niet overeenkomt met de transactie waarover u denkt. Een route kan zichtbaar zijn in BGP vanuit een origin ASN die de verkoper of leverancier niet heeft genoemd.
Routing autorisatie is een ander belangrijk onderwerp. Als een prefix wordt aangekondigd vanaf een ASN die niet wordt gedekt door de juiste RPKI autorisatie, kan de route worden geclassificeerd als ongeldig door netwerken die origin validatie uitvoeren. Dit kan leiden tot gedeeltelijke of volledige bereikbaarheidsproblemen na implementatie.
Een voorvoegsel kan ook historie van het gebruik hebben. Sommige adresblokken zijn eerder gebruikt voor spam, malware, proxydiensten, scannen of andere schadelijke activiteiten. Zelfs als de huidige gebruiker niets verkeerd heeft gedaan, kan oude reputatiedata het e-mailversturen, adverteerplatforms, fraude-systemen, hostingproviders of klanttoegang beïnvloeden.
Een technische prefixcontrole kan geen juridisch eigendomsbewijs bewijzen of garanderen dat een adresbereik vrij is van elke reputatieprobleem. Het is een vroeg onderzoekstap die helpt bij het identificeren van duidelijke onzinnigheden voordat geld, productietraffic of klantenservice afhankelijk zijn van het middel.
Stap 1: Bevestig het voorvoegselformaat
The first step is to confirm that the prefix is written correctly in CIDR notation. An IPv4 prefix should contain four decimal octets followed by a prefix length between /0 en /32. An IPv6 prefix uses hexadecimal groups separated by colons and a prefix length between /0 en /128.
Voorbeelden van correct opgemaakte voorvoegsels zijn:
192.0.2.0/24
198.51.100.0/24
2001:db8:1234::/48
2001:db8:abcd:1200::/56
Het adres zou normaal gesproken de netwerkbegrenzing moeten zijn voor de geselecteerde voorvoegsel lengte. Bijvoorbeeld, 192.0.2.0/24 is een geldelijke netwerk grens, terwijl een willekeurig adres zoals 192.0.2.25/24 kan worden genormaliseerd naar 192.0.2.0/24 via een zoeksystemaat.
Gebruik geen individueel adres wanneer u een hele blok wilt controleren. Zoeken naar 192.0.2.25 kan informatie terugkeren over de grotere toewijzing, maar maakt het beoogde bereik niet altijd duidelijk. Gebruik altijd de volledige voorvoegsel.
Voorvoegselformaat oefening
Een voorvoegsel zoals 203.0.113.0/24 describes an IPv4 range. A prefix such as 2001:db8:1200::/48 beschrijft een IPv6 bereik. Het adresfamilie, netwerkbegrenzing en voorvoegsel lengte moeten allemaal worden bevestigd voordat de rest van de onderzoek begint.
De voorbeelden in dit artikel gebruiken een documentatie-gebruiksspace. Ze zijn bedoeld voor onderwijs en testen, niet voor productie-routering.
Stap 2: Identificeer de Verantwoordelijke RIR
De volgende stap is om de Regionale Internet Registry (RIR) te identificeren die verantwoordelijk is voor het voorvoegsel. De vijf hoofd-RIR's zijn:
- RIPE NCC
- ARIN
- APNIC
- LACNIC
- AFRINIC
Elke RIR beheert internetnummerresources voor een bepaalde regio en publiceert registratieinformatie volgens zijn eigen beleid en systemen. Een voorvoegsel dat in Europa wordt gebruikt, kan zijn gekoppeld aan de RIPE NCC, terwijl een voorvoegsel dat in Noord-Amerika wordt gebruikt, kan zijn gekoppeld aan ARIN.
De RIR is belangrijk omdat de overdrachtsprocedures, registratievereisten, begeleidingsarrangementen en resourcebeleidsregels verschillen per regio. Als u een voorvoegsel evalueert voor een IPv4-overdracht of een IPv6-toewijzing, moet u weten welk register's regels van toepassing zijn.
De RIR kan normaal worden geïdentificeerd via een registerzoekopdracht, WHOIS-service, RDAP-eindpunt of een netwerkintelligentietool. Het resultaat moet worden vergeleken met de informatie die wordt verstrekt door de huidige eigenaar of dienstverlener.
Als een leverancier beweert dat een voorvoegsel een RIPE NCC-resource is, maar de publieke register wijst naar een ander register, vraag dan verduidelijking aan voordat u verder gaat. Het verschil kan een redelijke verklaring hebben, maar het mag nooit worden genegeerd.
Stap 3: Bekijk het registratiebewijs
Na het identificeren van de verantwoordelijke RIR, controleer het openbare registratiebestand. De exacte velden variëren per register, maar algemene informatie omvat de prefix, netwerknaam, organisatieverwijzing, resourcestatus, land, abuse contact, administratief contact, technisch contact, bronregister en datum van laatste wijziging.
De organisatie die in de record wordt weergegeven, moet overeenstemmen met de partij die het resource aanbiedt. Bij een lease mag de leverancier niet de geregistreerde houder zijn, maar moet het in staat zijn om zijn autoriteit om de adresruimte te verhuren of te beheren te verklaren. Bij een overdracht moeten de huidige houder en de ontvangende organisatie duidelijk worden vastgelegd.
Let op naar de resourcestatus. Een voorvoegsel kan toegewezen zijn, toegewezen, oud, provider-onafhankelijk, provider-aggregabele of gerelateerd aan een andere soort registratie. De status bepaalt van zich uit niet of je het voorvoegsel kunt gebruiken, maar geeft context voor de afspiegeling.
De abuse-contact is ook belangrijk. Een publieke en functionerende abuse-contactgegevens geven netwerkbeheerders een manier om incidenten te melden. Een ontbrekende of duidelijk verouderde contactgegevens is een waarschuwingssignaal, vooral voor een prefix die bedoeld is voor hosting, e-mail of openbare diensten.
Het registerdocument is niet altijd een juridisch eigendomsbewijs. Openbare gegevens kunnen onvolledig, vertrouwd of beïnvloed zijn door een sponsorrelatie. Contracten, overdrachtsdocumenten en directe bevestiging van de betrokken register of LIR kunnen nog steeds vereist zijn.
Stap 4: Controleer de Origin ASN
De oorsprong ASN is het autonome systeem dat momenteel het voorvoegsel in BGP aankondigt. Een ASN is een unieke identifier die wordt gebruikt door een onafhankelijk netwerk om routegegevens te wisselen met andere netwerken.
Bijvoorbeeld kan een prefix momenteel in BGP met oorsprong voorkomen AS64500. Als een aanbieder u vertelt dat het prefix zal worden aangekondigd door AS64510 na de implementatie moet die verandering worden vastgelegd en weerspiegeld in het routeeringsbevoegdheidsplan.
De huidige origin ASN kan worden gecontroleerd via openbare BGP-monitoringsystemen, routecollectoren of een prefix-lookup-service. U moet de ASN, het tijdstip van de observatie en of er meer dan één oorsprong zichtbaar is, opnemen.
Een oorsprong ASN is vaak eenvoudiger te begrijpen, maar meerdere oorsprongen zijn niet automatisch verkeerd. Een netwerk kan een prefix van verschillende locaties uitgeven voor redundantie, verkeersengineering of anycast-diensten. Het belangrijke vraagstuk is of de meerdere oorsprongen verwacht en geautoriseerd zijn.
Een onverwachte oorsprong is een reden om te pauzeren. Het kan wijzen op een oude provider-aankondiging, een niet voltooide migratie, een routelek, een verkeerde configuratie of een mogelijke haking.
Stap 5: BGP-zichtbaarheid controleren
Een BGP-zichtbaarheidscontrole toont aan of de prefix momenteel wordt waargenomen door netwerken en routeverzamelaars over de hele wereld. Een prefix kan bestaan in een register maar niet publiekelijk worden aangekondigd. Omgekeerd kan een prefix zichtbaar zijn in BGP, ook al is de publieke registratie-informatie verouderd.
Een zichtbare route bevat normaal gesproken de prefix, de oorsprong ASN, AS path, aankondigingslocaties en waarnemingsmoment. De exacte data hangt af van het monitoringdienst, maar het belangrijkste vraagstuk is simpel: is de prefix momenteel bereikbaar via het globale routing-systeem?
Als het prefix bedoeld is voor openbare diensten, kan een volledige gebrekkige BGP-zichtbaarheid uitleg vereisen. Het kan een nieuw resource zijn dat nog niet is geïmplementeerd, een particulier of gereserveerd bereik zijn, een route die momenteel is teruggetrokken, of een prefix dat te klein is voor sommige upstream leveranciers om te accepteren.
Zichtbaarheid vanuit één locatie garandeert geen globale bereikbaarheid. Verschillende netwerken kunnen verschillende filters toepassen, en sommige leveranciers nemen bepaalde prefixlengtes mogelijk niet aan. Het is nuttig om meer dan één observatiepunt te vergelijken wanneer het hulpmiddel belangrijk is.
BGP-zichtbaarheid verandert ook met de tijd. Een enkele zoekopdracht is een foto, geen permanente status. Voor productienetwerken is het monitoren van routeveranderingen en onverwachte terugtredingen nuttiger dan het controleren van het voorvoegsel slechts één keer.
Stap 6: Bekijk de RPKI-status
RPKI biedt een manier om te controleren of de oorsprong ASN geautoriseerd is om het voorvoegsel te annonceren. Het resultaat wordt meestal weergegeven als Geldig, Ongeldig of Niet gevonden.
Een geldig resultaat betekent dat de prefix, de oorsprong ASN en de toegestane prefixlengte overeenkomen met een gepubliceerd Route Origin Authorization. Dit is een positief beveiligingssignaal voor routing.
Een ongeldig resultaat betekent dat er een autorisatie bestaat, maar de aankondiging conflicteert hiermee. De oorsprong ASN kan verkeerd zijn, of het aangekondigde voorvoegsel kan specifieker zijn dan toegestaan door de autorisatie. Een legitieme route kan ongeldig worden na een ASN-migratie, leverancierwijziging, IPv4-overdracht of routing-herontwerp.
Een resultaat 'Not Found' betekent dat er geen toepasselijke autorisatie is gevonden. Dit bewijst niet dat de route bedreigend is, maar betekent dat andere netwerken de oorsprong niet kunnen bevestigen via RPKI.
Het RPKI-resultaat moet worden vergeleken met het verwachte implementatieplan. Als u van plan bent om het voorvoegsel te annouceren vanuit een nieuw ASN, controleer dan of de autorisatie wordt bijgewerkt voordat de nieuwe route actief wordt. Voor een gedetailleerde uitleg, lees RPKI geldig, ongeldig en niet gevonden.
Stap 7: Zoek naar een IRR Route Object
Een Internet Routing Registry, of IRR, slaat routebeleidsinformatie op die veel netwerkbeheerders gebruiken bij het opbouwen van prefixfilters. Een route-object voor IPv4 of een route6-object voor IPv6 kan aangeven welke ASN verwacht wordt om een prefix te origineren.
Het IRR-register moet normaal gesproken consistent zijn met het bedoelde oorsprong ASN. Als de BGP-route toont AS64500 ma het route-object vermeldt AS64510, de verschillen moeten worden onderzocht.
Een IRR-object bewijst geen juridische eigendom en bewijst ook niet dat de route momenteel zichtbaar is in BGP. Het is een routing-policy-gegeven dat verwachte gebruik beschrijft. Sommige netwerken vertrouwen sterk op IRR-gegevens, terwijl andere deze gebruiken samen met RPKI en interne klantgegevens.
Het ontbreken van een IRR-object is geen automatische fout. Sommige leveranciers vereisen dit niet in elke situatie, en sommige resources gebruiken andere beleidssystemen. Echter kan een onverwachte of in conflict zijnde route-object filteringproblemen veroorzaken en moet worden gecorrigeerd voordat het wordt geïmplementeerd.
Stap 8: Controleer operationele reputatie
Een IP-prefiks kan een technische routeeringsstatus hebben die er correct uitziet, terwijl het nog steeds een slechte operationele reputatie heeft. Adresruimte die ooit is gebruikt voor spam, malware, scannen, phishing of abusieve hosting kan op blocklists of reputatiedatabases verschijnen.
Het exacte effect hangt af van de bedoeling. E-mailsystemen zijn vooral gevoelig voor IP-reputatie. Hostingproviders, betalingsdiensten, sociale platforms, advertentienetten en fraude-systemen kunnen ook adressen classificeren op basis van hun eigen historische data.
Reputatiecontroles moeten op het niveau van het individuele adres en op het bredere prefixniveau worden uitgevoerd waar mogelijk. Een schoon resultaat vandaag garandeert niet dat het adres schoon blijft na implementatie. De nieuwe operator is verantwoordelijk voor het monitoren van misbruik en het reageren op meldingen.
Geolocatie is een andere overweging. Verschillende databases kunnen hetzelfde voorvoegsel met verschillende landen of steden associëren. Dit kan de inhoudslevering, naleving van regelgeving, fraude detectie en klanttoegang beïnvloeden. Voordat u een voorvoegsel gebruikt voor een locatiesensitieve dienst, controleert u hoe grote databases dit classificeren.
De reputatiedata is apart van RPKI. RPKI vertelt u of een ASN geautoriseerd is om een route te origineren. Het vertelt u niet of het adres een schone e-mail- of afvalgeschiedenis heeft.
Stap 9: De resultaten vergelijken op consistentie
Het meest nuttige deel van een prefixreview is het vergelijken van de verschillende bronnen. Een gezond technisch beeld ziet er vaak zo uit:
- De register identificeert de verwachte resource-houder of de ondersteunende organisatie.
- De huidige BGP origin ASN komt overeen met het implementatieplan.
- The route or route6 object describes the expected origin.
- De RPKI-status is geldig, of er bestaat een duidelijk plan om de juiste autorisatie te publiceren.
- BGP-zichtbaarheid komt overeen met het beoogde service.
- Aanvallen en operationele contacten zijn beschikbaar.
- Reputatiecontroles tonen onaanvaardbare historische problemen niet aan.
Een ongepaste matching betekent niet altijd dat de prefix onbruikbaar is. Netwerken kunnen midden in een migratie zijn, en openbare databases worden niet tegelijkertijd bijgewerkt. Het belangrijke punt is om de reden van de ongepaste matching te begrijpen en een correctieplan te documenteren.
Een voorvoegsel moet extra beoordeling krijgen wanneer meerdere bronnen tegelijkertijd niet overeenkomen. Bijvoorbeeld, een onverwachte registerorganisatie, een onbekende oorsprong ASN, een RPKI ongeldige status en geen werkende abuse contactgegevens vormen een veel groter risico dan één vertraagde database-update.
Het volgende module kan worden ingevoegd in een WordPress Custom HTML-blok. Het biedt een eenvoudige prefix-indeling controle voor leerdoeleinden. Het neemt geen contact op met een externe API en bewijst geen eigendom, BGP-zichtbaarheid, RPKI-status of overdrachtsgeldigheid.
Controleer een IP-voorvoegselindeling
Voer een IPv4- of IPv6-prefiks in CIDR-notatie in. Deze tutorial controleert het adresfamilie, de voorvoegsel lengte en de basisindeling in uw browser.
Hoe gebruik je de Prefix Checker juist
The HTML module checks only the syntax of the prefix. It confirms whether the input resembles an IPv4 or IPv6 network and whether the prefix length is within the correct range.
Het queryt geen RIR, BGP, IRR of RPKI-systemen. Deze beperking is opzettelijk. Een syntaxcontroleur voor browsers kan zonder API-sleutel worden uitgevoerd en stuurt de ingevoerde voorvoegsel niet naar een derde partijdienst.
Voor een volledige openbaar-data beoordeling, gebruik de IP-bronnen gereedheidscontrole. Dat hulpmiddel kan helpen bij het beoordelen van de verantwoordelijke register, registratiegegevens, oorsprong ASN, routeobjecten, RPKI-status en BGP-zichtbaarheid.
Het resultaat moet nog steeds als een technische voorcontrole worden behandeld. Het bewijst geen eigendom, bevestigt geen overdraagbaarheid, garandeert geen schone IP-reputatie of vervangt de voorwaarden van een contract.
Wanneer Moet Je Een Voorvoegsel Vermijden?
Je moet pauzeren wanneer de registratie-informatie niet kan worden verklaard, vooral als de leverancier weigert de huidige eigenaar of de sponsoringrelatie te identificeren. Gebrek aan duidelijke documentatie creëert onnodige juridische en operationele risico's.
U moet ook een onverwachte oorsprong ASN onderzoeken, een RPKI ongeldig resultaat, ontbrekende routeobjecten, of een voorvoegsel dat wordt aangekondigd door meerdere ongebruikelijke netwerken zonder duidelijke verklaring.
Een slechte reputatiegeschiedenis is een ander reden om extra controles uit te voeren. Als de prefix bedoeld is voor e-mail, hosting, VPN-diensten of klantgerichte toepassingen, test dan de adressen tegen relevante reputatiedatabases voordat productieverkeer wordt verplaatst.
Ten slot, wees voorzichtig met een prefix die wordt beschreven als "clean" of "ready" zonder ondersteunende bewijsstukken. Vraag naar registry-informatie, routinggegevens, autorisatie-details, abuse-contacten en een duidelijk migratieplan.
Veelgestelde vragen
Kan ik een IP-voorvoegsel controleren zonder technische kennis?
Ja. Begin met het prefixformaat, identificeer de verantwoordelijke RIR en bekijk het openbare registratiebestand. Je kunt vervolgens de oorsprong ASN, BGP-zichtbaarheid en RPKI-status controleren met behulp van openbare zoektools. Je hoeft geen enkele routingdetail te begrijpen om duidelijke onregelmatigheden te identificeren.
Is een IP-prefix hetzelfde als een IP-adres?
Nee. Een IP-adres identificeert een eindpunt of interface. Een voorvoegsel identificeert een bereik van adressen. Bijvoorbeeld, 192.0.2.25 is een adres, terwijl 192.0.2.0/24 is een bereik dat het bevat.
Bewijst een registervermelding eigendom?
Niet altijd. Registry-informatie is een belangrijke openbare referentie, maar eigendom en overdrachtsovereenkomsten kunnen ook afhankelijk zijn van contracten, organisatie-gegevens, sponsorovereenkomsten en de beleidsregels van de betreffende RIR.
Wat betekent een RPKI ongeldig resultaat?
Het betekent dat er een gepubliceerd autorisatiebestand bestaat, maar de waargenomen BGP-origine of voorvoegselgrootte komt daar niet mee overeen. De oorzaak kan een configuratiefout zijn, een onvolledige migratie, een verouderde ROA of een ongeautoriseerde aankondiging zijn.
Is een 'Not Found' RPKI-resultaat gevaarlijk?
Niet per se. Niet gevonden betekent dat er geen toepasselijke autorisatie is gevonden. Het bewijst niet dat de route verkeerd is, maar betekent dat RPKI de oorsprong niet kan bevestigen.
Moet elke prefix BGP-zichtbaarheid hebben?
Nee. Een voorvoegsel mag geregistreerd zijn, maar op dit moment niet worden aangekondigd omdat het nieuw is, gereserveerd, privé gebruikt wordt of wacht op implementatie. Als het voorvoegsel echter een openbare dienst moet bieden, moet de onzichtbaarheid daarvan worden verklaard.
Kan deze procedure bevestigen dat een IPv4-voorvoegsel overdraagbaar is?
Nee. Technische controles kunnen register- en routegegevens identificeren, maar de overdraagbaarheid hangt af van de relevante RIR-beleidsregels, resourcestatus, documentatie, contracten en goedkeuringsprocedure.
Het controleren van een IP-voorvoegsel voordat het wordt gebruikt is een eenvoudige manier om technische en operationele risico's te verminderen. Het proces begint met het bevestigen van het voorvoegselformaat en het adresfamilie, daarna gaat het door de verantwoordelijke RIR, registratielijst, huidige oorsprongs-ASN, BGP-zichtbaarheid, IRR-informatie, RPKI-status en operationele reputatie. Geen enkele zoekopdracht geeft het volledige antwoord. Registry-data legt de administratieve context uit, BGP toont wat wordt aangekondigd, IRR beschrijft de verwachte routebeleid, en RPKI controleert of de oorsprongs-ASN geautoriseerd is. Reputatiecontroles bieden een aparte visie op historische gebruik en mogelijke serviceimpact.
Het belangrijkste gewoonte is om de resultaten te vergelijken in plaats van elke record afzonderlijk te lezen. Wanneer de register, oorsprong ASN, routeobject, RPKI-status en BGP-zichtbaarheid allemaal hetzelfde routingschema ondersteunen, is de prefix eenvoudiger te begrijpen en te implementeren. Als ze het niet eens zijn, houd dan even stil en onderzoek het vooraleer het resource in productie te gebruiken.
Voor een openbare technische voorcontrole, gebruik de IP-bronnen gereedheidscontroleVoor meer achtergrond, lees Wat is de RIPE-database? en RPKI geldig, ongeldig en niet gevonden.