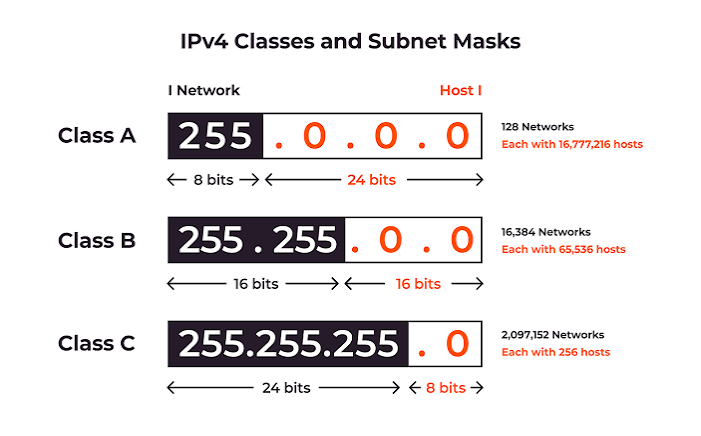
Bir alt ağ, yani alt ağ, daha büyük bir IP ağındaki daha küçük ve net bir bölümüdür. Tüm cihazları tek büyük bir ağda yerleştirmek yerine, bir organizasyon adres alanını birden fazla daha küçük gruba bölebilir. Her grup kendi IP adresi aralığına sahip olur ve belli bir ofis, bölüm, sunucu ortamı, bulut iş yükü, müşteri hizmetleri veya ağ fonksiyonu için kullanılabilir.
Bir alt ağ, bir şehir içindeki bir sokakla karşılaştırılabilir. Şehir, tüm ağın temsil ederken, sokak daha küçük bir adres aralığını temsil eder. Aynı alt ağdaki cihazlar genellikle yerel ağ üzerinden doğrudan iletişim kurabilir. Diğer bir alt ağa ulaşması gereken trafiğin çoğu zaman bir yönlendirici veya güvenlik duvarı üzerinden gönderilmesi gerekir.
Alt ağlar, ağların organize edilmesini, güvenliğini, izlenmesini ve genişletilmesini kolaylaştırır. Bir şirket, çalışan bilgisayarları için bir alt ağ, konuk Wi-Fi için başka bir alt ağ, üretim sunucuları için başka bir alt ağ ve ağ yönetimi için başka bir alt ağ kullanabilir. Her alt ağ, erişim kuralları ve yönlendirme politikaları tasarlanırken yöneticilerin kullanabileceği mantıksal bir sınır oluşturur.
Neden Ağlar Alt Ağ Kullanır?
Alt ağların ana amacı, büyük bir ağı yönetilebilir bölümlere ayırmaktır. Düz bir ağ küçük bir ev ortamı için kabul edilebilir olabilir, ancak yüzlerce veya binlerce cihaz bağlandığında kontrolü zorlaşıyor.
Örneğin, bir şirket çalışan bilgisayarlarını, yazıcıları, ses telefonları, güvenlik kameraları, sunucuları ve konuk cihazlarını farklı alt ağlara ayırabilir. Bu, ağ ekibinin her gruba farklı kurallar uygulamasını sağlar. Konuk cihazlarına İnternet erişimi izin verilebilir ancak iç sunuculara erişim engellenmelidir. Veritabanı sistemleri yalnızca onaylanmış uygulama sunucuları tarafından erişilebilir olmalıdır. Yönetim arabirimleri küçük bir yönetici grubuna sınırlı olmalıdır.
Alt ağlara bölme, gereksiz yerel trafiği azaltabilir. Bazı ağ iletişimleri yalnızca aynı yerel segmentteki cihazlar için tasarlanmıştır. Büyük bir ortamı daha küçük alt ağlara bölmek, her cihazın ilgisiz trafiği almasını önler.
Alt ağ bölütlemesi güvenlik sağlamaz. Bir yönlendirici, bir yangın duvarı veya erişim kontrol politikası tarafından engellenmedikçe, iki alt ağ arasında trafiği hala izin verebilir. Alt ağ sınır oluştururken, güvenlik kuralları bu sınırı geçebilecek şeyleri belirler.
Bir IP Adresi Aralığı Bir Alt Ağ Haline Gelir
Bir IP adresi iki önemli parçadan oluşur: bir ağ kısmı ve bir konak kısmı. Ağ kısmı, daha geniş adres aralığını belirtirken, konak kısmı bu aralık içindeki tek bir cihazı belirtir.
Bir önek uzunluğu, ağ kısmı sona erdi ve konuk kısmı başlar. Örneğin, 192.0.2.0/24, the /24 indicates that the first 24 bits identify the network. The remaining bits are used for addresses within that subnet.
The prefix length describes the size of the range. It does not mean that the subnet contains exactly 24 devices. An IPv4 /24 256 toplam adres içerir, while bir IPv6 /48 çok büyük bir adres aralığı temsil eder.
Ön ekli notasyon, yaygın olarak CIDR olarak adlandırılan Sınıfsız Alan Arası Yönlendirme temel alınmaktadır. Temel fikri anlayabilmek için ikili değerleri hesaplamaya gerek yoktur. Genelde, bölü işaretinin ardından gelen daha küçük bir sayı, daha büyük bir adres aralığını temsil ederken, daha büyük bir sayı daha küçük bir aralığı temsil eder.
Örneğin:
192.0.2.0/24is an IPv4 subnet.192.0.2.0/25is a smaller IPv4 subnet.2001:db8:1234::/48is an IPv6 prefix.2001:db8:1234:1200::/64is a smaller IPv6 subnet.
Basit kural: Eğer slashdan önceki adres ağ aralığını belirtiyorsa, slashdan sonraki sayı büyüklüğünü tanımlar.
IPv4 Subnets Explained
IPv4 addresses contain 32 bits and are normally written as four decimal numbers separated by periods. An example is 192.0.2.25.
Bir IPv4 alt ağı genellikle ağ adresi ve önek uzunluğu ile yazılır, örneğin 192.0.2.0/24. Bu aralık başlar 192.0.2.0 ve bitişik 192.0.2.255, toplam 256 adres veren.
Geleneksel yerel ağlarda, ilk adres ağ adresi olarak kullanılır ve son adres yayın trafiği için ayrılmıştır. Bu da sıradan cihazlar için 254 adres bırakır. Bulut ortamları, noktadan noktaya bağlantılar ve özel ağlar farklı kurallar kullanabilir, bu yüzden kullanılabilir sayı her zaman aynı değildir.
A /24 bir ebeveyn alt ağıdır çünkü birçok küçük ofis, hizmet ağları ve VLAN'lar için uygundur. Ancak her zaman doğru seçim değildir. A /25 kapasitesini böler /24 iki daha küçük aralığa, bir /23 iki bitişik kapasitesini birleştirir /24 ağlar.
Doğru alt ağ boyutu, cihaz sayısına, beklenen büyüme, güvenlik gerekliliklerine ve genel ağ tasarımı bağlıdır.
IPv6 Prefixes Explained
IPv6 addresses contain 128 bits and are written using hexadecimal characters separated by colons. An example is 2001:db8:1234::1.
IPv6, IPv4'te olduğu gibi aynı önek kavramını kullanır, ancak çok daha büyük adres uzayı nedeniyle planlama modeli farklıdır. IPv6 ağları genellikle her bir adresi tasarruf etmeye çalışmak yerine net ve generoz adres sınırları etrafında tasarlanır.
An IPv6 /48 genellikle bir organizasyon genelinde atamada kullanılır. 65.536 ayrı bölünebilir /64 alt ağlar. A /64 is widely used for one ordinary IPv6 LAN or VLAN because it supports common IPv6 address-configuration methods.
An IPv6 /56 can be divided into 256 separate /64 ağlar. Bu, daha küçük bir işletme, müşteri ağı veya birkaç iç IPv6 segmenti gereken site için uygun olabilir.
It is important to remember that an IPv4 /48 and an IPv6 /48 are not comparable. IPv4 and IPv6 use different address lengths and different operational planning conventions.
IPv4 and IPv6 Prefix Comparison
The following module helps compare common IPv4 and IPv6 prefix sizes.
How IPv4 and IPv6 Prefixes Differ
Bir adres ailesi ve öneki seçerek basit bir örnek inceleyin.
Bu örnekler sadece belgeleme amaçlı adres alanını kullanır ve üretim ağları değildir.
Alt ağ ve VLAN arasındaki fark nedir?
Bir alt ağ, IP adresleme sınırıdır, bir VLAN ise yerel ağ katmanında cihazları ayırmak için bir yöntemdir. Genellikle birlikte kullanılır, ancak aynı şey değildir.
Bir şirket, ziyaretçi cihazları için bir VLAN oluşturabilir ve bunlara bir IPv4 veya IPv6 alt ağı atayabilir. Daha sonra çalışanlar için başka bir VLAN ve başka bir alt ağ oluşturabilir. VLAN, yerel ağ ayrımını kontrol ederken, alt ağ o bölmedeki cihazlar tarafından kullanılan IP adresi aralığını tanımlar.
Bir VLAN için bir ana alt ağ kullanmak yaygın olarak, bir ağın daha kolay anlaşılır olması nedeniyledir. Ancak, belirli bir operasyonel sebep olduğunda büyük ortamlar daha karmaşık tasarımlar kullanabilir.
Bir Alt Ağ ve Bir IP Adresi Arasındaki Fark Nedir?
Bir IP adresi, bir ağ arabirimini veya uç noktasını tanımlar. Bir alt ağ, bu adresin ait olduğu daha geniş aralığı tanımlar.
Örneğin, 192.0.2.25 bir sunucunun adresi olabilir, while 192.0.2.0/24 o sunucuyu içeren alt ağı tanımlar. Alt ağ, yönlendirici ve bireysel IP adresi her biri farklı bir soruya cevap verir.
Bir yönetici bir sunucuya adres atayabilir 192.0.2.25, yapılandırın 192.0.2.1 varsayılan yolu olarak ve ağları belgeleyin as 192.0.2.0/24Sunucu adresi cihazı tanımlar, ağ geçidi diğer ağlara erişimi sağlar ve önek yerel aralığı tanımlar.
Alt Ağların Güvenlikte Yardımcı Olduğu Nasıl
Alt ağlara bölme, yöneticilere kontrolleri uygulamak için net sınırlar tanıyan bir güvenlik artışı sağlayabilir. Bir şirket, kamuya açık web sunucularını bir alt ağda, veritabanlarını başka birinde, çalışan cihazlarını üçüncüde ve yönetim arabirimlerini dördüncüsünde yerleştirebilir.
Bir güvenlik duvarı daha sonra gerekli olan bağlantıları yalnızca izin verebilir. Bir genel web sunucusu, uygulama sunucusuyla iletişim kurabilir, ancak uygulama sunucusu bir veritabanıyla iletişim kurabilir. Konuk Wi-Fi, Internet'e ulaşabilir ancak iç hizmetlerden ayrı olmalıdır.
Bir alt ağ trafiği otomatik olarak engellemez. Eğer bir yönlendirici iki alt ağ arasında trafiği iletir ve bu trafiği engelleyen bir güvenlik duvarı kuralı yoksa, cihazlar hala iletişim kurabilir. Alt ağ oluşturma, segmentasyonun temelidir, ancak erişim kontrolleri, kimlik doğrulama, izleme ve şifreleme ile birleştirilmelidir.
Evler, ofisler ve veri merkezlerinde alt ağlar nasıl kullanılır
Bir evde, bir özel alt ağı genellikle kablolu cihazlar ve Wi-Fi istemcileri destekler. Router, özel adresleri otomatik olarak atar ve genel İnternet erişimini sağlar.
Bazı evler, konuklar, akıllı ev cihazları veya laboratuvarlar için ayrı ağlar kullanır. Bu, güvenilir olmayan veya yetersiz bakıma sahip cihazların bağlandığı durumlarda izolasyonu artırabilir.
Bir ofis içinde, alt ağlar bölümleri, yazıcıları, telefonları, sunucuları, güvenlik sistemlerini ve kablosuz hizmetleri ayırabilir. Bir veri merkezinde veya bulut platformunda, farklı alt ağlar genellikle kamuya açık uygulamalar, özel uygulama sunucuları, veritabanları, yedeklemeler ve yönetim sistemleri için kullanılır.
Alt ağların tam sayı sayısı, belgelenmiş, ölçeklenebilir ve gerçek erişim gereksinimlerine uygun bir tasarımın olması kadar önemli değildir.
Alt Ağların İnternet Yönlendirme ile İlişkisi
Yerel bir ağda, bir yönlendirici trafiği alt ağlar arasında yönlendirir. Kamuya açık Internet'te, yönlendiriciler ulaşabildikleri ağları tanımlayan daha büyük IP öneklerini değiştirir.
Örneğin, bir genel IPv4 öneki gibi 198.51.100.0/24 or an IPv6 prefix such as 2001:db8:1234::/48 BGP ile yetkili bir Otomatik Sistem tarafından duyurulabilir.
Kamuçlu adres alanını yöneten kuruluşlar için ilan edilen önek, kayıt defteri kaydı, yönlendirme planı ve gerekliyse RPKI yetkilendirmesiyle eşleşmelidir. Bu, alt ağların ileri düzey bir kullanımıdır, ancak temel kavram aynı kalır: bir önek, adreslerin bir aralığını tanımlar ve diğer ağlara bu aralığın nereye ait olduğunu söyler.
Bu ilişkiye daha fazla bilgi edinmek için rehberimizde bulabilirsiniz Otomatik Sistem Numaraları.
Hangi Alt Ağ Boyutunu Seçmelisiniz?
Bugünkü adreslere ihtiyaç duyan cihaz sayısından başlayıp, gelecekteki büyüme için gerçekçi bir alan bırakın. Küçük bir ofis sadece küçük bir IPv4 aralığına ihtiyaç duyabilirken, büyük bir organizasyon kullanıcılar, hizmetler, siteler ve güvenlik bölgeleri için ayrı ağlara ihtiyaç duyabilir.
Her alt ağı gereksiz yere büyük yapmamaya dikkat edin. Daha küçük, anlamlı sınırlar, izleme ve erişim kontrolünü kolaylaştırır. Aynı zamanda, dağıtımından hemen sonra yeniden tasarlanmak zorunda kalacak kadar küçük bir aralık seçmeyin.
IPv6 planning is generally more generous. A /64 bir IPv6 LAN için sıklıkla kullanılır, daha büyük önekler gibi /56 ve /48 bir tek atamana altında birçok iç ağın düzenlenebilmesine izin verir.
Ortak Ağ Bölümleme Hataları
Bir yaygın hata, normal büyüme için yeterli olmayan bir aralık seçmektedir. Bir ağ ilk yılında çalışabilir ancak daha fazla çalışan, telefon, kamera, sanal makine veya konteyner eklendiğinde adreslerini tüketecektir.
Bir alt ağın daha sonra genişletilmesi, cihazların yeniden numaralandırılmasına, firewall kurallarının değiştirilmesine, DHCP kapsamlarının güncellenmesine ve bakım koordinasyonuna ihtiyaç duyabilir. Başlangıçta küçük bir planlama, acil bir yeniden tasarımından genellikle daha kolaydır.
Başka bir hata, bağlı ağlarda çakışan aralıkların kullanılmasıdır. İki ofis de aynı özel aralığı kullanırsa ve daha sonra site-to-site VPN gerekirse, aynı hedefin iki konumda var olması nedeniyle yönlendirme daha karmaşık hale gelir.
Yöneticiler bazen cihazların farklı alt ağlara yerleştirilmesinin onların iletişimini otomatik olarak engellediğini varsayar. Gerçekten de, bir yönlendirici trafiği bir alt ağından diğerine aktarabilir, aksi takdirde bir güvenlik duvarı veya erişim kontrol politikası tarafından belirtilmemişse.
Alt ağları belgeleme ve isimlendirme nasıl yapılır
İyi belgelenme, başka bir mühendisin anlayabileceği bir ağ haline getiren sayılar koleksiyonunu dönüştürür. Her alt ağı için önek, konum, amaç, ağ geçidi, adres-atama yöntemi, DNS ayarları, sahibi ve güvenlik politikasını kaydedin.
Bir isim gibi Londra-Ofis-Personeli ve Bulut-Üretim-Web bir sayıdan daha kolay anlaşılır. Önek, yetkili teknik değer kalır, ancak isim alt ağı nasıl kullanılacağına dair insanlara yardımcı olur.
Organizasyonlar, ofisler, bulut ortamları, laboratuvarlar ve veri merkezleri arasında tutarlı bir atama kalıbı kullanmalıdır. IPv6 planları, bir siteye daha büyük bir önek atayarak ve tahmin edilebilir bir şekilde aynı hiyerşiyi kullanabilir /64 her LAN veya VLAN için.
Belge, bir alt ağ oluşturulduğunda, boyutlandırıldığında, taşındığında veya ret edildiğinde güncellenmelidir. Kamuya açık IPv4 ve IPv6 kaynakları için iç belgelerin kayıt defteri, DNS, BGP ve RPKI kayıtlarıyla tutarlı olması gerekir.
Alt Ağ ve Önek Uygulama Soruları
Her soru için bir cevap seçin, ardından "Cevapları Kontrol Et" butonuna tıklayın. Cevaplarınız bu tarayıcıda kalır.
1. Bir alt ağ neyi tanımlar?
2. Küçük bir LAN için yaygın bir IPv4 alt ağı boyutu nedir?
3. Select all true statements about subnets.
4. Tipik bir IPv6 /48 kaç tane /64 ağını içerebilir?
Alt ağlar Hakkında Sık Sorulan Sorular
Her ağın birden fazla alt ağa ihtiyacı var mı?
Hayır. Basit bir ev ağı, bir özel alt ağ ile iyi çalışabilir. Cihazları ayırmak, farklı güvenlik politikaları uygulamak veya daha büyük bir ortamı yönetmek gerektiğinde birden fazla alt ağ faydalı olur.
Bir mi? /24 her zaman en iyi IPv4 alt ağı?
Hayır. A /24 ortak olabilir, ancak belirli bir ağ için çok büyük veya çok küçük olabilir. Doğru boyut, cihaz sayısı, beklenen büyüme, yönlendirme tasarımı ve güvenlik gerekliliklerine bağlıdır.
Bir mi? /64 her zaman en iyi IPv6 alt ağı?
A /64 sıkça kullanılır, ancak noktadan noktaya bağlantılar veya loopback arabirimleri gibi özel altyapılar, tasarım ve uygulanabilir standartlara göre farklı önek uzunlukları kullanabilir.
Alt ağlar ağ performansını artırabilir mi?
Bunlar gereksiz yerel trafiği azaltabilir ve yönlendirme daha düzenli hale getirebilir. Ancak, subnetting yalnızca daha hızlı performansı garanti etmez. Band genişliği, gecikme, yönlendirici kapasitesi, güvenlik duvarı işleme ve uygulama tasarımı da önemlidir.
Aynı özel alt ağ iki ağ tarafından kullanılabilir mi?
Aynı özel aralıkta kullanabilirler, çünkü tamamen bağımsızdır. Sorunlar, bu ağların bir VPN, özel bağlantı veya paylaşılmış yönlendirme sistemi üzerinden iletişim kurmaları durumunda ortaya çıkabilir.