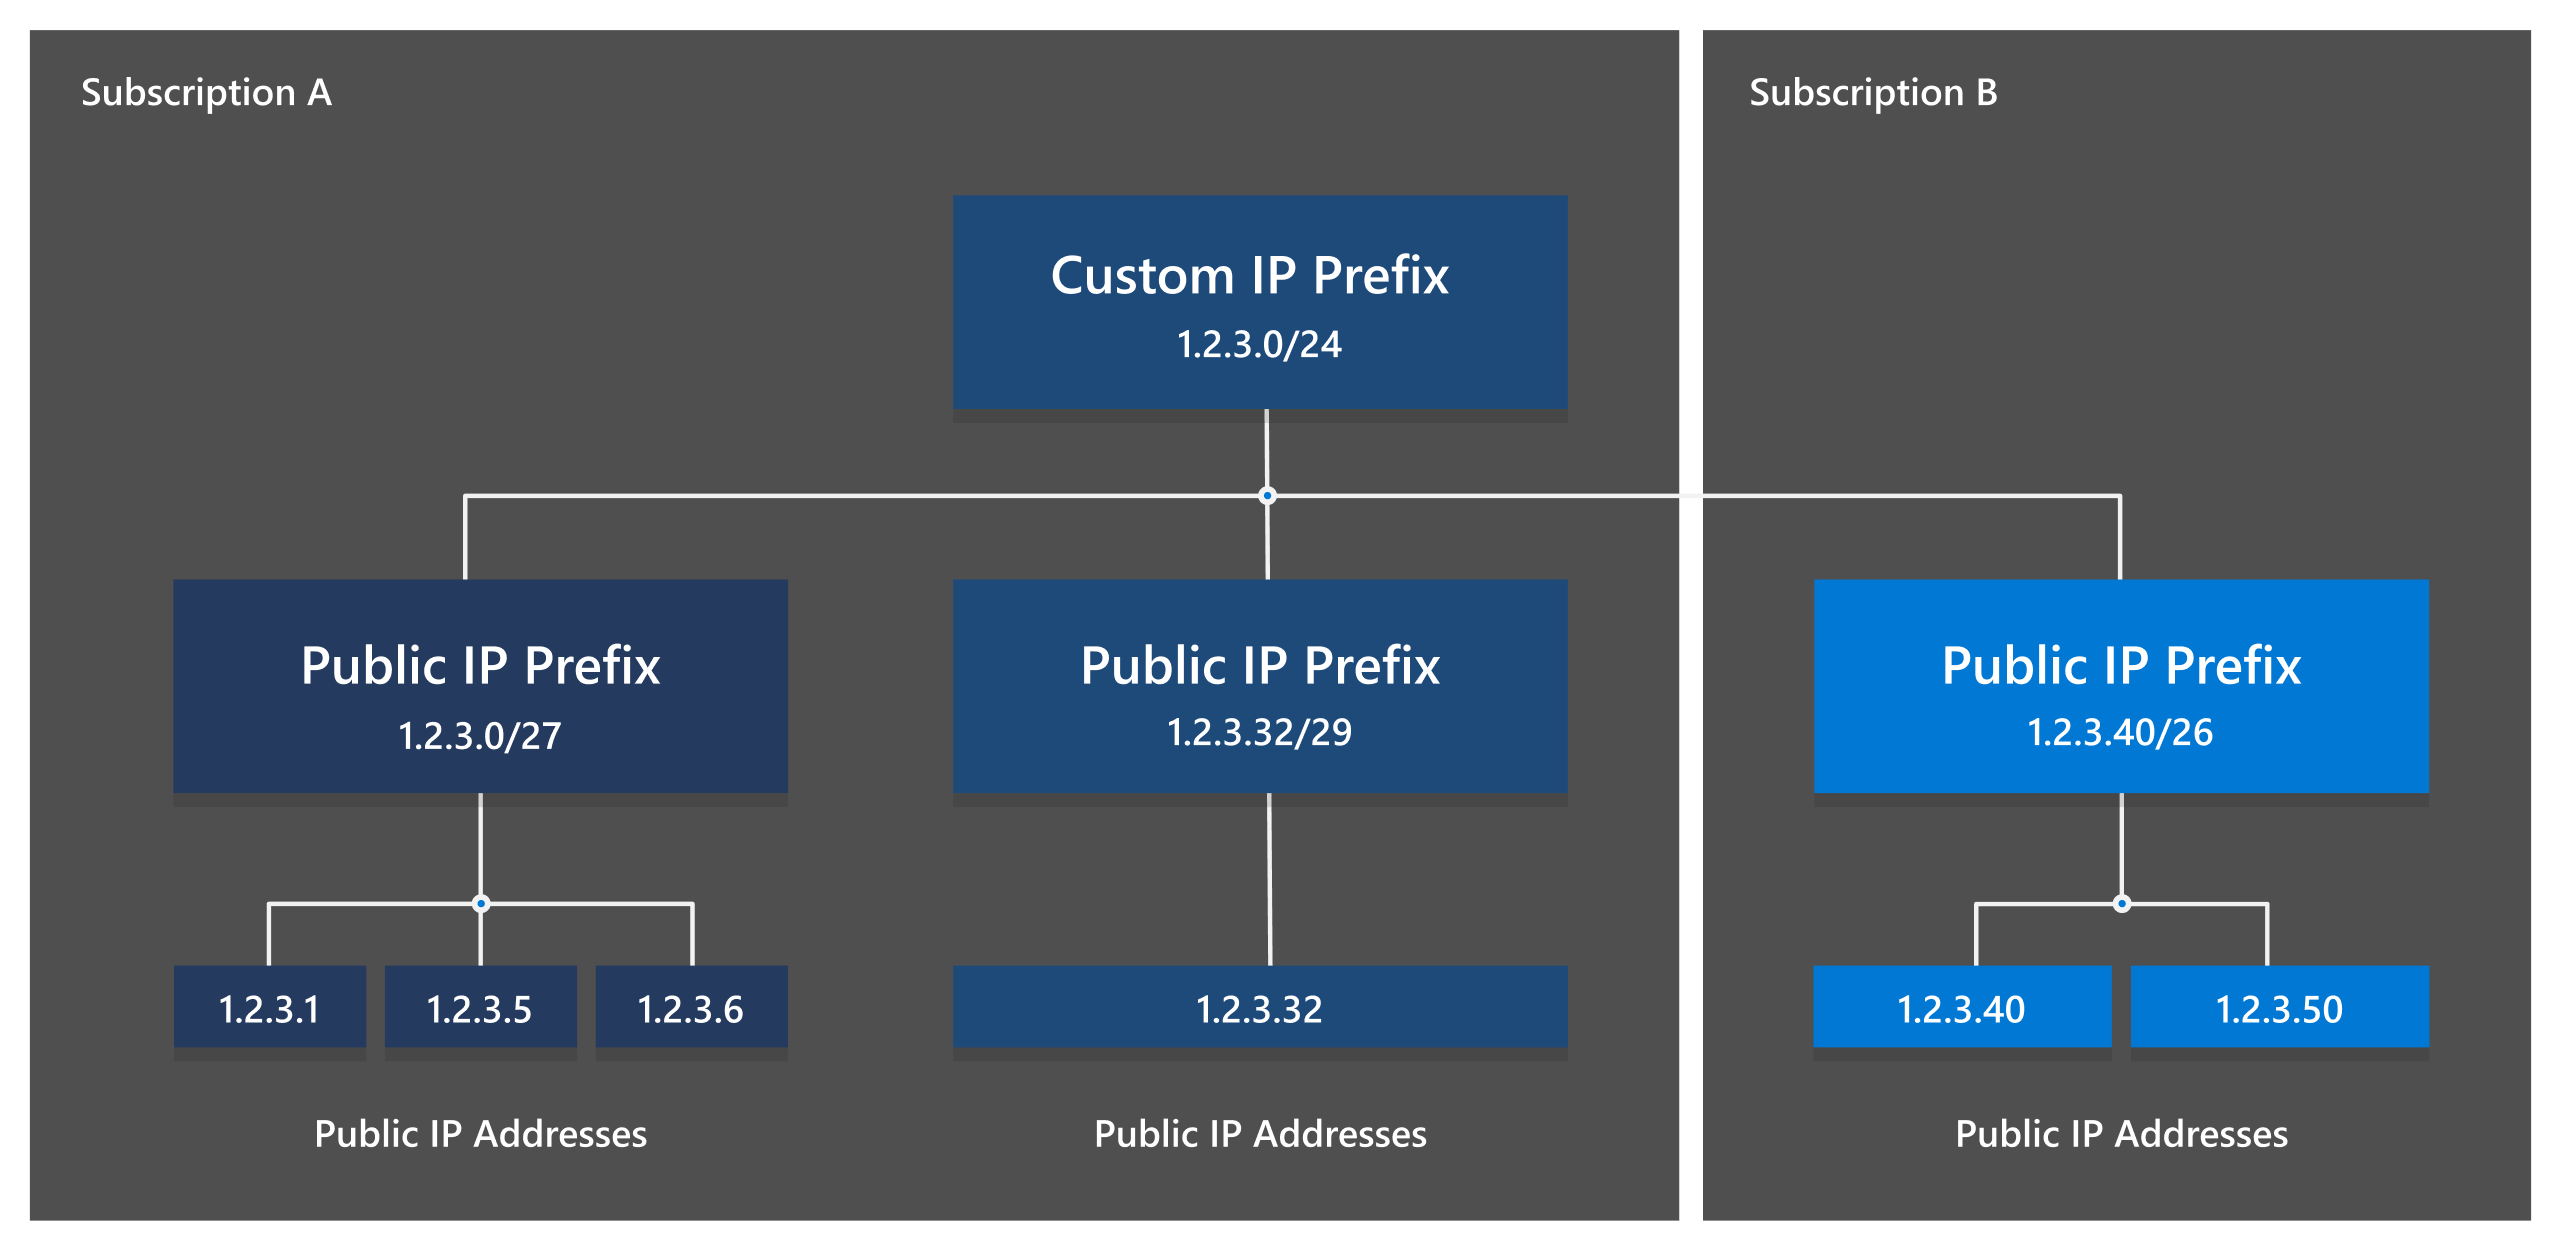
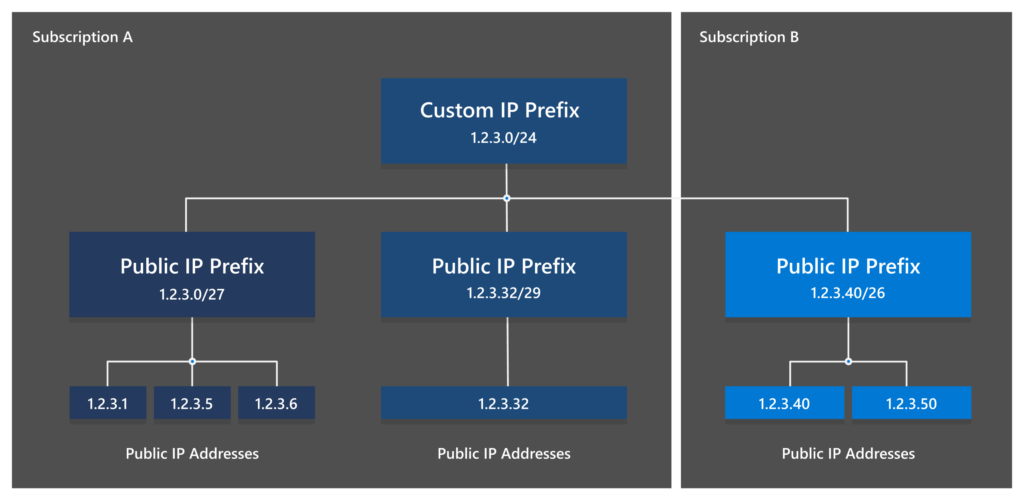
Un prefijo IP es un rango de direcciones IP gestionado y anunciado como un grupo. Las empresas utilizan prefijos para sitios web, servicios en la nube, plataformas de alojamiento, puertas de enlace de VPN, infraestructura de correo electrónico, centros de datos y redes empresariales. Antes de implementar un prefijo, anunciarlo mediante BGP, alquilarlo o aceptarlo como parte de una transferencia de IPv4, es importante comprobar si la información pública es completa y consistente.
Muchos problemas de red comienzan antes de que un prefijo sea realmente implementado. El rango de direcciones puede estar registrado a una organización diferente, el ASN de origen esperado puede no coincidir con la notificación BGP actual, el prefijo puede no tener una autorización RPKI adecuada, o puede no ser visible en la tabla de enrutamiento global. Un prefijo también puede tener un historial de abuso, correo basura, malware o geolocalización incorrecta.
Comprobar un prefijo IP no requiere conocimientos avanzados de enrutamiento. Una revisión estructurada puede proporcionar una imagen técnica útil antes de realizar un cambio en la red. El proceso normalmente comienza con el formato del prefijo, luego pasa por los datos de registro, información de enrutamiento, RPKI, visibilidad BGP y reputación operativa.
Este manual explica cómo realizar esa revisión para prefijos IPv4 e IPv6. Está diseñado para principiantes, administradores de sistemas, empresas de alojamiento, usuarios de nube, ingenieros de red y empresas que evalúan un rango de direcciones para su uso en producción.
¿Qué es un prefijo IP?
Un prefijo de IP es un grupo de direcciones escrito utilizando notación CIDR. La notación combina una dirección de red con una barra inclinada y una longitud de prefijo. Por ejemplo, 192.0.2.0/24 representa un rango de IPv4, mientras 2001:db8:1234::/48 represents an IPv6 range.
The number after the slash describes how much of the address identifies the network. In an IPv4 /24, el rango contiene 256 direcciones en total. En un IPv6 /48, el espacio de direcciones es mucho más grande y normalmente se puede dividir en 65.536 separados /64 redes
El prefijo es diferente para una dirección IP individual. 192.0.2.25 es una dirección IPv4, mientras que 192.0.2.0/24 describe el bloque más amplio que lo contiene. Comprender esta distinción es importante porque los registros de registro, las notificaciones BGP, los objetos de ruta y las autorizaciones RPKI suelen aplicarse a prefijos en lugar de direcciones individuales.
Si no está familiarizado con este termino, lea nuestro manual de ¿Qué es una dirección IP? y nuestra explicación de IPv4 and IPv6 antes de continuar.
¿Por qué debe verificar un prefijo antes de usarlo?
Un prefijo puede parecer técnicamente utilizable mientras aún contiene riesgos importantes. Un registro de registro puede mostrar una organización inesperada, un contacto de abuso antiguo o un estado que no coincida con la transacción que está considerando. Una ruta puede ser visible en BGP desde un ASN de origen que el vendedor o proveedor no haya mencionado.
La autorización de enrutamiento es otro tema importante. Si el prefijo se anuncia desde un ASN que no está cubierto por la autorización RPKI correcta, la ruta podría clasificarse como Inválida por las redes que realizan la validación de origen. Esto puede provocar problemas de accesibilidad parcial o completa después del despliegue.
Un prefijo también puede tener historial operativo. Algunos bloques de direcciones anteriormente han sido utilizados para spam, malware, servicios de proxy, escaneo u otras actividades abusivas. Incluso cuando el usuario actual no ha hecho nada malo, los datos de reputación antiguos pueden afectar la entrega de correo electrónico, plataformas publicitarias, sistemas de fraude, proveedores de alojamiento o acceso de clientes.
Una comprobación de prefijo técnico no puede demostrar la propiedad legal ni garantizar que un rango de direcciones esté libre de cualquier problema de reputación. Es un primer paso de debida diligencia que ayuda a identificar inconsistencias obvias antes de que el recurso dependa del dinero, el tráfico de producción o los servicios al cliente.
Paso 1: Confirmar el formato del prefijo
The first step is to confirm that the prefix is written correctly in CIDR notation. An IPv4 prefix should contain four decimal octets followed by a prefix length between /0 y /32. An IPv6 prefix uses hexadecimal groups separated by colons and a prefix length between /0 y /128.
Ejemplos de prefijos correctamente formateados incluyen:
192.0.2.0/24
198.51.100.0/24
2001:db8:1234::/48
2001:db8:abcd:1200::/56
La dirección normalmente debe ser el límite de red para la longitud de prefijo seleccionada. Por ejemplo, 192.0.2.0/24 es una frontera de red válida, mientras que una dirección arbitraria como 192.0.2.25/24 puede normalizarse a 192.0.2.0/24 por un sistema de búsqueda.
No utilices una dirección individual cuando vayas a revisar un bloque completo. Buscar por 192.0.2.25 puede devolver información sobre la asignación más grande, pero no siempre hace claro el rango deseado. Utilice siempre el prefijo completo.
Práctica de formato de prefijo
Un prefijo como 203.0.113.0/24 describes an IPv4 range. A prefix such as 2001:db8:1200::/48 describe un rango de IPv6. La familia de direcciones, el límite de red y la longitud del prefijo deben confirmarse antes de que comience el resto de la investigación.
Los ejemplos de este artículo utilizan espacio de direcciones solo de documentación. Están destinados a la educación y pruebas, no para enrutamiento en producción.
Paso 2: Identificar el RIR responsable
El siguiente paso es identificar el Registro Regional de Internet responsable del prefijo. Los cinco principales RIR son:
- NCC RIPE
- ARIN
- APNIC
- LACNIC
- AFRINIC
Cada RIR gestiona los recursos de números de Internet para una región específica y publica la información de registro según sus propias políticas y sistemas. Un prefijo utilizado en Europa puede estar asociado con la RIPE NCC, mientras que un prefijo utilizado en América del Norte puede estar asociado con ARIN.
El RIR es importante porque los procedimientos de transferencia, los requisitos de registro, los acuerdos de patrocinio y las políticas de recursos difieren entre las regiones. Si está evaluando un prefijo para una transferencia de IPv4 o una asignación de IPv6, debe conocer las reglas del registro correspondiente.
El RIR normalmente puede identificarse mediante una consulta de registro, servicio WHOIS, punto de conexión RDAP o una herramienta de inteligencia de red. El resultado debe compararse con la información proporcionada por el titular actual o proveedor de servicios.
Si un proveedor afirma que un prefijo es un recurso de la RIPE NCC pero el registro público apunta a otro registro, solicite una aclaración antes de continuar. La diferencia puede tener una explicación razonable, pero nunca debe ignorarse.
Paso 3: Revisar el Registro de Registro
Después de identificar el RIR responsable, revise el registro de registro público. Los campos exactos dependen del registro, pero la información común incluye el prefijo, nombre de la red, referencia de organización, estado de los recursos, país, contacto de abuso, contacto administrativo, contacto técnico, registro de origen y fecha de última modificación.
La organización mostrada en el registro debe ser coherente con la parte que ofrece el recurso. Para un arrendamiento, el proveedor puede no ser el titular registrado, pero debe poder explicar su autoridad para arrendar o gestionar el espacio de direcciones. Para un traslado, el titular actual y la organización receptora deben estar claramente documentados.
Preste atención al estado del recurso. Un prefijo puede estar asignado, legado, independiente del proveedor, agregable por el proveedor o asociado a otro tipo de registro. El estado en sí mismo no determina si puedes utilizar el prefijo, pero proporciona contexto para la disposición.
El contacto de abuso también es importante. Un contacto de abuso público y funcional da a los operadores de red una forma de informar incidentes. La ausencia o el contacto obviamente desactualizado es una señal de alerta, especialmente para un prefijo destinado al alojamiento, correo electrónico o servicios públicos.
El registro del registro no siempre es un certificado de propiedad legal. Los datos públicos pueden ser incompletos, retrasados o afectados por una relación de patrocinio. Es posible que aún se requieran contratos, documentación de transferencia y confirmación directa por parte del registro correspondiente o LIR.
Paso 4: Comprobar el ASN de origen
El ASN de origen es el sistema autónomo que actualmente anuncia el prefijo en BGP. Un ASN es un identificador único utilizado por una red independiente para intercambiar información de enrutamiento con otras redes.
Por ejemplo, un prefijo puede aparecer actualmente en BGP con origen AS64500. Si un proveedor le dice que el prefijo será anunciado por AS64510 tras la implementación, ese cambio debe documentarse y reflejarse en el plan de autorización de enrutamiento.
El ASN de origen actual puede comprobarse mediante sistemas públicos de monitoreo BGP, recolectores de rutas o un servicio de búsqueda de prefijos. Debería registrar el ASN, la hora de la observación y si se visualizan más de un origen.
Un ASN de origen es más fácil de comprender, pero múltiples orígenes no son automáticamente incorrectos. Una red puede anunciar intencionalmente un prefijo desde varias ubicaciones para redundancia, ingeniería de tráfico o servicios anycast. La pregunta importante es si los múltiples orígenes son esperados y autorizados.
Un origen inesperado es una razón para pausar. Puede indicar una notificación de proveedor antigua, una migración que no se completó, un fuga de ruta, una configuración incorrecta o un posible robo de ruta.
Paso 5: Verificar la visibilidad de BGP
Una comprobación de visibilidad BGP muestra si el prefijo se observa actualmente en redes y recolectores de rutas alrededor de Internet. Un prefijo puede existir en un registro pero no ser anunciado públicamente. Por el contrario, un prefijo puede ser visible en BGP incluso aunque su información de registro pública esté desactualizada.
Una ruta visible contiene normalmente el prefijo, el ASN de origen, el camino AS, las ubicaciones anunciadas y el momento de observación. Los datos exactos dependen del servicio de monitorización, pero la pregunta principal es sencilla: ¿el prefijo está actualmente accesible a través del sistema de enrutamiento global?
Si el prefijo está destinado a servicios públicos, la falta total de visibilidad BGP puede requerir una explicación. Puede tratarse de un recurso nuevo que aún no se ha implementado, un rango privado o reservado, una ruta que actualmente se ha retirado, o un prefijo demasiado pequeño para que algunos proveedores de upstream lo acepten.
La visibilidad desde un lugar no garantiza la accesibilidad global. Diferentes redes pueden aplicar filtros diferentes y algunos proveedores pueden no aceptar ciertas longitudes de prefijo. Es útil comparar más de un punto de observación cuando el recurso es importante.
La visibilidad de BGP también cambia con el tiempo. Una sola consulta es una instantánea, no un estado permanente. Para redes de producción, monitorear los cambios en las rutas y las retiradas inesperadas es más útil que verificar el prefijo solo una vez.
Paso 6: Revisar el estado de RPKI
RPKI proporciona un medio para comprobar si el ASN de origen está autorizado para anunciar el prefijo. El resultado generalmente se muestra como Válido, Inválido o No encontrado.
Un resultado válido significa que el prefijo, el ASN de origen y la longitud de prefijo permitida coinciden con una Autorización de Origen de Ruta publicada. Esto es una señal positiva de seguridad en la encaminación.
Un resultado inválido significa que existe una autorización, pero la notificación entra en conflicto con ella. El ASN de origen podría estar equivocado, o el prefijo anunciado podría ser más específico de lo que permite la autorización. Una ruta legítima puede convertirse en inválida después de un cambio de ASN, cambio de proveedor, transferencia de IPv4 o rediseño de enrutamiento.
Un resultado de No encontrado significa que no se encontró ninguna autorización aplicable. No demuestra que la ruta sea maliciosa, sino que significa que otras redes no pueden confirmar el origen a través de RPKI.
El resultado de RPKI debe compararse con el plan de implementación esperado. Si planea anunciar el prefijo desde un nuevo ASN, confirme que la autorización se actualizará antes de que la nueva ruta se active. Para una explicación detallada, lea RPKI Válido, Inválido y No encontrado.
Paso 7: Buscar un objeto de ruta IRR
Un Registro de Ruteo de Internet, o IRR, almacena información de política de ruteo utilizada por muchos operadores de red al construir filtros de prefijos. Un objeto de ruta para IPv4 o un objeto de ruta6 para IPv6 puede indicar qué ASN se espera que origine un prefijo.
El registro IRR normalmente debe ser consistente con el ASN de origen previsto. Si la ruta BGP muestra AS64500 pero el objeto de ruta lista AS64510, la diferencia debe investigarse.
Un objeto IRR no demuestra la propiedad legal, ni demuestra que la ruta esté actualmente visible en BGP. Es un registro de política de enrutamiento que describe su uso esperado. Algunas redes dependen fuertemente de los datos IRR, mientras que otras los utilizan junto con RPKI y registros de clientes internos.
La ausencia de un objeto IRR no es automáticamente un fracaso. Algunos proveedores no requieren uno en cada situación, y algunos recursos utilizan otros sistemas de política. Sin embargo, un objeto de ruta inesperado o conflictivo puede crear problemas de filtrado y debe corregirse antes de la implementación.
Paso 8: Verificar la reputación operativa
Un prefijo IP puede tener un estado de enrutamiento técnico que parezca correcto, pero aún así tener una mala reputación operativa. El espacio de direcciones anteriormente utilizado para spam, malware, escaneo, phishing o alojamiento abusivo puede aparecer en listas negras o bases de datos de reputación.
El impacto exacto depende del uso previsto. Los sistemas de correo electrónico son particularmente sensibles a la reputación de la dirección IP. Los proveedores de alojamiento, servicios de pago, plataformas sociales, redes publicitarias y sistemas de fraude también pueden clasificar direcciones según sus propios datos históricos.
Las comprobaciones de reputación deben realizarse a nivel de dirección individual y a nivel de prefijo más amplio cuando sea posible. Un resultado limpio hoy no garantiza que la dirección permanezca limpia después del despliegue. El nuevo operador es responsable de supervisar el abuso y responder a los informes.
La geolocalización es otra consideración. Las bases de datos diferentes pueden asociar el mismo prefijo con países o ciudades diferentes. Esto puede afectar la entrega de contenido, los controles de cumplimiento, la detección de fraude y el acceso del cliente. Antes de utilizar un prefijo para un servicio sensible a la ubicación, compruebe cómo lo clasifican las principales bases de datos.
Los datos de reputación están separados del RPKI. El RPKI le indica si un ASN está autorizado para originar una ruta. No le indica si la dirección tiene un historial limpio de correo electrónico o abuso.
Paso 9: Comparar los resultados para consistencia
La parte más útil de una revisión de prefijo es comparar las diferentes fuentes. Una imagen técnica saludable suele parecerse a esta:
- El registro identifica al titular esperado del recurso o a la organización patrocinadora.
- El ASN de origen BGP actual coincide con el plan de despliegue.
- The route or route6 object describes the expected origin.
- El estado RPKI es Válido, o existe un plan claro para publicar la autorización correcta.
- La visibilidad de BGP coincide con el servicio deseado.
- Los contactos de abuso y operativos están disponibles.
- Las comprobaciones de reputación no revelan problemas históricos inaceptables.
Un error no siempre significa que el prefijo sea inutilizable. Las redes pueden estar en medio de una migración y las bases de datos públicas no se actualizan simultáneamente. El punto importante es comprender la razón del error y documentar el plan de corrección.
Un prefijo debe recibir una revisión adicional cuando varios orígenes estén en desacuerdo al mismo tiempo. Por ejemplo, una organización de registro inesperada, un ASN de origen desconocido, un estado RPKI Inválido y ninguna dirección de contacto de abuso funcional representan un mayor riesgo que un único retraso en la actualización de la base de datos.
El siguiente módulo se puede insertar en un bloque HTML personalizado de WordPress. Proporciona una comprobación simple de prefijo-formato con fines educativos. No contacta con una API externa y no demuestra la propiedad, visibilidad BGP, estado RPKI o elegibilidad para transferencia.
Comprobar formato de prefijo IP
Introduzca un prefijo IPv4 o IPv6 en notación CIDR. Este tutorial comprueba la familia de direcciones, la longitud del prefijo y el formato básico en su navegador.
Cómo usar correctamente el verificador de prefijos
The HTML module checks only the syntax of the prefix. It confirms whether the input resembles an IPv4 or IPv6 network and whether the prefix length is within the correct range.
No consulta los sistemas RIR, BGP, IRR o RPKI. Esta limitación es intencional. Un verificador de sintaxis solo para navegador puede ejecutarse sin una clave de API y sin enviar el prefijo introducido a un servicio de terceros.
Para una revisión completa de datos públicos, utilice la Comprobador de preparación de recursos de IP. Ese herramienta puede ayudar a revisar el registro responsable, la información de registro, el ASN de origen, objetos de ruta, el estado RPKI y la visibilidad BGP.
El resultado debe seguir tratándose como una verificación técnica. No demuestra la propiedad, confirma la elegibilidad para la transferencia, garantiza una buena reputación de IP o sustituye los términos de un contrato.
Cuándo Debes Evitar Usar un Prefijo?
Debería pausar cuando la información de registro no pueda explicarse, especialmente si el proveedor se niega a identificar al titular actual o la relación de patrocinio. La falta de documentación clara crea riesgos legales y operativos innecesarios.
También debe investigar un ASN de origen inesperado, un resultado RPKI Inválido, objetos de enrutamiento faltantes o un prefijo anunciado por varias redes no relacionadas sin una explicación clara.
Una mala historia de reputación es otra razón para realizar comprobaciones adicionales. Si el prefijo está destinado al correo electrónico, alojamiento, servicios de VPN o aplicaciones orientadas al cliente, pruebe las direcciones contra bases de datos de reputación pertinentes antes de mover el tráfico de producción.
Finalmente, ten cuidado con un prefijo que se describe como "limpio" o "listo" sin evidencia de respaldo. Pide información del registro, datos de enrutamiento, detalles de autorización, contactos de abuso y un plan claro de migración.
Preguntas frecuentes
¿Puedo verificar un prefijo de IP sin conocimientos técnicos?
Sí. Comience con el formato de prefijo, identifique el RIR responsable y revise el registro de registro público. Luego puede comprobar el ASN de origen, la visibilidad BGP y el estado RPKI utilizando herramientas de búsqueda públicas. No es necesario comprender cada detalle de enrutamiento para identificar inconsistencias obvias.
¿Es igual un prefijo de IP que una dirección de IP?
No. Una dirección IP identifica un extremo o una interfaz. Un prefijo identifica un rango de direcciones. Por ejemplo, 192.0.2.25 es una dirección, mientras 192.0.2.0/24 es un rango que lo contiene.
¿Prueba un registro de registros la propiedad?
No siempre. La información del registro es una referencia pública importante, pero los derechos de propiedad y transferencia también pueden depender de contratos, registros organizativos, acuerdos de patrocinio y las políticas del RIR correspondiente.
¿Qué significa un resultado RPKI Inválido?
Significa que existe una autorización publicada, pero el origen BGP observado o la longitud del prefijo no coinciden con ella. La causa puede ser un error de configuración, una migración incompleta, un ROA obsoleto o una notificación no autorizada.
¿Es peligroso un resultado RPKI de No encontrado?
No necesariamente. "No encontrado" significa que no se encontró autorización aplicable. No demuestra que la ruta sea incorrecta, sino que significa que RPKI no puede confirmar el origen.
¿Debería tener cada prefijo visibilidad BGP?
No. Un prefijo puede estar registrado pero no anunciado actualmente porque es nuevo, reservado, utilizado de forma privada o esperando su implementación. Sin embargo, si el prefijo debe proporcionar un servicio público, la falta de visibilidad debe explicarse.
¿Puede este proceso confirmar que un prefijo IPv4 es transferible?
No. Las comprobaciones técnicas pueden identificar información del registro y de enrutamiento, pero la elegibilidad para la transferencia depende de la política del RIR correspondiente, el estado del recurso, la documentación, los contratos y el proceso de aprobación.
Comprobar un prefijo IP antes de utilizarlo es una forma sencilla de reducir el riesgo técnico y operativo. El proceso comienza confirmando el formato del prefijo y la familia de direcciones, luego pasa por el RIR responsable, el registro de registro, el ASN actual de origen, la visibilidad BGP, la información IRR, el estado RPKI y la reputación operativa. Ninguna búsqueda individual proporciona la respuesta completa. Los datos del registro explican el contexto administrativo, BGP muestra lo que se anuncia, IRR describe la política de enrutamiento esperada y RPKI comprueba si el ASN de origen está autorizado. Las comprobaciones de reputación proporcionan una vista separada del uso histórico y el posible impacto en el servicio.
El hábito más importante es comparar los resultados en lugar de leer cada registro de forma aislada. Cuando el registro, ASN de origen, objeto de ruta, estado RPKI y visibilidad BGP respaldan el mismo plan de enrutamiento, el prefijo es más fácil de comprender y implementar. Cuando no coincidan, deténgase y investigue antes de usar el recurso en producción.
Para una revisión técnica pública, utilice la Comprobador de preparación de recursos de IP. Para más información, lea ¿Qué es la base de datos RIPE? y RPKI Válido, Inválido y No encontrado.