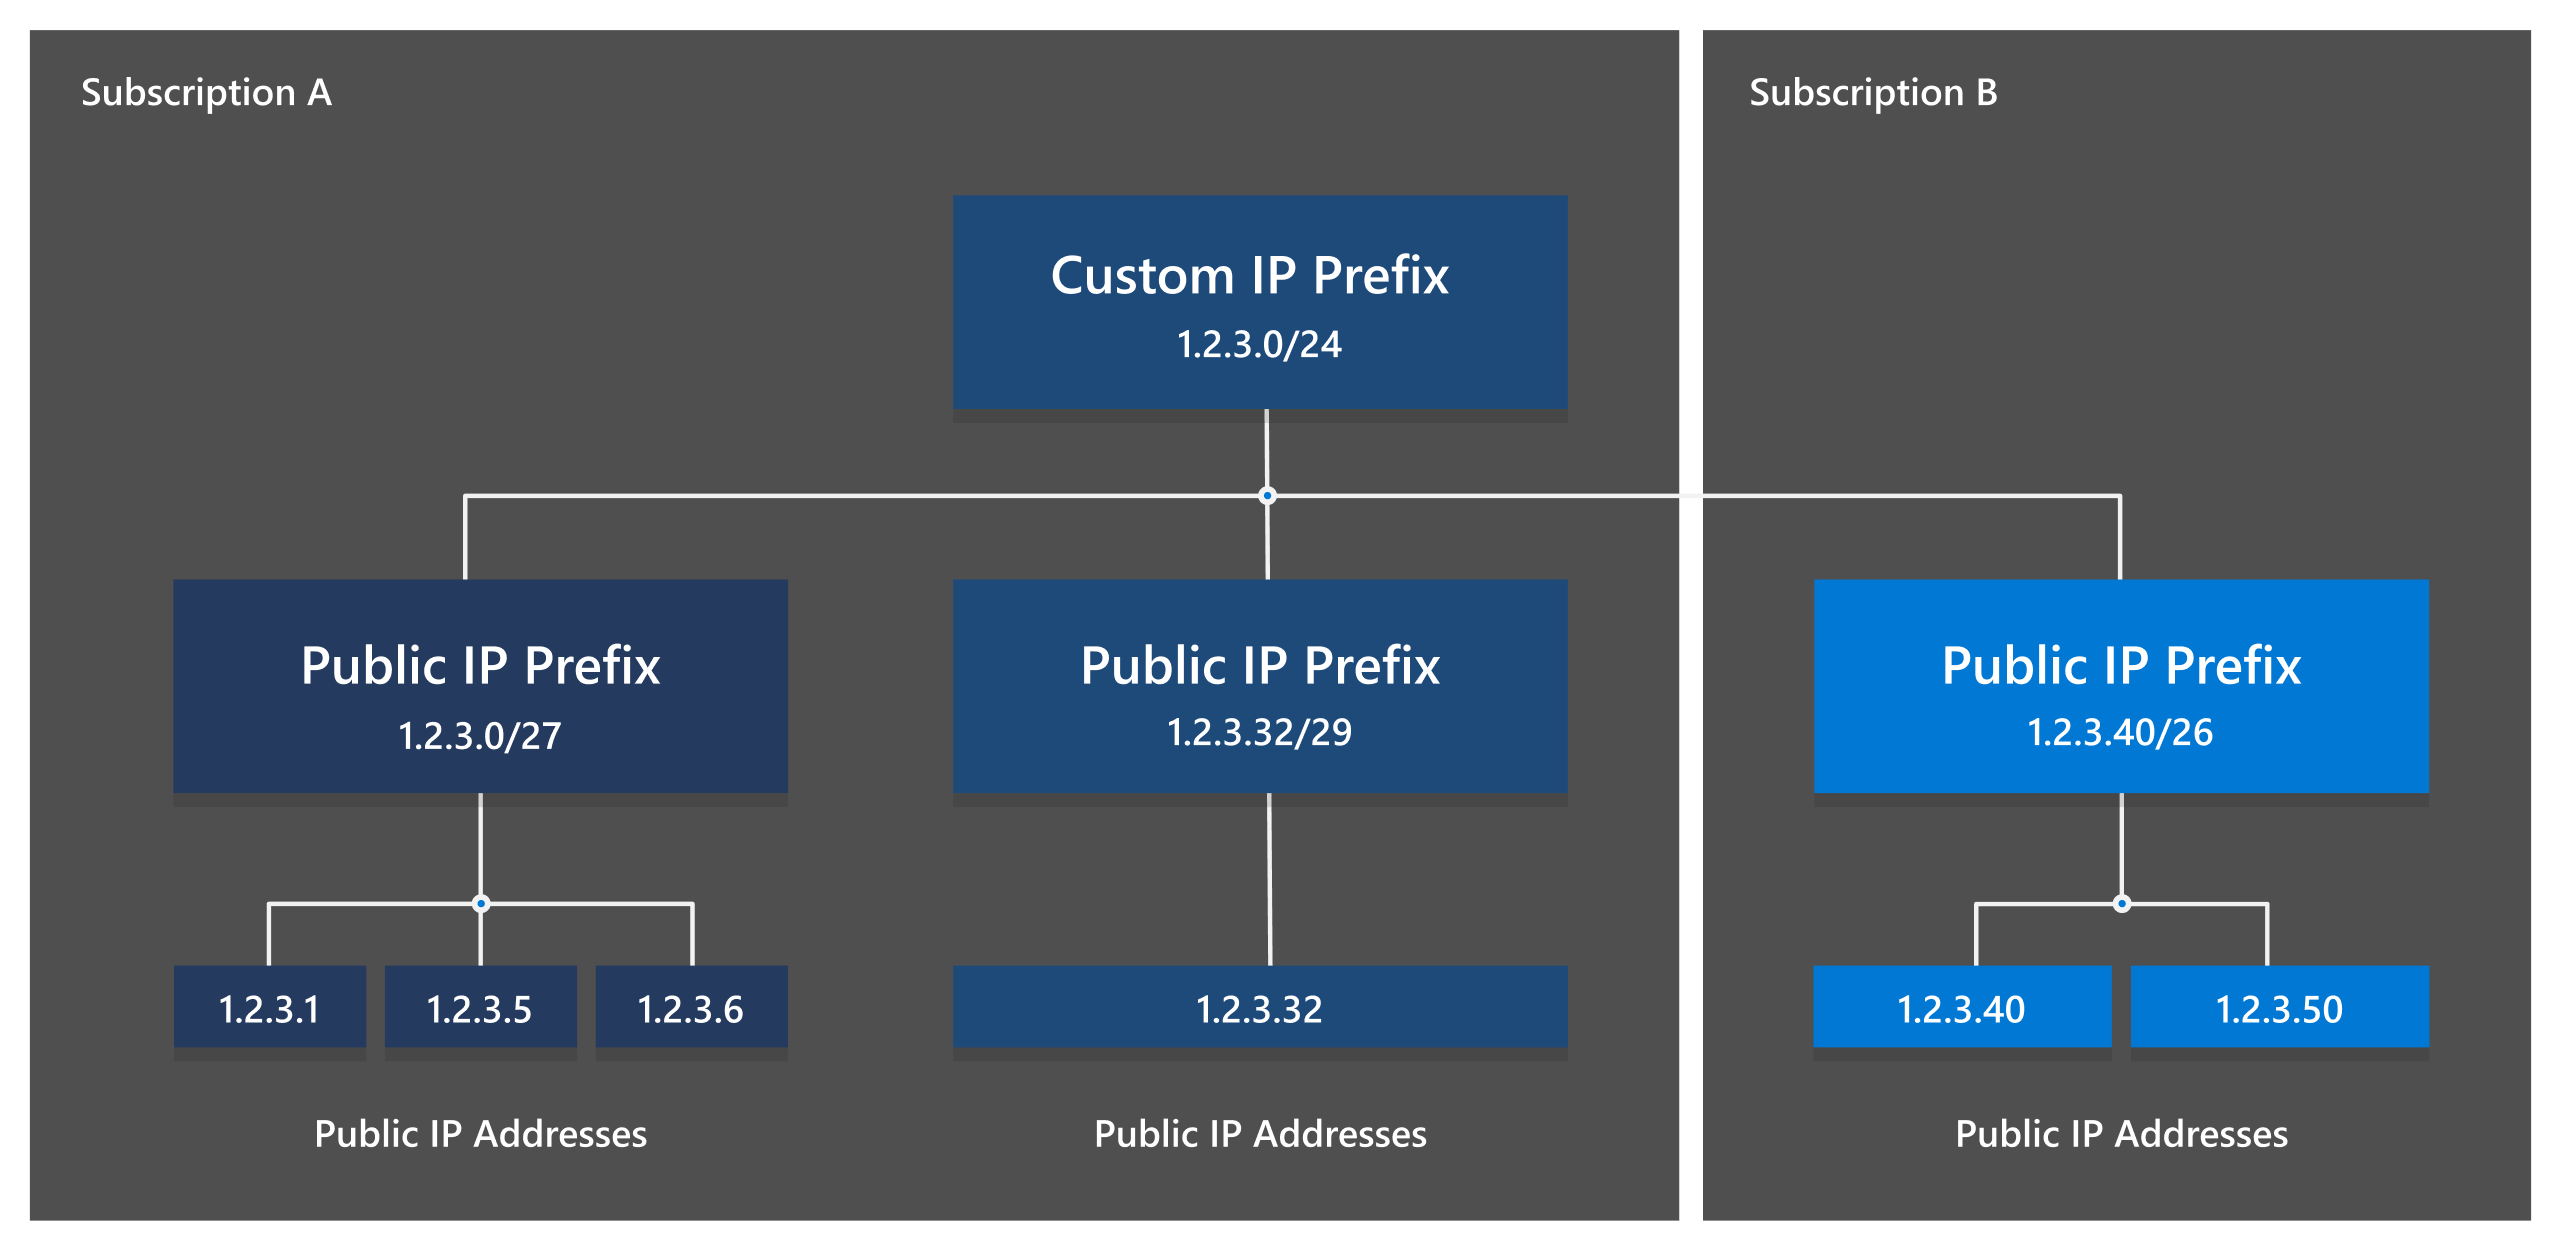
Un prefisso IP è un insieme di indirizzi IP gestiti e annunciati come gruppo. Le aziende utilizzano i prefissi per siti web, servizi cloud, piattaforme di hosting, gateway VPN, infrastruttura email, centri dati e reti aziendali. Prima di distribuire un prefisso, annunciandolo tramite BGP, noleggiandolo o accettandolo come parte di un trasferimento IPv4, è importante verificare se le informazioni pubbliche sono complete e coerenti.
Molti problemi di rete iniziano prima che un prefisso venga effettivamente distribuito. L'intervallo di indirizzi potrebbe essere registrato a un'organizzazione diversa, l'ASN di origine prevista potrebbe non corrispondere all'annuncio BGP attuale, il prefisso potrebbe non avere un'autorizzazione RPKI appropriata o potrebbe non essere visibile nella tabella di routing globale. Un prefisso può anche avere un history di abuso, spam, malware o geolocalizzazione errata.
Verificare un prefisso IP non richiede conoscenze avanzate di instradamento. Una revisione strutturata può fornire un'immagine tecnica utile prima di effettuare un cambiamento di rete. Il processo inizia normalmente con il formato del prefisso, poi passa ai dati di registrazione, alle informazioni di instradamento, a RPKI, alla visibilità BGP e alla reputazione operativa.
Questo manuale spiega come eseguire la revisione per entrambi i prefissi IPv4 e IPv6. È rivolto ai principianti, amministratori di sistema, aziende di hosting, utenti del cloud, ingegneri di rete e aziende che valutano un intervallo di indirizzi per l'uso in produzione.
Cosa è un Prefisso IP?
Un prefisso IP è un gruppo di indirizzi scritti utilizzando la notazione CIDR. La notazione combina un indirizzo di rete con una barra e una lunghezza del prefisso. Ad esempio, 192.0.2.0/24 rappresenta un intervallo IPv4, mentre 2001:db8:1234::/48 represents an IPv6 range.
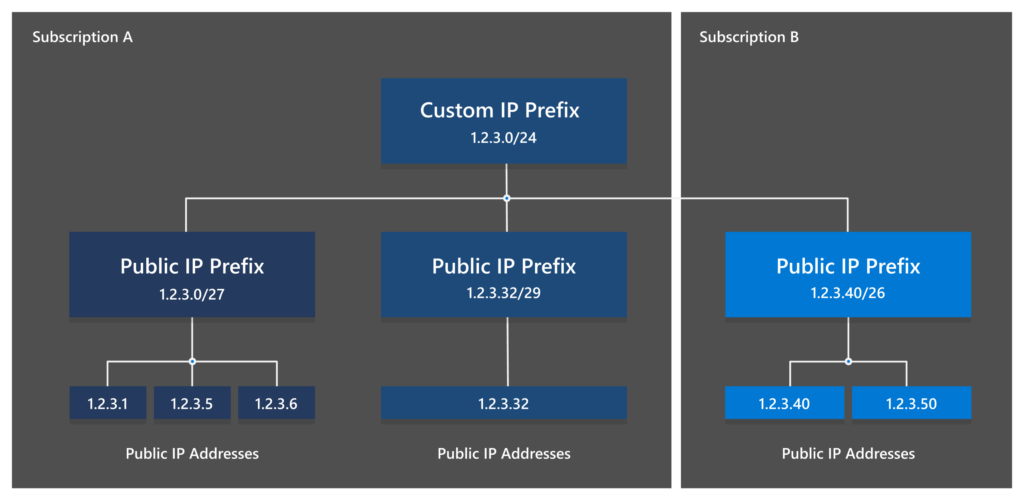
The number after the slash describes how much of the address identifies the network. In an IPv4 /24, l'intervallo contiene 256 indirizzi totali. In un IPv6 /48, lo spazio indirizzi è molto più grande e normalmente può essere diviso in 65.536 separati /64 reti.
Il prefisso è diverso da un indirizzo IP individuale. 192.0.2.25 è un indirizzo IPv4, mentre 192.0.2.0/24 descrive il blocco più ampio che lo contiene. Comprendere questa differenza è importante perché i record del registro, le notifiche BGP, gli oggetti di route e le autorizzazioni RPKI si riferiscono di solito ai prefissi invece che agli indirizzi singoli.
Se non sei familiare con questa terminologia, leggi la nostra guida a Cosa è un indirizzo IP? e la nostra spiegazione di IPv4 and IPv6 prima di continuare.
Perché dovresti verificare un prefisso prima di utilizzarlo?
Un prefisso può apparire tecnicamente utilizzabile pur contenendo importanti rischi. Un record del registro potrebbe mostrare un'organizzazione imprevista, un contatto per abuso obsoleto o uno stato che non corrisponde alla transazione che stai considerando. Un percorso potrebbe essere visibile in BGP da un ASN di origine non menzionato dal venditore o dal provider.
L'autorizzazione al routing è un altro problema importante. Se il prefisso viene annunciato da un ASN che non è coperto dall'autorizzazione RPKI corretta, il percorso potrebbe essere classificato come Non valido dalle reti che eseguono la validazione dell'origine. Questo può causare problemi di raggiungibilità parziale o completa dopo il deployment.
Un prefisso può avere anche un history operativa. Alcuni blocchi di indirizzi sono stati in precedenza utilizzati per spam, malware, servizi proxy, scansione o altre attività abusiva. Anche quando l'utente corrente non ha fatto nulla di sbagliato, i dati di reputazione vecchi possono influenzare la consegna delle email, le piattaforme pubblicitarie, i sistemi di frode, i fornitori di hosting o l'accesso dei clienti.
Un controllo di prefisso tecnico non può dimostrare la proprietà legale o garantire che un intervallo di indirizzi sia privo di ogni problema di reputazione. È un passo iniziale di verifica che aiuta a identificare incoerenze evidenti prima che denaro, traffico di produzione o servizi clienti dipendano dalla risorsa.
Passo 1: Conferma il formato del prefisso
The first step is to confirm that the prefix is written correctly in CIDR notation. An IPv4 prefix should contain four decimal octets followed by a prefix length between /0 e /32. An IPv6 prefix uses hexadecimal groups separated by colons and a prefix length between /0 e /128.
Esempi di prefissi formattati correttamente includono:
192.0.2.0/24
198.51.100.0/24
2001:db8:1234::/48
2001:db8:abcd:1200::/56
L'indirizzo dovrebbe normalmente essere il confine di rete per la lunghezza del prefisso selezionato. Ad esempio, 192.0.2.0/24 è un limite di rete valido, mentre un indirizzo arbitrario come 192.0.2.25/24 potrebbe essere normalizzato a 192.0.2.0/24 attraverso un sistema di ricerca.
Non utilizzare un indirizzo individuale quando si intende verificare un intero blocco. Cerca per 192.0.2.25 può restituire informazioni sull'allocazione più ampia, ma non sempre rende chiaro l'intervallo inteso. Utilizza sempre il prefisso completo.
Formato di prefisso - Esercizio
Un prefisso come 203.0.113.0/24 describes an IPv4 range. A prefix such as 2001:db8:1200::/48 descrive un intervallo IPv6. La famiglia di indirizzi, il confine della rete e la lunghezza del prefisso devono essere confermati prima che abbia inizio il resto dell'indagine.
Gli esempi di questo articolo utilizzano uno spazio indirizzi esclusivamente documentativo. Sono destinati all'istruzione e al test, non alla routing in produzione.
Passo 2: Identifica il RIR responsabile
Il passo successivo è identificare il Regional Internet Registry responsabile del prefisso. I cinque principali RIR sono:
- NCC RIPE
- ARIN
- APNIC
- LACNIC
- AFRINIC
Ogni RIR gestisce le risorse numeriche Internet per una particolare regione e pubblica le informazioni di registrazione in base alle proprie politiche e sistemi. Un prefisso utilizzato in Europa può essere associato al RIPE NCC, mentre un prefisso utilizzato in Nord America può essere associato ad ARIN.
Le regole della RIR sono importanti perché le procedure di trasferimento, i requisiti di registrazione, gli accordi di sponsorizzazione e le politiche delle risorse differiscono tra le regioni. Se stai valutando un prefisso per un trasferimento IPv4 o un'allocazione IPv6, devi conoscere quali regole della bacheca si applicano.
Il RIR può essere normalmente identificato tramite una ricerca nel registro, un servizio WHOIS, un endpoint RDAP o un strumento di intelligenza di rete. I risultati devono essere confrontati con le informazioni fornite dal titolare attuale o dal fornitore del servizio.
Se un provider afferma che un prefisso è un risorsa NCC RIPE ma il registro pubblico punta a un altro registro, chiedi chiarimenti prima di procedere. La differenza potrebbe avere una spiegazione ragionevole, ma non deve mai essere ignorata.
Passo 3: Verifica il record di registrazione
Dopo aver identificato il RIR responsabile, esaminare il record di registrazione pubblica. I campi esatti dipendono dal registro, ma le informazioni comuni includono il prefisso, il nome della rete, il riferimento all'organizzazione, lo stato delle risorse, il paese, il contatto per gli abusi, il contatto amministrativo, il contatto tecnico, il registro di origine e la data dell'ultima modifica.
L'organizzazione mostrata nel record deve essere coerente con la parte che offre la risorsa. Per un noleggio, il provider potrebbe non essere il titolare registrato, ma deve essere in grado di spiegare la sua autorità per noleggiare o gestire lo spazio indirizzabile. Per un trasferimento, l'attuale titolare e l'organizzazione ricevente devono essere chiaramente documentati.
Prendi nota dello stato delle risorse. Un prefisso può essere allocato, assegnato, legacy, indipendente dal provider, aggregabile dal provider o associato a un altro tipo di registrazione. Lo stato non determina da solo se puoi utilizzare il prefisso, ma fornisce contesto per l'organizzazione.
Il contatto per il reclamo è importante anche. Un contatto per il reclamo pubblico e funzionante fornisce agli operatori di rete un modo per segnalare incidenti. Un contatto assente o ovviamente obsoleto è un segnale di allarme, soprattutto per un prefisso destinato all'hosting, alla posta elettronica o ai servizi pubblici.
Il record del registro non è sempre un certificato di proprietà legale. I dati pubblici possono essere incompleti, ritardati o influenzati da una relazione di sponsorizzazione. Potrebbero comunque essere necessari contratti, documentazione di trasferimento e conferma diretta da parte del registro rilevante o del LIR.
Passo 4: Verifica l'ASN di origine
L'ASN di origine è il sistema autonomo che annuncia attualmente il prefisso in BGP. Un ASN è un identificatore unico utilizzato da una rete indipendente per scambiare informazioni di instradamento con altre reti.
Ad esempio, un prefisso potrebbe attualmente apparire in BGP con origine AS64500. Se un provider ti dice che il prefisso verrà annunciato da AS64510 dopo il deployment, quel cambiamento deve essere documentato e riflesso nel piano di autorizzazione al routing.
L'ASN di origine corrente può essere verificato attraverso sistemi pubblici di monitoraggio BGP, collector di route o un servizio di ricerca di prefissi. Dovresti registrare l'ASN, il momento dell'osservazione e se sono visibili più origini.
Un origine ASN è spesso più facile da comprendere, ma più origini non sono automaticamente sbagliate. Una rete può annunciare intenzionalmente un prefisso da diversi luoghi per ridondanza, ingegneria del traffico o servizi anycast. La domanda importante è se le multiple origini sono previste e autorizzate.
Un'origine imprevista è un motivo per sospendere. Può indicare un annuncio del provider obsoleto, una migrazione non completata, un leak di route, una configurazione errata o un possibile hijack.
Passo 5: Verifica della visibilità BGP
Un controllo della visibilità BGP verifica se il prefisso è attualmente osservato da reti e collector di route in tutto Internet. Un prefisso può esistere in un registro ma non essere annunciato pubblicamente. Al contrario, un prefisso può essere visibile in BGP anche se le informazioni di registrazione pubblica sono obsolete.
Una rotta visibile contiene normalmente il prefisso, l'ASN di origine, il percorso AS, le località di annuncio e il momento dell'osservazione. I dati esatti dipendono dal servizio di monitoraggio, ma la domanda principale è semplice: il prefisso è attualmente raggiungibile attraverso il sistema di instradamento globale?
Se il prefisso è destinato ai servizi pubblici, una completa mancanza di visibilità BGP potrebbe richiedere un'espansione. Potrebbe trattarsi di una risorsa nuova che non è ancora stata distribuita, di un intervallo privato o riservato, di un percorso attualmente ritirato, o di un prefisso troppo piccolo per essere accettato da alcuni provider upstream.
La visibilità da un'unica posizione non garantisce la raggiungibilità globale. Reti diverse possono applicare filtri diversi e alcuni provider potrebbero non accettare certe lunghezze di prefisso. È utile confrontare più punti di osservazione quando la risorsa è importante.
La visibilità BGP cambia nel tempo. Una singola ricerca è uno screenshot, non uno stato permanente. Per le reti di produzione, monitorare i cambiamenti dei percorsi e le revocationi impreviste è più utile che verificare il prefisso una sola volta.
Passo 6: Verifica lo stato RPKI
RPKI fornisce un modo per verificare se l'ASN di origine è autorizzato a pubblicare il prefisso. Il risultato viene generalmente visualizzato come Valido, Non valido o Non trovato.
Un risultato valido significa che il prefisso, l'ASN di origine e la lunghezza del prefisso consentita corrispondono a un'autorizzazione di origine del percorso pubblicata. Questo è un segnale positivo di sicurezza nel routing.
Un risultato non valido significa che esiste un'autorizzazione, ma l'annuncio entra in conflitto con essa. L'ASN di origine potrebbe essere errato, oppure il prefisso annunciato potrebbe essere più specifico di quanto consentito dall'autorizzazione. Una rotta legittima può diventare non valida dopo una migrazione ASN, cambio del provider, trasferimento IPv4 o riconfigurazione del routing.
Un risultato Not Found significa che non è stata trovata un'autorizzazione applicabile. Non dimostra che il percorso sia dannoso, ma indica che altre reti non possono confermare l'origine tramite RPKI.
I risultati RPKI dovrebbero essere confrontati con il piano di implementazione previsto. Se si prevede di annunciare il prefisso da un nuovo ASN, confermare che l'autorizzazione verrà aggiornata prima che la nuova rotta diventi attiva. Per una spiegazione dettagliata, leggi RPKI Valido, Non valido e Non trovato.
Passo 7: Cerca un oggetto percorso IRR
Un Internet Routing Registry, o IRR, memorizza le informazioni sulle politiche di instradamento utilizzate da molti operatori di rete quando creano filtri per prefissi. Un oggetto route per IPv4 o un oggetto route6 per IPv6 può indicare quale ASN è previsto per originare un prefisso.
Il record IRR dovrebbe normalmente essere coerente con l'ASN di origine inteso. Se la rotta BGP mostra AS64500 ma l'oggetto route elenca AS64510, la differenza dovrebbe essere investigata.
Un oggetto IRR non dimostra la proprietà legale, né dimostra che il percorso è attualmente visibile in BGP. È un record di politica di instradamento che descrive l'uso previsto. Alcune reti si affidano pesantemente ai dati IRR, mentre altre li utilizzano insieme a RPKI e ai registri interni dei clienti.
La mancanza di un oggetto IRR non è automaticamente un fallimento. Alcuni provider non richiedono sempre un oggetto, e alcune risorse utilizzano altri sistemi di policy. Tuttavia, un oggetto di route inaspettato o in conflitto può creare problemi di filtraggio e deve essere corretto prima del rilascio.
Passo 8: Verifica la reputazione operativa
Un prefisso IP può avere uno stato di instradamento tecnico che sembra corretto, ma comunque avere una cattiva reputazione operativa. Lo spazio degli indirizzi precedentemente utilizzato per spam, malware, scansione, phishing o hosting abusivo può apparire in elenchi bloccati o database di reputazione.
L'impatto esatto dipende dall'uso previsto. I sistemi di posta elettronica sono particolarmente sensibili alla reputazione dell'IP. I fornitori di hosting, i servizi di pagamento, le piattaforme sociali, le reti pubblicitarie e i sistemi di frode potrebbero inoltre classificare gli indirizzi in base ai propri dati storici.
I controlli sulla reputazione devono essere eseguiti a livello di indirizzo individuale e a livello di prefisso più ampio dove possibile. Un risultato pulito oggi non garantisce che l'indirizzo rimanga pulito dopo il rilascio. Il nuovo operatore è responsabile del monitoraggio degli abusi e della risposta alle segnalazioni.
La geolocalizzazione è un altro fattore da considerare. Database diversi potrebbero associare lo stesso prefisso a paesi o città diversi. Questo può influenzare la consegna del contenuto, i controlli di conformità, il rilevamento delle frodi e l'accesso dei clienti. Prima di utilizzare un prefisso per un servizio sensibile alla posizione, verifica come i grandi database lo classificano.
I dati di reputazione sono separati dal RPKI. Il RPKI ti indica se un ASN è autorizzato a originare un percorso. Non ti dice se l'indirizzo ha un history di email o abuso pulito.
Passo 9: Confronta i Risultati per la Coerenza
La parte più utile di una revisione dei prefissi è confrontare le diverse fonti. Un'immagine tecnica sana sembra spesso così:
- Il registro identifica il titolare previsto della risorsa o l'organizzazione sponsor.
- L'ASN di origine BGP corrente corrisponde al piano di implementazione.
- The route or route6 object describes the expected origin.
- Lo stato RPKI è Valido, oppure esiste un piano chiaro per pubblicare l'autorizzazione corretta.
- La visibilità BGP corrisponde al servizio previsto.
- Contatti per abusi e operativi sono disponibili.
- I controlli sulla reputazione non rivelano problemi storici inaccettabili.
Un incompatibilità non significa sempre che il prefisso non sia utilizzabile. Le reti possono essere in fase di migrazione e i database pubblici non si aggiornano contemporaneamente. Il punto importante è comprendere la causa dell'incompatibilità e documentare il piano di correzione.
Un prefisso dovrebbe ricevere una revisione aggiuntiva quando diversi fonti non sono d'accordo nello stesso momento. Ad esempio, un'organizzazione del registro inaspettata, un ASN di origine sconosciuta, uno stato RPKI non valido e nessun contatto abuse funzionante rappresentano un rischio molto maggiore rispetto a un aggiornamento del database ritardato.
Il seguente modulo può essere inserito in un blocco HTML personalizzato di WordPress. Offre un semplice controllo del prefisso-formato a scopo didattico. Non contatta un'API esterna e non dimostra la proprietà, la visibilità BGP, lo stato RPKI o la disponibilità per il trasferimento.
Verifica il formato di un prefisso IP
Inserisci un prefisso IPv4 o IPv6 in notazione CIDR. Questo tutorial verifica la famiglia di indirizzi, la lunghezza del prefisso e la formattazione base nel tuo browser.
Come utilizzare correttamente il controllore di prefisso
The HTML module checks only the syntax of the prefix. It confirms whether the input resembles an IPv4 or IPv6 network and whether the prefix length is within the correct range.
Non effettua query ai sistemi RIR, BGP, IRR o RPKI. Questo limite è intenzionale. Un controllore sintattico solo per browser può funzionare senza una chiave API e senza inviare il prefisso inserito a un servizio di terze parti.
Per una revisione completa dei dati pubblici, utilizzare il Verifica della disponibilità delle risorse IP. Questo strumento può aiutare a revisionare il registro responsabile, le informazioni di registrazione, l'ASN di origine, gli oggetti di route, lo stato RPKI e la visibilità BGP.
Il risultato dovrebbe comunque essere considerato un pre-controllo tecnico. Non dimostra la proprietà, conferma l'idoneità al trasferimento, garantisce una buona reputazione IP o sostituisce i termini di un contratto.
Quando Dovresti Evitare l'Utilizzo di un Suffisso?
Dovresti interrompere quando le informazioni di registrazione non possono essere spiegate, soprattutto se il provider rifiuta di identificare il titolare corrente o la relazione di sponsorizzazione. La mancanza di documentazione chiara crea rischi legali e operativi non necessari.
Dovresti anche indagare su un ASN di origine imprevisto, un risultato RPKI non valido, oggetti di instradamento mancanti o su un prefisso annunciato da diversi reti non correlate senza una chiara spiegazione.
Una cattiva storia di reputazione è un altro motivo per eseguire verifiche aggiuntive. Se il prefisso è destinato alla posta elettronica, all'hosting, ai servizi VPN o alle applicazioni a contatto con i clienti, testare gli indirizzi contro database di reputazione pertinenti prima di spostare il traffico di produzione.
Infine, fai attenzione a un prefisso che è descritto come "pulito" o "pronto" senza prove a sostegno. Richiedi informazioni sul registro, dati di inoltro, dettagli di autorizzazione, contatti per il reclamo e un piano chiaro per la migrazione.
Domande frequenti
Posso verificare un prefisso IP senza conoscenze tecniche?
Sì. Inizia con il formato del prefisso, identifica il RIR responsabile e consulta il registro di registrazione pubblico. Puoi poi verificare l'ASN di origine, la visibilità BGP e lo stato RPKI utilizzando strumenti di ricerca pubblici. Non è necessario comprendere ogni dettaglio di instradamento per identificare incoerenze evidenti.
Un prefisso IP è lo stesso di un indirizzo IP?
No. Un indirizzo IP identifica un endpoint o un'interfaccia. Un prefisso identifica un intervallo di indirizzi. Ad esempio, 192.0.2.25 è un indirizzo, mentre 192.0.2.0/24 è un intervallo che lo contiene.
Un registro di registrazione dimostra la proprietà?
Non sempre. Le informazioni del registro sono un riferimento pubblico importante, ma i diritti di proprietà e trasferimento possono dipendere anche da contratti, registri organizzativi, accordi di sponsorizzazione e dalle politiche del RIR competente.
Cosa significa un risultato RPKI Non valido?
Significa che esiste un'autorizzazione pubblicata, ma l'origine BGP osservata o la lunghezza del prefisso non corrispondono. La causa potrebbe essere un errore di configurazione, una migrazione incompleta, un ROA obsoleto o un annuncio non autorizzato.
Un risultato RPKI non trovato è pericoloso?
Non necessariamente. Non Trovato significa che non è stata trovata un'autorizzazione applicabile. Non dimostra che il percorso sia errato, ma significa che RPKI non può confermare l'origine.
Dovrebbe ogni prefisso avere visibilità BGP?
No. Un prefisso può essere registrato ma non essere attualmente annunciato perché è nuovo, riservato, utilizzato in modo privato o in attesa di essere implementato. Tuttavia, se il prefisso dovrebbe fornire un servizio pubblico, la mancanza di visibilità deve essere spiegata.
Il processo può confermare che un prefisso IPv4 è trasferibile?
No. I controlli tecnici possono identificare le informazioni sul registro e sulla routing, ma la qualificabilità al trasferimento dipende dalle politiche del RIR rilevante, dallo stato delle risorse, dalla documentazione, dai contratti e dal processo di approvazione.
Verificare un prefisso IP prima del suo utilizzo è un modo semplice per ridurre i rischi tecnici e operativi. Il processo inizia con la conferma del formato del prefisso e della famiglia di indirizzi, quindi passa attraverso il RIR responsabile, il record di registrazione, l'ASN corrente, la visibilità BGP, le informazioni IRR, lo stato RPKI e la reputazione operativa. Nessuna singola ricerca fornisce la risposta completa. I dati dei registri spiegano il contesto amministrativo, BGP mostra cosa viene annunciato, IRR descrive la politica di routing prevista e RPKI verifica se l'ASN originale è autorizzato. I controlli sulla reputazione forniscono una visione separata dell'utilizzo storico e del potenziale impatto sul servizio.
Il più importante abitudine è confrontare i risultati invece di leggere ogni record in modo isolato. Quando il registro, l'ASN di origine, l'oggetto di route, lo stato RPKI e la visibilità BGP supportano tutti lo stesso piano di instradamento, il prefisso è più facile da comprendere e implementare. Quando non concordano, fermarsi e indagare prima di utilizzare la risorsa in produzione.
Per un pre-controllo tecnico pubblico, utilizzare il Verifica della disponibilità delle risorse IPPer ulteriore informazione, leggi Che cos'è il database RIPE? e RPKI Valido, Non valido e Non trovato.