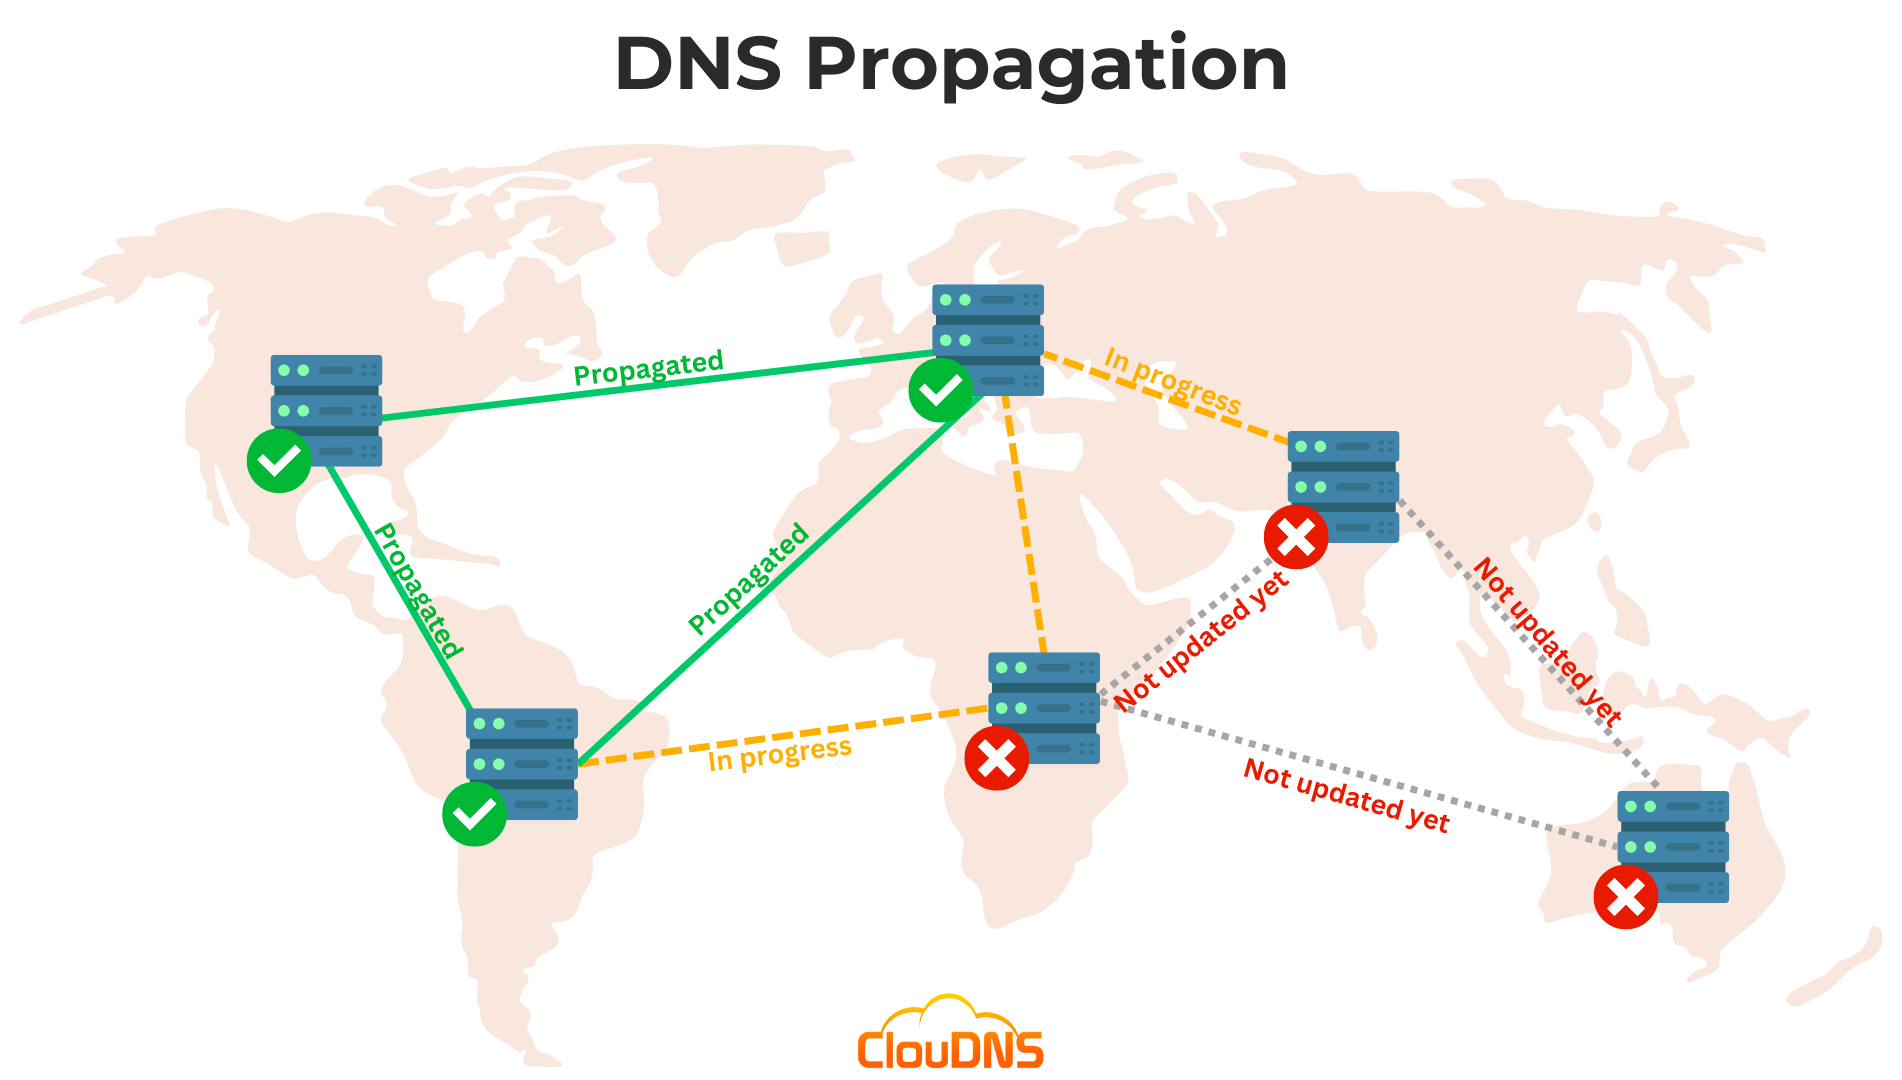
Actualizas los registros DNS de un dominio, guardas el cambio y esperas que el nuevo sitio web o servicio de correo funcione inmediatamente. Pero un compañero todavía ve el sitio web antiguo, un verificador en línea muestra una dirección diferente o la entrega de correos electrónicos se comporta de manera inconsistente. Este retraso se denomina comúnmente Propagación de DNS.
La frase puede dar la impresión de que una única actualización viaja a través de un sistema centralizado de Internet. Sin embargo, DNS es distribuido. La información de dominio se almacena y almacena en caché entre servidores de nombres autorizados, resolutores recursivos, routers, sistemas operativos y aplicaciones. Cada sistema puede actualizar su información en un momento diferente.
La mayoría de los cambios en DNS se hacen visibles a medida que expiran las cachés y los resolvers obtienen registros actualizados. La duración de este proceso depende del Time to Live (TTL) previo del registro, del comportamiento de los resolvers y de si la configuración DNS autoritativa es correcta. No existe un tiempo universal que garantice que todos los usuarios vean la nueva respuesta.
Esta guía explica qué significa la propagación de DNS, por qué los cambios en DNS aparecen en diferentes momentos, cómo verificar las respuestas actuales de un dominio y qué hacer cuando una actualización aún parece incompleta.
¿Qué significa la propagación de DNS?
La propagación de DNS es el término común para el período durante el cual diferentes usuarios o resolutores de DNS pueden recibir respuestas distintas después de que se hayan modificado los registros de DNS. Un usuario en una red puede ya ver la nueva dirección IP, mientras que el resolutivo de otro usuario sigue devolviendo una dirección antigua almacenada en caché.
El cambio de DNS subyacente se realiza en los servidores de nombres autoritativos para el dominio. Los resolutivos recursivos luego recuperan y almacenan en caché los registros para sus usuarios. Esos resolutivos no necesariamente consultan nuevamente a los servidores autoritativos cada vez que alguien visita el dominio. Pueden reutilizar una respuesta almacenada en caché mientras siga siendo válida.
Por eso “propagación” se entiende mejor como caducidad y actualización de la caché. No existe una copia central que deba actualizarse en todos los dispositivos conectados a Internet al mismo tiempo. El registro autoritativo puede ya ser correcto incluso mientras algunos resolvers continúan sirviendo datos cacheados más antiguos.
Cómo funciona el almacenamiento en caché de DNS
Cuando un navegador necesita encontrar la dirección IP de un dominio, solicita al sistema operativo que resuelva el nombre. El sistema operativo puede tener una respuesta en caché. Si no la tiene, consulta a un resolutor recursivo configurado, como uno operado por un proveedor de Internet, una empresa o un servicio DNS público.
El resolvedor recursivo también puede tener una respuesta en caché. Si esa respuesta aún está dentro de su tiempo de vida en caché, puede devolverla sin contactar con los servidores de nombres autoritativos. Cuando el registro en caché expire, el resolvedor puede consultar el sistema DNS autoritativo y almacenar la respuesta actualizada.
El almacenamiento en caché reduce el tiempo de búsqueda y la carga sobre la infraestructura DNS. También significa que los cambios en los registros no son necesariamente visibles para todos los resolvers al mismo momento. La respuesta anterior sigue siendo utilizable por un resolver hasta que su caché expire o el resolver la actualice de otra manera.
Diferentes usuarios pueden utilizar diferentes resolutores recursivos. Incluso las personas que viven en el mismo hogar pueden ver respuestas distintas si sus dispositivos utilizan distintos servicios DNS, VPN, redes móviles o cachés locales.
¿Qué es el TTL en DNS?
TTL significa Tiempo de vida. Es un valor, generalmente medido en segundos, que indica a los resolutivos recursivos cuánto tiempo pueden almacenar en caché un registro DNS antes de buscar una respuesta actualizada.
Por ejemplo, un TTL de 3600 significa una hora. Si un resuelve obtiene un registro con ese TTL, generalmente puede seguir utilizando la respuesta durante hasta una hora antes de que necesite actualizarla. Un TTL de 300 significa cinco minutos.
El TTL que importa después de un cambio suele ser el del registro antiguo que los resolvers ya tenían en caché. Reducir el TTL inmediatamente antes de cambiar un registro puede no acortar el tiempo de espera para los resolvers que tenían en caché el valor anterior, más alto. Esos resolvers pueden seguir utilizando la respuesta antigua hasta que expire el período original de caché.
Para las migraciones planificadas, los administradores suelen reducir la TTL con antelación, esperar el tiempo suficiente para que expire la TTL anterior y luego realizar el cambio de DNS. Una vez que el cambio es estable, pueden volver a aumentar la TTL para reducir las consultas repetidas. Los valores adecuados dependen del servicio y del proceso de cambios del operador.
¿Por qué los cambios de DNS tardan diferentes cantidades de tiempo?
La razón más común es que los resolvers tienen diferentes copias en caché. Algunos ya pueden haber actualizado el registro, mientras que otros siguen utilizando una respuesta no expirada. Un resolver también puede aplicar su propio comportamiento de actualización o almacenar en caché respuestas negativas, que son respuestas que indican que un registro no existe.
El almacenamiento en caché local puede añadir otra capa. Un ordenador, un router, un navegador o una aplicación de seguridad pueden retener temporalmente la información DNS. Reiniciar un navegador o vaciar la caché DNS del sistema operativo puede ayudar en algunos casos, pero no cambiará lo que un resolutor recursivo tenga aún almacenado en su caché.
Los cambios en el proveedor de DNS pueden introducir factores adicionales de tiempo. Si cambia los servidores de nombres autoritativos del dominio en el registrador, los resolvers pueden necesitar actualizar la información de delegación, así como los registros servidos por esos servidores de nombres. Este es un cambio diferente a editar un registro A o AAAA dentro del mismo servicio de alojamiento DNS.
Por último, una actualización puede no ser correcta en la fuente autoritativa. Si se editó el registro incorrecto, los cambios no se guardaron, el dominio utiliza servidores de nombres autoritativos diferentes o el registro contiene un error de sintaxis, esperar no solucionará la configuración subyacente.
Propagación de DNS vs Actualizaciones de DNS Autoritativo
Un servidor DNS autoritativo proporciona los registros oficiales para un dominio o zona. Cuando editas un registro en el panel de control del proveedor de DNS, este debería actualizar los datos autoritativos que sirve.
Un resolutor recursivo proporciona respuestas DNS a los dispositivos cliente. Puede tener datos en caché anteriores al cambio. Por lo tanto, el servidor autoritativo puede devolver la nueva dirección mientras un resolutor recursivo sigue devolviendo una más antigua.
Esta distinción es útil al realizar la resolución de problemas. En primer lugar, comprueba qué devuelven los servidores de nombres autoritativos. Si ya tienen el registro esperado, el cambio se ha publicado en el origen y las diferencias restantes probablemente se deban a la caché o al comportamiento del resolvedor. Si los servidores autoritativos siguen devolviendo el valor antiguo o ningún valor, investiga la configuración del proveedor de DNS y los propios registros.
Cambiar los servidores de nombres añade otra capa. La zona DNS principal debe apuntar a los servidores de nombres autorizados previstos, y esos servidores deben servir la zona correcta. Un registro correcto en un proveedor de DNS no es útil si el dominio está delegado a los servidores de nombres de otro proveedor.
Cambios comunes en DNS y sus efectos
Cambiando un Un registro changes the IPv4 address returned for a hostname. Changing an registro AAAA cambia su dirección IPv6. Si ambas están presentes, los clientes pueden usar cualquiera de las familias de direcciones según su red y comportamiento de conexión.
Cambiando un Registro CNAME cambia el nombre de host al que apunta un alias. Los resolvers pueden entonces necesitar buscar el nombre objetivo y su dirección. Un cambio en los registros del objetivo puede afectar el resultado final incluso si el CNAME permanece sin cambios.
Cambiando un Registro MX afecta a los servidores de correo que reciben el correo electrónico para un dominio. Los sistemas de correo pueden almacenar en caché estos registros, y el enrutamiento del correo puede tardar en reflejar las actualizaciones. Al cambiar de proveedor de correo, los administradores deben verificar los registros MX y cualquier registro de autenticación de correo relacionado, como SPF, DKIM o DMARC, por separado.
Cambiando nameservers cambios que hacen que el proveedor de DNS sea el autoritativo para el dominio. Esto requiere una delegación correcta en el registrador y una configuración de zona correcta en el nuevo proveedor. Una migración de servidores de nombres debe planificarse cuidadosamente porque la falta de registros en el nuevo proveedor puede hacer que los sitios web, el correo electrónico u otros servicios no estén disponibles.
Cómo comprobar si un cambio de DNS se ha aplicado
Empieza consultando el dominio desde el ordenador que estás utilizando. En Windows, macOS y Linux, nslookup está comúnmente disponible:
nslookup example.comPara comprobar un registro de dirección IPv4, utilice:
nslookup -type=A example.comPara IPv6:
nslookup -type=AAAA example.comPara los registros de servidores de correo:
nslookup -type=MX example.comEn macOS y Linux, cavar proporciona una salida más detallada:
dig example.com AMostrar solo la sección de respuestas:
dig example.com A +noall +answerPuedes consultar un resolutor recursivo específico para comparar respuestas. Por ejemplo:
dig @1.1.1.1 example.com AEn Windows, puedes especificar un servidor DNS con:
nslookup example.com 1.1.1.1Reemplazar example.com con tu dominio. La dirección del resolvers en estos ejemplos es solo uno de los posibles resolutores públicos; también puedes consultar el servicio DNS utilizado por tu organización o proveedor.
Registra el resolutivo que consultaste, la respuesta y el tiempo. Comparar los resultados de varios resolutores ayuda a determinar si la diferencia es local a un solo resolutor o aparece más ampliamente.
Cómo consultar un servidor de nombres autoritativo
Para encontrar los servidores de nombres autorizados para un dominio, utiliza:
dig example.com NSLuego, consulta directamente uno de esos servidores de nombres para obtener el registro que has modificado:
dig @ns1.example-dns.com example.com AReemplazar ns1.example-dns.com con un servidor autoritativo listado para tu dominio. Si la consulta directa devuelve la dirección esperada pero un resolutor recursivo devuelve la antigua, los datos autoritativos se han actualizado y el resolutor puede seguir utilizando una respuesta en caché.
También puedes preguntar cavar para rastrear el proceso de delegación:
dig +trace example.comEsto sigue la jerarquía DNS desde la raíz hacia los servidores autoritativos del dominio. Puede ayudar a identificar problemas de delegación, aunque su salida es más detallada de lo que requieren la mayoría de las comprobaciones básicas.
Si estás utilizando el panel de control de un proveedor de DNS, confirma que el dominio esté realmente delegado a los servidores de nombres mostrados allí. Un registro puede ser correcto en el panel de control de un proveedor mientras que el dominio público apunta a otro proveedor.
¿Qué pasa si algunos usuarios ven el sitio web antiguo?
Primero, confirma que el registro A o AAAA autoritativo tenga el valor previsto. Luego, consulta varios resolutivos recursivos y comprueba si devuelven la misma respuesta. Si los datos autoritativos son correctos pero algunos resolutivos devuelven una dirección más antigua, es probable que la causa sea el caché.
A continuación, comprueba la configuración local del usuario. Una VPN, el resolutor DNS de la empresa, un producto de seguridad, la caché del navegador o el archivo hosts local pueden afectar a la dirección que se devuelve. Compara el resultado obtenido desde otra red, como una conexión móvil, para ver si cambia el comportamiento.
También considere si los servidores antiguos y nuevos responden. Una migración puede parecer inconsistente si el host antiguo aún sirve una copia en caché o redirige de manera diferente. El registro DNS puede ser correcto mientras el servidor antiguo sigue siendo accesible para los usuarios cuyo resolvedor no se ha actualizado.
Si el problema afecta solo a IPv4 o solo a IPv6, compara los registros A y AAAA por separado. Un dispositivo puede conectarse mediante IPv6 mientras que otro utiliza IPv4. Una familia de direcciones puede apuntar al nuevo servidor mientras que la otra sigue apuntando al antiguo.
¿Qué pasa si un sitio web no está disponible después de un cambio en DNS?
Comprueba que los servidores de nombres autoritativos del dominio sean correctos y accesibles. Luego, verifica que los registros pertinentes existan en esos servidores. Si has cambiado recientemente los servidores de nombres, asegúrate de que el nuevo proveedor de DNS tenga todos los registros necesarios, incluidos los de sitio web, correo electrónico, verificación y servicios.
Confirma que el servidor de destino esté listo para aceptar conexiones para el dominio. Actualizar solo los registros DNS cambia la dirección a la que se dirigen los clientes, pero no configura el servidor web, instala un certificado, abre un puerto en el firewall ni copia los archivos del sitio web.
Si DNS devuelve la dirección IP esperada pero el sitio web sigue fallando, prueba el servidor y la aplicación por separado. El problema puede estar en el servidor web, el firewall, el certificado TLS, la configuración del alojamiento o la aplicación. Una búsqueda de DNS confirma la resolución de nombres; no confirma que el servicio esté saludable.
Para una comprobación general de la ruta entre tu dispositivo y un destino, consulta nuestra guía sobre utilizar traceroute para diagnosticar problemas de conexión de red. Traceroute y las consultas DNS prueban diferentes partes de la conexión, por lo que son útiles en conjunto al reducir el alcance de un problema.
Almacenamiento en caché negativo y resultados de “Registro no encontrado”
Los resolvers pueden almacenar en caché el hecho de que un registro no existe. Esto se denomina almacenamiento en caché negativo. Si un resolver consultó un nombre antes de que se creara el registro, puede continuar devolviendo temporalmente una respuesta de «no encontrado» incluso después de que el registro haya sido añadido.
El caché negativo también tiene un TTL, basado en la información del registro SOA de la zona y las reglas del resolutor. El comportamiento exacto puede variar. Si un subdominio recién creado no se resuelve inmediatamente, comprueba primero el servidor de nombres autoritativo. Si devuelve el nuevo registro, espera a que expire el caché negativo y compara con otros resolutores.
Una respuesta de «registro no encontrado» también puede indicar que el registro se añadió a la zona incorrecta, que el nombre de host se introdujo erróneamente o que el dominio utiliza servidores de nombres autorizados diferentes. Confirma el nombre de host completo, el tipo de registro y el proveedor de DNS antes de asumir que el problema se debe únicamente al retraso en la propagación.
Cómo planificar una migración de DNS
Antes de modificar los registros para un servicio de producción, enumere cada nombre de host y registre los servicios en los que depende. Un sitio web puede utilizar registros A y AAAA, mientras que el correo electrónico depende de registros MX, SPF, DKIM y DMARC. Las aplicaciones también pueden depender de registros de verificación o de descubrimiento de servicios.
Si el cambio está planificado, reduzca la TTL correspondiente de antemano y espere al menos el período de la TTL anterior antes de cambiar el destino. Prepare el nuevo servidor o proveedor antes de actualizar DNS. Pruebe directamente donde sea posible y confirme que los certificados, las reglas del firewall, la configuración de la aplicación y los servicios de correo estén listos.
Tras el cambio, verifique las respuestas autorizadas y varios resolutivos recursivos. Monitoree la disponibilidad del sitio web, la entrega de correos electrónicos y los errores de la aplicación. Mantenga el servicio antiguo disponible durante la transición cuando sea práctico, ya que algunos usuarios pueden seguir accediendo a él mientras expiran las respuestas en caché.
Una vez que la nueva configuración sea estable, restaure un TTL adecuado. Mantener un TTL muy bajo de forma indefinida puede aumentar el volumen de consultas DNS sin aportar muchos beneficios a un servicio que cambia raramente.
Malentendidos comunes sobre la propagación de DNS
Un malentendido común es que cada cambio de DNS tarda exactamente 24 o 48 horas. No existe una duración universal fija. El retraso efectivo depende de los valores anteriores de TTL, la caché del resolvedor, los cambios de delegación y la corrección de la configuración autoritativa.
Otro malentendido es que borrar la caché del navegador actualiza el DNS en todas partes. Puede limpiar la información almacenada en ese dispositivo, pero no puede borrar la caché de un resolutor recursivo remoto. Del mismo modo, reiniciar un router puede vaciar su caché local, pero no modifica los registros autoritativos.
Un tercer malentendido es que un verificador de DNS que muestra respuestas diferentes demuestra que el dominio está roto. Diferentes respuestas pueden ocurrir durante una migración planificada, especialmente cuando los resolvers tienen datos en caché en diferentes momentos. La pregunta importante es si los registros autoritativos son correctos y si las diferencias restantes son consistentes con el TTL anterior.
Finalmente, la propagación de DNS no configura el servicio de destino. Una dirección IP correcta aún puede dar lugar a un sitio web no disponible si el servidor, el firewall, el certificado TLS o la aplicación no están listos.
Preguntas frecuentes sobre la propagación de DNS
¿Cuánto tiempo tarda la propagación de DNS?
No existe una duración única garantizada. Algunos cambios aparecen rápidamente, mientras que otros permanecen inconsistentes hasta que caducan los registros en caché. El TTL anterior, el comportamiento del resolvedor y si cambiaron los servidores de nombres afectan todos al tiempo de propagación.
¿Hacer que el TTL sea más bajo hace que el cambio sea instantáneo?
No. Reducir un TTL afecta al almacenamiento en caché futuro una vez que los resolvers obtienen el nuevo TTL. Los resolvers que ya tenían almacenado en caché el registro antiguo pueden seguir utilizándolo hasta que expire su TTL anterior.
¿Por qué los verificadores de DNS muestran resultados diferentes?
Pueden consultar diferentes resolutores recursivos desde distintas ubicaciones. Esos resolutores pueden tener respuestas almacenadas en caché diferentes, actualizarse en momentos distintos o recibir respuestas diferentes debido a las políticas de DNS geográficas.
¿Debería vaciar la caché DNS de mi computadora?
Puede ayudar cuando tu propio dispositivo ha almacenado en caché una respuesta antigua. No borra las cachés mantenidas por tu proveedor de Internet, el resolver de la empresa o el servicio DNS público.
¿Por qué mi sitio web se resuelve pero sigue sin cargar?
Es posible que DNS esté devolviendo la dirección correcta mientras el servidor o la aplicación de destino presenta un problema. Comprueba por separado el servidor web, el cortafuegos, el certificado TLS y la configuración del alojamiento.
¿Pueden tardar más los cambios de nameserver que los cambios de registro?
Pueden incluir información de delegación adicional en el registrador y en la zona DNS principal. El nuevo proveedor también debe servir una zona completa y correcta. Verifique tanto la delegación como los registros en los nuevos servidores autorizados.
Los cambios de DNS pueden aparecer en diferentes momentos porque los servidores de nombres autoritativos y los resolutores recursivos tienen funciones separadas, y los resolutores almacenan en caché las respuestas según los valores de TTL. Un usuario puede ver una dirección antigua mientras que otro ya recibe la nueva.
Para investigar, compruebe primero los servidores de nombres autoritativos y luego compare las respuestas de varios resolutivos recursivos. Confirme el tipo de registro, el nombre de host, el TTL y la delegación del servidor de nombres. Si DNS devuelve la dirección esperada pero el servicio sigue sin estar disponible, compruebe el servidor de destino y la aplicación como partes independientes del problema.
Comprender el funcionamiento del caché facilita la planificación y resolución de problemas de los cambios en DNS. Para más fundamentos de redes, continúa con nuestras guías sobre Direcciones IP, puertas de enlace predeterminadas, y rastreo de ruta.