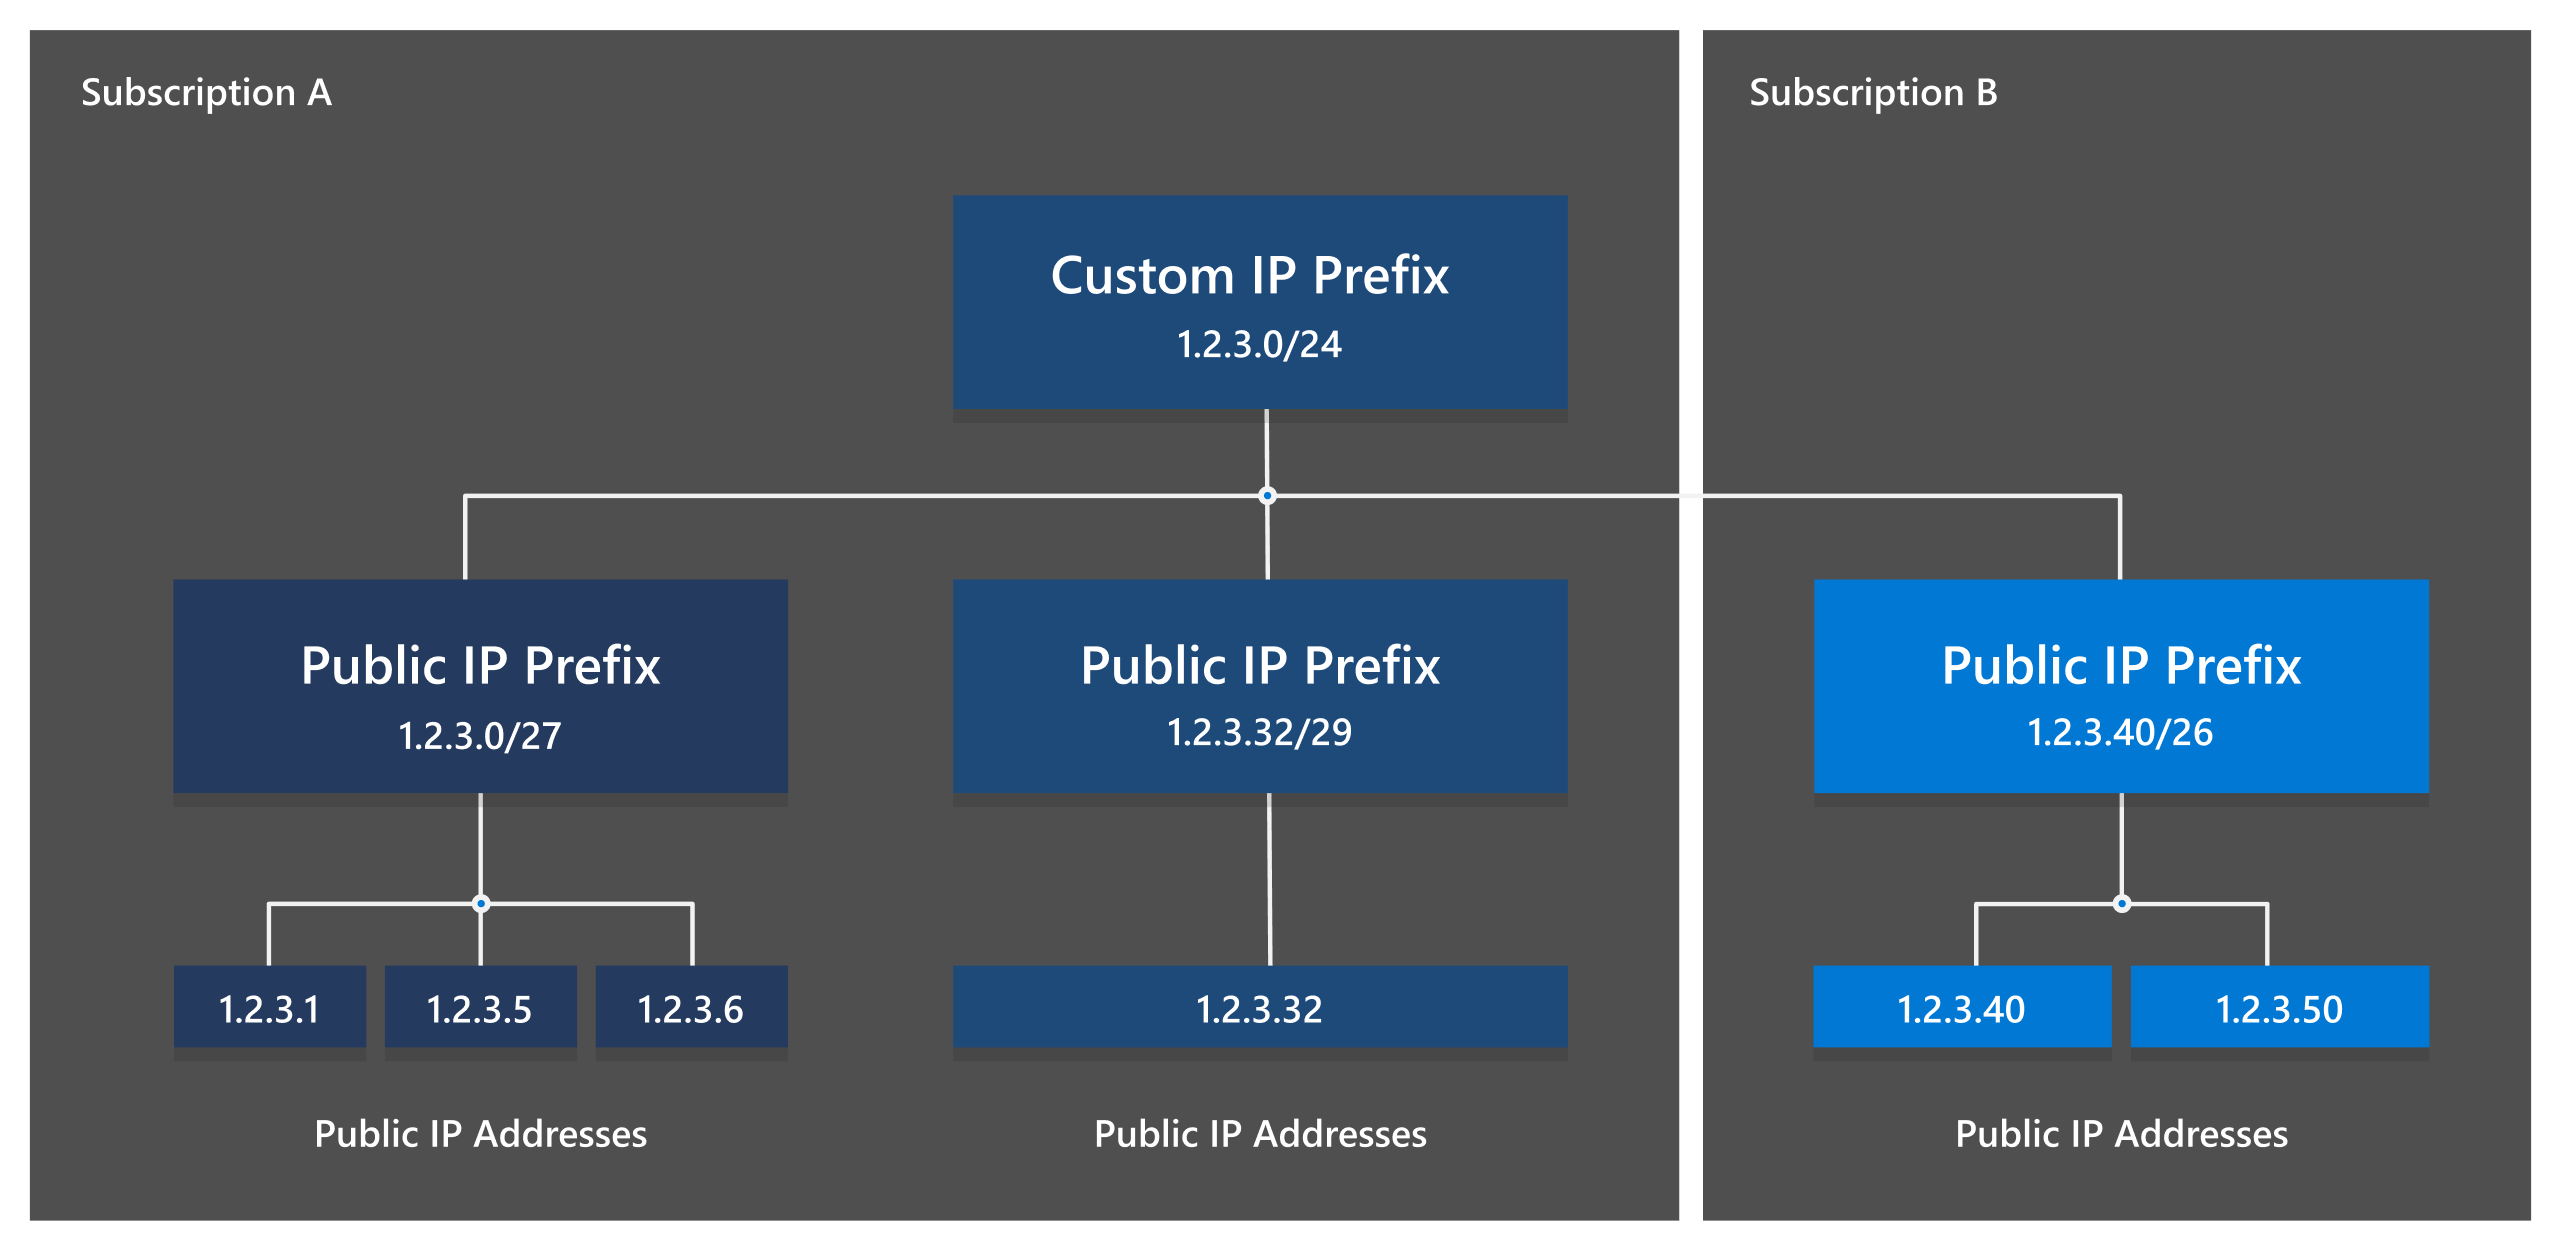
En IP-prefix är en grupp IP-adresser som hanteras och annonseras som en enhet. Företag använder prefix för webbplatser, molntjänster, värdplattformar, VPN-gatewayer, e-postinfrastructure, datacenter och företagsnätverk. Innan ett prefix distribueras, annonseras genom BGP, hyresgår eller accepteras som en del av en IPv4-överföring, är det viktigt att kontrollera om den offentliga informationen är komplett och konsekvent.
Många nätverksproblem börjar innan en prefix faktiskt är distribuerad. Det adressintervall som kan vara registrerat till en annan organisation, den förväntade ursprung ASN kan inte matcha den aktuella BGP-annonsen, prefixet kan inte ha en lämplig RPKI-licens, eller så kan det inte synas i det globala ruttningstabellen. Ett prefix kan också ha en historia med missbruk, skadprogram, malware eller felaktig geolokalisering.
Att kontrollera en IP-prefix kräver inte avancerad routning kunskap. En strukturerad granskning kan ge en användbar teknisk bild innan en nätverksändring görs. Processen börjar vanligtvis med prefixformatet, sedan går den genom registreringsdata, routningsinformation, RPKI, BGP synlighet och operativ reputation.
Den här guiden förklarar hur man utför den recensionen för både IPv4- och IPv6-prefix. Den är avsedd för nybörjare, systemadministratörer, värdbolag, moln-användare, nätverksingenjörer och företag som utvärderar en adressomfång för produktion.
Vad Är En IP-prefix?
En IP-prefix är en grupp adresser som skrivs med CIDR-notering. Noteringen kombinerar en nätverksadress med ett snedstreck och en prefixlängd. Till exempel, 192.0.2.0/24 representerar ett IPv4-område, medan 2001:db8:1234::/48 represents an IPv6 range.
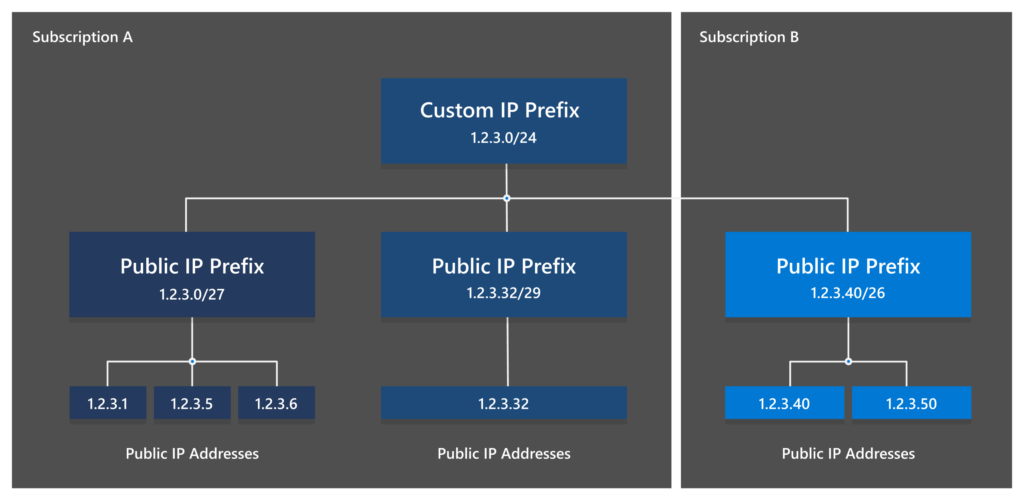
The number after the slash describes how much of the address identifies the network. In an IPv4 /24, omfattar intervallet 256 totala adresser. I IPv6 /48, adressutrymmet är mycket större och kan normalt delas in i 65 536 separata /64 nätverk.
Försättsordningen skiljer sig åt från en enskild IP-adress. 192.0.2.25 är en IPv4-adress, medan 192.0.2.0/24 beskriver den bredare block som innehåller det. Att förstå denna skillnad är viktigt eftersom registerposter, BGP-annonsar, ruttobjekt och RPKI-aktualiseringar vanligtvis gäller för prefix snarare än enskilda adresser.
Om du inte är bekant med denna terminologi, läs vår guide till Vad Är En IP-Adress? och vår förklaring till IPv4 and IPv6 innan du fortsätter.
Varför bör du kontrollera ett prefix innan du använder det?
En prefix kan vara tekniskt användbar samtidigt som den innehåller viktiga risker. En registerpost kan visa en oväntad organisation, en gammal abuse kontakt eller en status som inte matchar transaktionen du överväger. En rutt kan vara synlig i BGP från en origin ASN som köparen eller leverantören inte nämnde.
Routningstillstånd är ett annat viktigt ämne. Om prefixet annonseras från en ASN som inte täcks av rätt RPKI-licens, kan vägen klassificeras som ogiltig av nätverk som utför ursprungssannolikhet. Detta kan leda till delvis eller fullständiga tillgänglighetsproblem efter distribution.
En prefix kan också ha en driftshistorik. Vissa adressblock har tidigare använts för skadprogram, proxytjänster, skanning eller annan missbrukande aktivitet. Även när den nuvarande användaren inte har gjort något fel kan gammal reputeinformation påverka e-postleverans, reklamplattformar, bedrägerisystem, värdleverantörer eller kundåtkomst.
En teknisk prefixkontroll kan inte bevisa juridisk äganderätt eller garantera att ett adressintervall är fritt från alla reputeproblem. Det är en tidig skyldighetsprövning som hjälper till att identifiera uppenbara oenskemål innan pengar, produktionstrafik eller kundtjänst beroende av resursen.
Steg 1: Bekräfta prefixformatet
The first step is to confirm that the prefix is written correctly in CIDR notation. An IPv4 prefix should contain four decimal octets followed by a prefix length between /0 och /32. An IPv6 prefix uses hexadecimal groups separated by colons and a prefix length between /0 och /128.
Exempel på korrekt formaterade prefix inkluderar:
192.0.2.0/24
198.51.100.0/24
2001:db8:1234::/48
2001:db8:abcd:1200::/56
Adressen bör normalt vara nätverksgrensen för den valda prefixlängden. Till exempel, 192.0.2.0/24 är en giltig nätverksgräns, medan en godtycklig adress såsom 192.0.2.25/24 kan normaliseras till 192.0.2.0/24 via ett söksystem.
Använd inte en enskild adress när du vill kontrollera ett helt block. Sök efter 192.0.2.25 kan returnera information om den större tilldelningen, men gör inte alltid det avsiktliga intervallet tydligt. Använd alltid hela prefixet.
Prefix Format Övning
Ett prefix som till exempel 203.0.113.0/24 describes an IPv4 range. A prefix such as 2001:db8:1200::/48 beskriver ett IPv6-område. Addressfamilj, nätverksgräns och prefixlängd bör kontrolleras innan resten av utredningen börjar.
Exemplen i den här artikeln använder dokumentationsadressutrymme. De är avsedda för utbildning och testning, inte för produktionssyfte.
Steg 2: Identifiera den ansvariga RIR
Nästa steg är att identifiera den regionala internetregisterorganisation som är ansvarig för prefixet. De fem huvudsakliga RIR:erna är:
- RIPE NCC
- ARIN
- APNIC
- LACNIC
- AFRINIC
Varje RIR hanterar internetnummerresurser för en viss region och publicerar registreringsinformation enligt sina egna policyer och system. En prefix som används i Europa kan vara kopplad till RIPE NCC, medan en prefix som används i Nordamerika kan vara kopplad till ARIN.
Den RIR är viktig eftersom överföringsprocedurer, registreringskrav, sponsringsavtal och resurspolicy skiljer sig åt mellan regioner. Om du utvärderar en prefix för en IPv4-överföring eller en IPv6-tilldelning måste du veta vilken registries regler som gäller.
RIR kan normalt identifieras genom en registernamnsökning, WHOIS-tjänst, RDAP-slutpunkt eller ett nätverksintelligensverktyg. Resultatet bör jämföras med informationen som ges av den nuvarande ägaren eller tjänsteleverantören.
Om en leverantör påstår att ett prefix är ett RIPE NCC-resurs men den offentliga registern pekar mot en annan registret, be om förklaring innan du fortsätter. Skillnaden kan ha en rimlig förklaring, men den bör aldrig ignoreras.
Steg 3: Granska registreringsposten
Efter att ha identifierat den ansvariga RIR, granska den offentliga registreringsposten. De exakta fälten beror på registret, men vanlig information inkluderar prefixet, nätverksnamnet, organisationsreferensen, resursstatus, land, skadegörelsekontakt, administrativ kontakt, teknisk kontakt, källregistret och datum för senaste ändring.
Organisationen som visas i posten bör vara konsekvent med den part som erbjuder resursen. För en hyra kan leverantören inte vara den registrerade ägaren, men det bör kunna förklara sin behörighet att hyra eller hantera adressutrymmet. Vid en överföring bör den nuvarande ägaren och mottagande organisation tydligt dokumenteras.
Observera tillståndet för resursen. En prefix kan vara tilldelad, tilldelad, äldre, leverantörsnätdrivande, leverantörsaggregerbar eller kopplad till en annan typ av registrering. Tillståndet bestämmer inte självt om du kan använda prefixet, men det ger sammanhang för arrangementen.
Den misbrukskontakt är också viktig. En offentlig och fungerande misbrukskontakt ger nätverksoperatörer ett sätt att rapportera händelser. En saknad eller uppenbart föråldrad kontakt är en varningssignal, särskilt för en prefix som ska användas för värdtjänster, e-post eller offentliga tjänster.
Registreringsposten är inte alltid en juridisk ägarkonfirmation. Offentlig data kan vara ofullständig, försenad eller påverkad av en sponsorerande relation. Kontrakt, överföringsdokumentation och direkt bekräftelse från det relevanta registret eller LIR kan fortfarande krävas.
Steg 4: Kontrollera Ursprung ASN
Den ursprungliga ASN är det självständiga systemet som för närvarande annonserar prefixet i BGP. En ASN är en unik identifierare som används av ett oberoende nätverk för att byta routningsinformation med andra nätverk.
Till exempel kan en prefix för närvarande visas i BGP med ursprung AS64500. Om en leverantör säger att prefixet kommer att annonseras av AS64510 efter distribution ska förändringen dokumenteras och återspeglas i routningsautentiseringsplanen.
Den aktuella ursprungs-ASN kan kontrolleras genom offentliga BGP-overvakningssystem, route-samlingar eller en prefix-sök tjänst. Du bör registrera ASN:et, tiden för observationen och om fler än en ursprung är synlig.
En ursprung ASN är ofta enklare att förstå, men flera ursprung är inte automatiskt fel. En nätverk kan avsiktligt annonsera en prefix från flera platser för redundans, trafikingenjör eller anycast-tjänster. Det viktigaste frågan är om de flera ursprunnen är förväntade och godkända.
En oväntad källa är en anledning att pausa. Det kan indikera en gammal leverantörsannons, en oavslutad migrering, en vägleak, en felaktig konfiguration eller en möjlig omväxling.
Steg 5: Kontrollera BGP-synlighet
En BGP-synlighetstest visar om prefixet för närvarande observeras av nätverk och route-collectors runt om i Internet. Ett prefix kan finnas i en registret men inte annonsas offentligt. Tvärtom kan ett prefix vara synligt i BGP även om dess offentliga registreringsinformation är föråldrad.
En synlig väg innehåller normalt prefixet, ursprung ASN, AS-sökväg, annonserade platser och observations tid. Exakta data beror på övervakningstjänsten, men huvudfrågan är enkel: är prefixet för närvarande tillgängligt via det globala ruttningssystemet?
Om prefixet är avsett för offentliga tjänster kan en fullständig brist på BGP-synlighet kräva en förklaring. Det kan vara en ny resurs som ännu inte har distribuerats, ett privat eller reserverat område, en väg som för närvarande har dragits tillbaka, eller ett prefix som är för litet för att några uppströmsleverantörer ska acceptera.
Synlighet från en plats garanterar inte global tillgänglighet. Olika nätverk kan tillämpa olika filter, och vissa leverantörer kan inte acceptera vissa prefixlängder. Det är användbart att jämföra flera observationspunkter när resursen är viktig.
BGP-synlighet förändras också över tid. En ensam sökning är en skärmdump, inte en permanent status. För produktionsnätverk är det mer användbart att övervaka vägförändringar och oväntade avvisanden än att kontrollera prefixet en gång.
Steg 6: Granska RPKI-statusen
RPKI ger ett sätt att kontrollera om ursprungs-ASN är behörig att annonsera prefixet. Resultatet visas vanligtvis som giltigt, ogiltigt eller Hittades inte.
Ett giltigt resultat innebär att prefixet, ursprungets ASN och tillåtna prefixlängd matchar en publicerad Route Origin Authorization. Detta är ett positivt routningssäkerhetssignal.
Ett ogiltigt resultat innebär att en auktorisering finns, men anslaget är i konflikt med den. Ursprungs-ASN kan vara fel, eller så kan det annonserade prefixet vara mer specifikt än vad auktoriseringen tillåter. En laglig väg kan bli ogiltig efter en ASN-migrering, leverantörsbyte, IPv4-overföring eller omstrukturering av rutter.
Ett resultat som inte hittas innebär att ingen tillämplig auktorisering hittades. Det bevisar inte att vägen är skadlig, utan betyder att andra nätverk inte kan bekräfta ursprunget via RPKI.
RPKI-resultatet bör jämföras med det förväntade distributionsplanen. Om du planerar att annonsera prefixet från en ny ASN, bekräfta att auktoriseringen uppdateras innan den nya vägen blir aktiv. För en detaljerad förklaring, läs RPKI giltig, ogiltig och hittas inte.
Steg 7: Sök efter en IRR-banobjekt
En Internet Routing Registry, eller IRR, lagrar routningspolicyinformation som används av många nätverksoperatörer vid byggnad av prefixfilter. En route-objekt för IPv4 eller ett route6-objekt för IPv6 kan ange vilken ASN som förväntas ursprungligen skapa ett prefix.
IRR-posten bör normalt vara i överensstämmelse med den avsedda ursprungs-ASN. Om BGP-routen visar AS64500 men objektet för vägen listar AS64510, skillnaden bör undersökas.
En IRR-objekt bevisar inte juridisk äganderätt, och bevisar inte heller att routen för närvarande är synlig i BGP. Det är en rutteriktlinjerecord som beskriver förväntad användning. Vissa nätverk förlitar sig mycket på IRR-data, medan andra använder det tillsammans med RPKI och interna kundposter.
Förekomsten av ett IRR-objekt är inte automatiskt ett fel. Vissa leverantörer kräver inte ett sådant i alla situationer, och vissa resurser använder andra policysystem. Dock kan en oväntad eller konfliktfull routningssökning orsaka filtreringsproblem och bör korrigeras innan distribution.
Steg 8: Kontrollera operativ reputation
En IP-prefix kan ha en teknisk rutingstatus som ser korrekt ut, men fortfarande ha en dålig operativ reputation. Adressutrymme som tidigare användes för skadprogram, skannning, phishing eller missbrukande värdtjänster kan finnas på blocklistor eller repute databaser.
Den exakta påverkan beror på den avsedda användningen. E-postsystem är särskilt känsliga för IP-reputation. Hostningsleverantörer, betalnings tjänster, sociala plattformar, reklamnätverk och bedrägerisystem kan också klassificera adresser enligt deras egna historiska data.
Reputationssökningar bör utföras på individnivå och på det bredare prefixnivå där det är möjligt. Ett rent resultat idag garanterar inte att adressen förblir ren efter distribution. Den nya operatören är ansvarig för att övervaka missbruk och svara på rapporter.
Geolokalisering är en annan faktor som måste beaktas. Olika databaser kan koppla samma prefix till olika länder eller städer. Detta kan påverka innehållsleverans, återhållskontroller, bedrägeriupptäcktsförmåga och kundåtkomst. Innan du använder ett prefix för en tjänst som är beroende av plats, kontrollera hur de stora databaserna klassificerar det.
Reputationssdata är separat från RPKI. RPKI säger dig om en ASN är auktoriserad att ursprungsrouta en väg. Det säger inte om adressen har ett rent e-post- eller skadeposthistorik.
Steg 9: Jämför resultaten för konsistens
Det mest användbara med en prefixöversikt är att jämföra olika källor. En sunt teknisk bild ser ofta ut så här:
- Registeret identifierar den förväntade resursägaren eller finansierande organisationen.
- Den aktuella BGP-origin ASN matchar distributionsplanen.
- The route or route6 object describes the expected origin.
- RPKI-statusen är giltig, eller det finns ett tydligt plan för att publicera den korrekta auktoriseringen.
- BGP-synlighet matchar det avsedda tjänsten.
- Missbruk och driftkontakter är tillgängliga.
- Reputationssökningar visar inte oacceptabla historiska problem.
En mismatch betyder inte alltid att prefixet är olämpligt. Nätverk kan vara mitt i en migrering, och offentliga databaser uppdateras inte samtidigt. Det viktigaste är att förstå orsaken till mismatchen och dokumentera korrektionsplanen.
En prefix bör få ytterligare granskning när flera källor är oeniga samtidigt. Till exempel en oväntad registerorganisation, en okänd ursprung ASN, RPKI ogiltig status och ingen fungerande abuse kontakt tillsammans utgör ett mycket högre risk än en fördröjd databasuppdatering.
Följande modul kan infogas i ett WordPress Custom HTML-block. Den erbjuder en enkel prefix-formatkontroll för lärandeändamål. Den kontaktar inte en extern API och bevisar inte äganderätt, BGP-synlighet, RPKI-status eller överföringskvalitet.
Kontrollera ett IP-prefixformat
Ange en IPv4- eller IPv6-prefix i CIDR-format. Den här guiden kontrollerar adressfamilj, prefixlängd och grundläggande format i din webbläsare.
Hur man använder Prefixkontrollen korrekt
The HTML module checks only the syntax of the prefix. It confirms whether the input resembles an IPv4 or IPv6 network and whether the prefix length is within the correct range.
Den frågar inte RIR, BGP, IRR eller RPKI-systemen. Denna begränsning är avsiktlig. En syntaxkontroll i en webbläsare kan köras utan API-nyckel och utan att skicka den angivna prefixet till en tredjeparts tjänst.
För en fullständig offentlig data granskning, använd den Kontroll av IP-resursberedskapDet verktyg kan hjälpa till att granska den ansvariga registern, registreringsinformationen, ursprungets ASN, ruteobjekt, RPKI-status och BGP-synlighet.
Resultatet ska fortfarande behandlas som en teknisk förkontroll. Det bevisar inte äganderätt, bekräftar inte överföringskvalifikationen, garanterar inte en ren IP-reputation eller ersätter kontraktets villkor.
När bör du undvika att använda en prefix?
Du bör pausa när registreringsinformationen inte kan förklaras, särskilt om leverantören vägrar att identifiera den aktuella ägaren eller det sponsorrelation. En brist på tydlig dokumentation skapar onödiga juridiska och operativa risker.
Du bör också undersöka en oväntad ursprung ASN, ett RPKI ogiltigt resultat, saknade rutingobjekt eller en prefix som annonseras av flera osammanhängande nätverk utan en tydlig förklaring.
En dålig reputehistorik är en annan anledning att utföra ytterligare kontroller. Om prefixet är avsett för e-post, värdtjänster, VPN-tjänster eller kundtilltagna applikationer bör adresserna testas mot relevanta repute-databaser innan produktionstrafik skickas.
Slutligen, vara försiktig med en prefix som beskrivs som "ren" eller "klar" utan stödande bevis. Be om registreringsinformation, rutteringsdata, auktoriseringsdetaljer, missbrukskontakter och ett tydligt migreringsplan.
Vanliga frågor
Kan jag kontrollera en IP-prefix utan teknisk kunskap?
Ja. Börja med prefixformatet, identifiera den ansvariga RIR:n och granska den offentliga registreringsposten. Du kan sedan kontrollera ursprungets ASN, BGP-synlighet och RPKI-status med hjälp av offentliga söktjänster. Du behöver inte förstå alla routningsdetaljer för att identifiera uppenbara oenskemål.
Är en IP-prefix lika med en IP-adress?
Nej. En IP-adress identifierar en slutpunkt eller gränssnitt. En prefix identifierar ett omfång av adresser. Till exempel, 192.0.2.25 är en adress, medan 192.0.2.0/24 är en interval som innehåller det.
Bevisar en registerintyg äganderätt?
Inte alltid. Registreringsinformation är en viktig offentlig referens, men äganderätt och överföringsrätt kan också bero på avtal, organisationsdokument, sponsringsavtal och de relevanta RIR:s policyer.
Vad betyder en RPKI ogiltig resultat?
Det betyder att en publicerad auktorisering finns, men den observerade BGP-origo eller prefixlängden matchar inte den. Orsaken kan vara en konfigurationsfel, en ofullständig migrering, en föråldrad ROA eller en obehörig annons.
Är ett RPKI-resultat som inte hittades farligt?
Inte nödvändigtvis. "Not Found" innebär att ingen tillämplig auktorisering hittades. Det bevisar inte att vägen är fel, utan betyder att RPKI inte kan bekräfta ursprunget.
Skall varje prefix ha BGP-synlighet?
Nej. En prefix kan registreras men inte vara aktuell meddelad eftersom den är ny, reserverad, används privat eller väntar på distribution. Om prefixet ska ge en offentlig tjänst bör emellertid bristen på synlighet förklaras.
Kan denna process bekräfta att en IPv4-prefix är överlåtbar?
Ingen. Tekniska kontroller kan identifiera register- och routningsinformation, men överföringsberättigande beror på den relevanta RIR-policy, resursstatus, dokumentation, avtal och godkännandeprocess.
Att kontrollera en IP-prefix innan användning är ett enkelt sätt att minska tekniska och operativa risker. Processen börjar med att bekräfta prefixformatet och adressfamiljen, sedan går den vidare till den ansvariga RIR:n, registreringsposten, aktuella ursprung ASN, BGP-synlighet, IRR-information, RPKI-status och operativ reputation. Ingen enskild sökning ger det fullständiga svaret. Registreringsdata förklarar den administrativa sammanhanget, BGP visar vad som annonseras, IRR beskriver förväntad routningspolicy och RPKI kontrollerar om ursprung ASN är auktoriserat. Reputationskontroller ger en separat syn på tidigare användning och potentiell servicepåverkan.
Det viktigaste vanan är att jämföra resultaten snarare än att läsa varje post i isolering. När register, ursprung ASN, ruttobjekt, RPKI-status och BGP-synlighet alla stödjer samma routningsplan är prefixet enklare att förstå och distribuera. När de inte överensstämmer bör du pausa och undersöka innan du använder resursen i produktion.
För en offentlig teknisk förkontroll, använd den Kontroll av IP-resursberedskap. Läs mer om bakgrunden Vad är RIPE-databasen? och RPKI giltig, ogiltig och hittas inte.