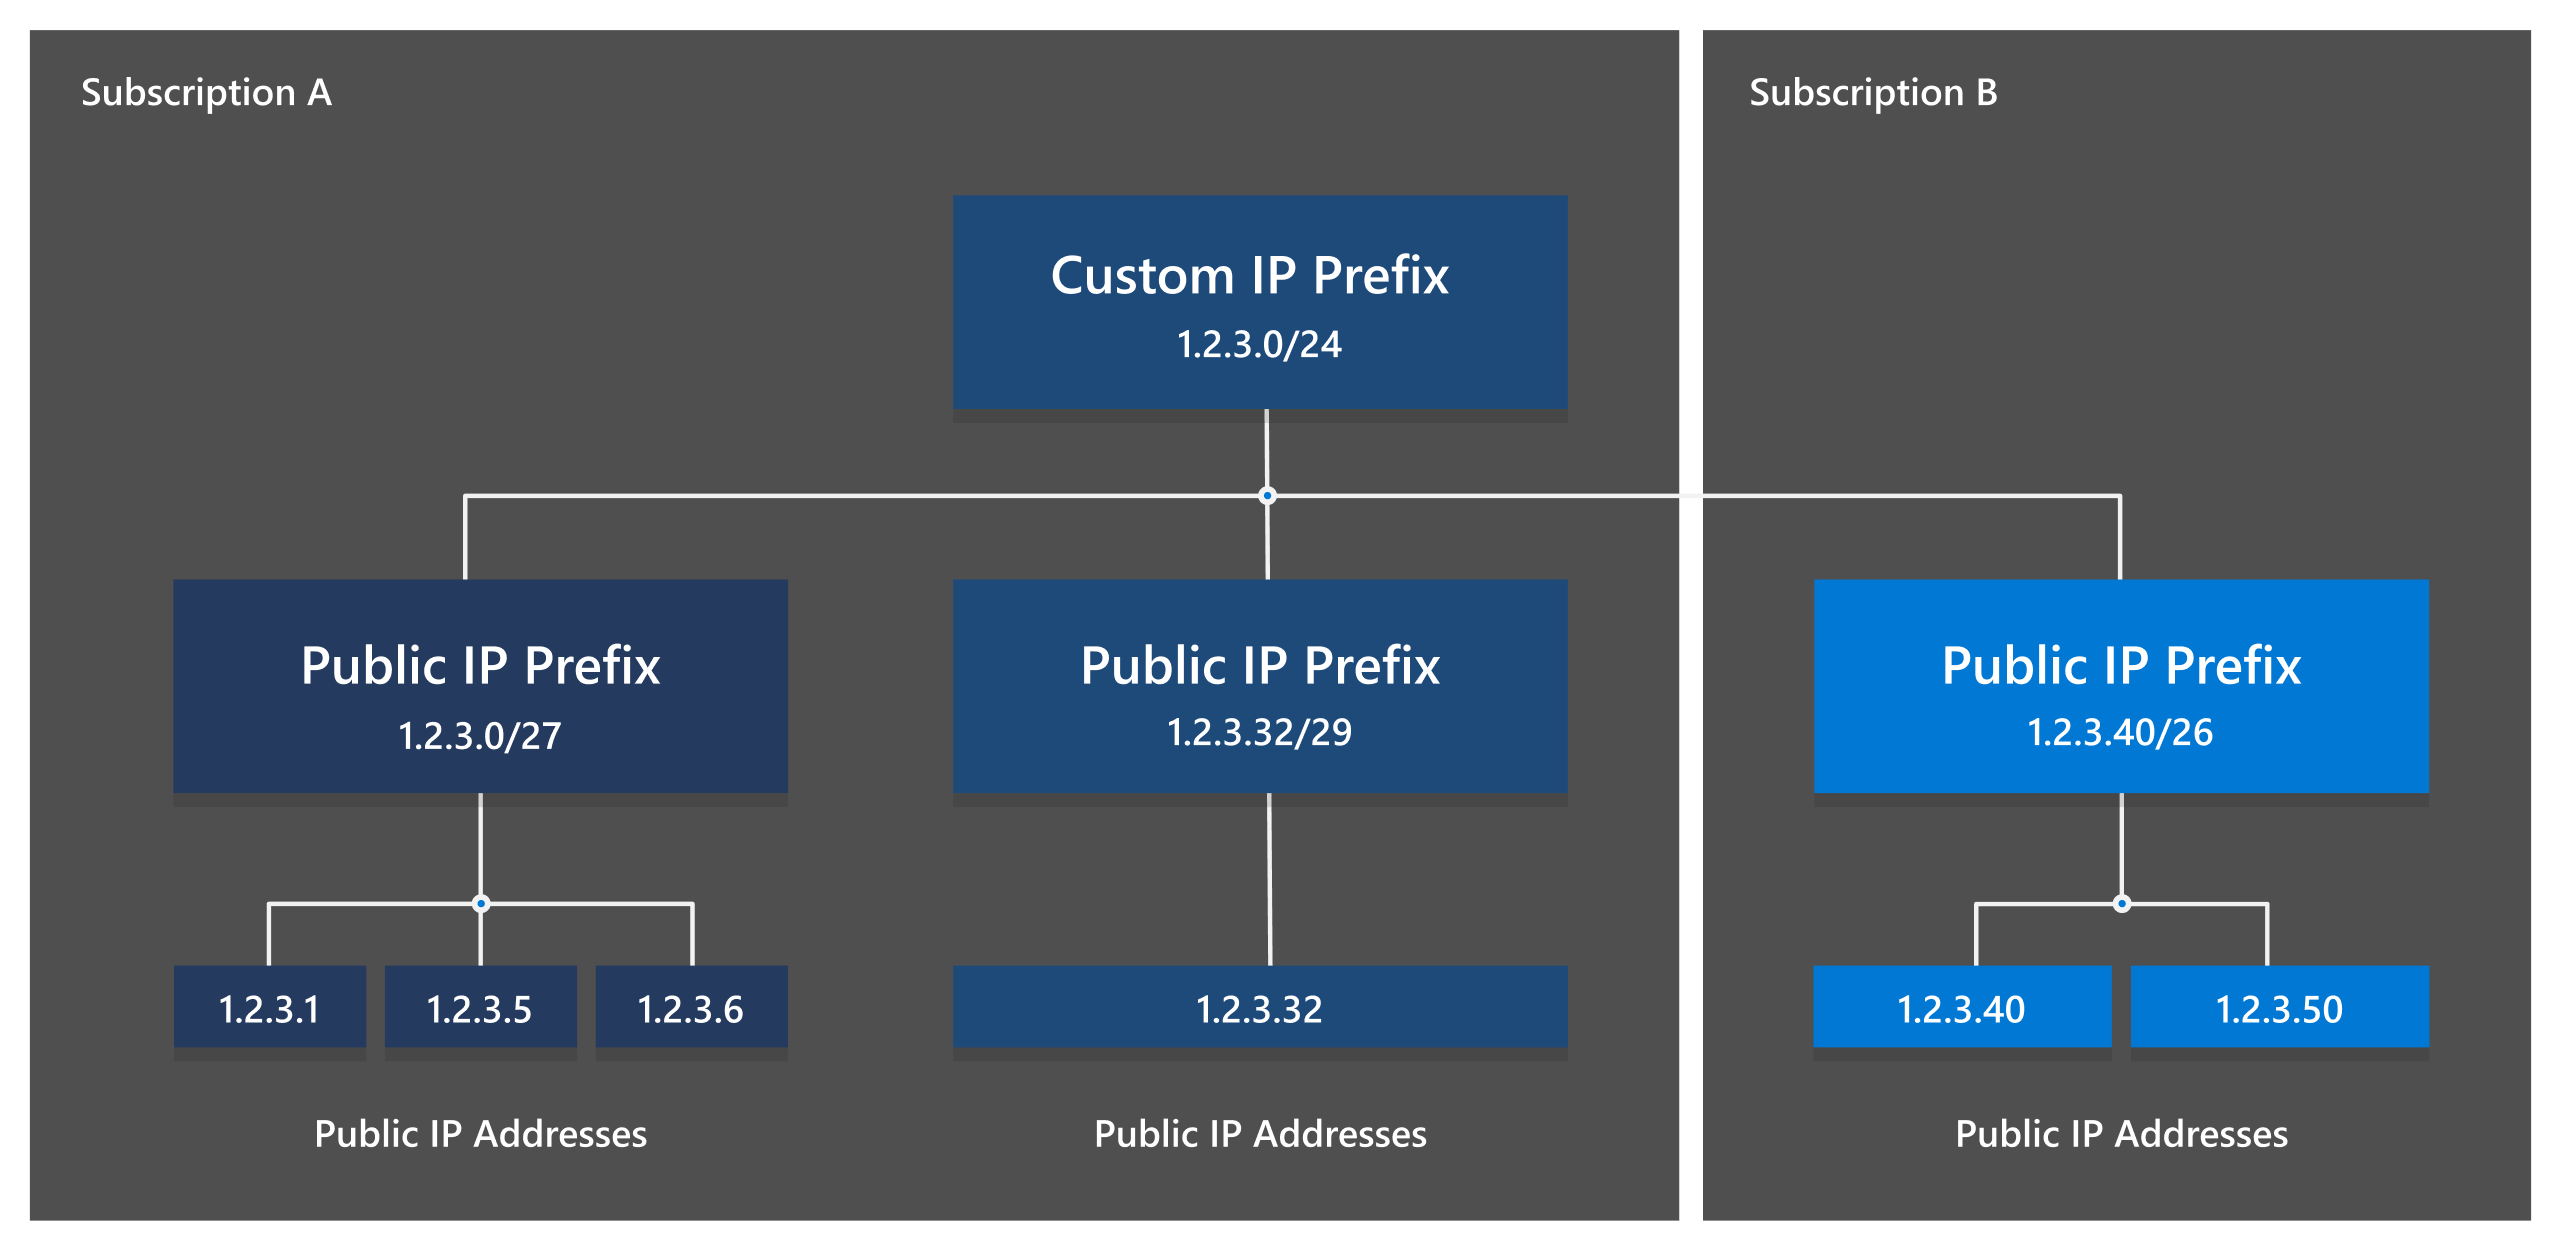
IPプレフィックスは、グループとして管理および公告されるIPアドレスの範囲です。企業は、ウェブサイト、クラウドサービス、ホスティングプラットフォーム、VPNゲートウェイ、電子メールインフラストラクチャ、データセンター、およびエンタープライズネットワークにプレフィックスを使用します。プレフィックスを配置する前、BGPを通じて公告する、レンタルする、またはIPv4転送の一部として受け入れる前に、公開情報が完全で一貫しているかどうかを確認することが重要です。
多くのネットワーク問題は、プレフィックスが実際に展開される前から始まる。アドレス範囲が別の組織に登録されている可能性があり、予期されるオリジンASNが現在のBGP宣伝と一致しない、プレフィックスに適切なRPKI認証がない、またはグローバルルーティングテーブルに表示されていない可能性がある。また、プレフィックスには悪用、スパム、マルウェア、または誤った地理的場所に関する履歴があることもある。
IPプレフィックスの確認には高度なルーティング知識は必要ありません。ネットワーク変更を行う前に、構造化されたレビューにより有用な技術的な画像を得ることができます。このプロセスは通常、プレフィックス形式から始まり、登録データ、ルーティング情報、RPKI、BGP可視性、運用上の評判へと進みます。
このガイドでは、IPv4およびIPv6プレフィックスのレビューの実施方法を説明します。これは初心者、システム管理者、ホスティング会社、クラウドユーザー、ネットワークエンジニア、および運用用アドレス範囲を評価する企業向けに設計されています。
IPプレフィックスとは何ですか?
IPプレフィックスは、CIDR表記を使用して記述されたアドレスのグループです。この表記は、ネットワークアドレスとスラッシュおよびプレフィックス長を組み合わせたものです。例えば、 192.0.2.0/24 IPv4の範囲を表しますが、 2001:db8:1234::/48 represents an IPv6 range.
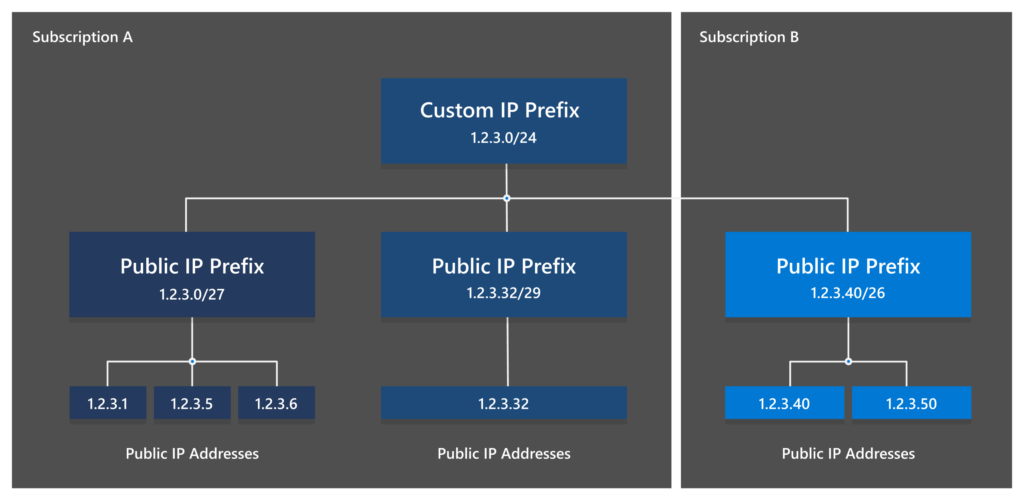
The number after the slash describes how much of the address identifies the network. In an IPv4 /24、範囲には合計256のアドレスが含まれます。IPv6では /48、アドレス空間ははるかに大きく、通常65,536の別々に分割することができる /64 ネットワーク。
プレフィックスは、1つの個別IPアドレスとは異なります。 192.0.2.25 1つのIPv4アドレスであり、 while 192.0.2.0/24 それ自身を含むより大きなブロックを記述します。この区別を理解することは重要です。なぜなら、レジストリ記録、BGPアナウンス、ルートオブジェクト、RPKI認証は通常、個々のアドレスではなくプレフィックスに適用されるからです。
この用語に精通していない場合は、私たちのガイドを読んでください IPアドレスとは何か そして私たちの説明について IPv4 and IPv6 続ける前に。
接頭辞を使用する前にチェックする理由は何か?
接頭辞は、まだ重要なリスクを含んでいる場合でも、技術的に使用可能に見えることがあります。レジストリ記録には予期しない組織、古い不正連絡先、または検討している取引と一致しないステータスが表示されることがあります。ルートが、売主やプロバイダーが言及していない元のASN(自律システム番号)からBGPで表示される可能性があります。
ルーティング認証は別の重要な問題です。接頭辞が正しいRPKI認証によってカバーされていないASNから宣伝された場合、出発点検証を実行しているネットワークによってそのルートが無効と分類される可能性があります。これは展開後に部分的または完全な到達不能の問題につながる場合があります。
接頭辞には運用履歴が存在する場合があります。一部のアドレスブロックは、以前にスパム、マルウェア、プロキシサービス、スキャン、またはその他の迷惑な活動に使用されていたことがあります。現在のユーザーが何らかの不正をしていなくても、古い評価データが電子メール配信、広告プラットフォーム、詐欺システム、ホスティングプロバイダー、またはカスタマーアクセスに影響を与える可能性があります。
技術的な接頭辞チェックは、法的所有権を証明したり、アドレス範囲がすべての評判上の問題から解放されていることを保証するものではありません。リソースに資金、製品トラフィック、またはカスタマーサービスが依存する前に、明白な不一致を特定するための初期の調査ステップです。
ステップ1:接頭辞の形式を確認する
The first step is to confirm that the prefix is written correctly in CIDR notation. An IPv4 prefix should contain four decimal octets followed by a prefix length between /0 および /32. An IPv6 prefix uses hexadecimal groups separated by colons and a prefix length between /0 および /128.
正しい形式の接頭辞の例には次のものがあります:
192.0.2.0/24
198.51.100.0/24
2001:db8:1234::/48
2001:db8:abcd:1200::/56
通常、アドレスは選択されたプレフィックス長のネットワーク境界である必要があります。例えば、 192.0.2.0/24 有効なネットワーク境界であり、例えば任意のアドレスのようなものはです。 192.0.2.25/24 正規化される可能性がある 192.0.2.0/24 照会システムによって
個々のアドレスを使用しないで、ブロック全体をチェックする予定の場合は、検索してください 192.0.2.25 大きな割当てに関する情報は返す可能性があるが、常に意図された範囲を明確にすることはできない。可能であれば、完全なプレフィックスを使用する。
接頭辞形式の練習
接頭辞として 203.0.113.0/24 describes an IPv4 range. A prefix such as 2001:db8:1200::/48 IPv6の範囲を記述します。アドレスファミリ、ネットワーク境界、およびプレフィックス長は、調査の他の部分を開始する前にすべて確認する必要があります。
この記事の例ではドキュメンテーション専用のアドレス空間が使用されています。これらは教育およびテスト用に意図されており、本番のルーティングには使用しないでください。
ステップ2:責任あるRIRを特定する
次のステップは、プレフィックスを担当する地域インターネット登録局(RIR)を特定することです。5つの主要なRIRは次のとおりです:
- RIPE NCC
- ARIN
- APNIC
- LACNIC
- アフリニク
各RIRは、特定の地域におけるインターネット番号リソースを管理し、独自のポリシーおよびシステムに従って登録情報を公開します。ヨーロッパで使用されるプレフィックスはRIPE NCCに関連する場合があり、北米で使用されるプレフィックスはARINに関連する場合があります。
RIRは重要である。なぜなら、転送手順、登録要件、スポンサーシップの取り決め、リソースポリシーは地域によって異なるからである。IPv4の転送またはIPv6の割り当てを評価する場合、どの登録機関のルールが適用されるかを把握する必要がある。
RIRは通常、レジストリ照会、WHOISサービス、RDAPエンドポイント、またはネットワークインテリジェンスツールを通じて識別できます。結果は、現在の所有者またはサービスプロバイダーが提供する情報と比較する必要があります。
プロバイダーが接頭辞がRIPE NCCのリソースであると主張しているが、公開レジストリが別のレジストリを指している場合、続行する前に説明を求めなければならない。違いには合理的な説明があるかもしれないが、無視してはならない。
ステップ3:登録記録を確認する
責任あるRIRを特定した後、公開登録記録を確認してください。正確なフィールドはレジストリによって異なりますが、一般的な情報にはプレフィックス、ネットワーク名、組織参照、リソース状態、国、不正使用連絡先、管理連絡先、技術連絡先、ソースレジストリ、最終変更日が含まれます。
レコードに表示されている組織は、リソースを提供する当事者と一致している必要があります。賃貸の場合、提供者は登録所有者である必要はありませんが、アドレス空間を賃貸または管理する権限があることを説明できる必要があります。転送の場合、現在の所有者と受け入れる組織は明確に文書化されている必要があります。
リソースの状態に注意してください。プレフィックスは割り当てられ、割り当て済み、レガシー、プロバイダー非依存、プロバイダー集約可能、または他の種類の登録に関連している可能性があります。状態自体がプレフィックスを使用できるかどうかを決定するものではありませんが、その配置に関する文脈を提供します。
不正利用の連絡先も重要です。公開され、機能している不正利用の連絡先は、ネットワークオペレーターがイベントを報告する手段を提供します。欠如しているか、明らかに古くなった連絡先は、ホスティング、電子メール、または公開サービス向けに意図されたプレフィックスにおいて特に警告サインとなります。
レジストリ記録は常に法的な所有権証明書であるとは限りません。公開データは不完全であったり、遅延している場合があり、後援関係の影響を受けることもあります。契約、譲渡文書、または関連レジストリまたはLIRからの直接確認が必要になる場合があります。
ステップ4: オリジンASNを確認する
元のASNは、BGPで接頭辞を現在宣伝している自律システムです。ASNは、他のネットワークとルーティング情報を交換するために独立したネットワークによって使用されるユニークな識別子です。
たとえば、接頭辞は現在BGPでオリジンとして表示されることがある AS64500. 送信者がプレフィックスが発表されると言った場合 AS64510 デプロイ後、その変更は文書化され、ルーティング承認計画に反映される必要があります。
現在のオリジンASNは、公開されたBGPモニタリングシステム、ルートコレクター、またはプレフィックス検索サービスを通じて確認できます。ASN、観測時間、および複数のオリジンが表示されているかどうかを記録する必要があります。
1つのオリジンASNはしばしば理解しやすいですが、複数のオリジンは自動的に誤りではありません。ネットワークが冗長性、トラフィックエンジニアリング、またはanycastサービスのために接頭辞を複数の場所から宣伝する場合があります。重要な質問は、複数のオリジンが予期されており、承認されているかどうかです。
予期せぬオリジンは一時停止の理由となることがあります。これは、古いプロバイダの公告、未完了の移行、ルートリーク、誤った構成、または可能性のあるハッキングを示しているかもしれません。
ステップ5:BGPの可視性を確認する
BGPの可視性チェックは、接頭辞が現在インターネット上のネットワークやルートコレクタで観測されているかどうかを示します。接頭辞がレジストリに存在しても、公開されていない可能性があります。逆に、接頭辞がBGPで表示されている場合でも、その公開された登録情報が古くなっていることがあります。
通常、可視ルートには接頭辞、元のASN、ASパス、発信場所、観測時間などが含まれます。正確なデータはモニタリングサービスによりますが、主な質問は単純です:接頭辞は現在、グローバルルーティングシステムを通じて到達可能ですか?
公開サービス向けに設定されたプレフィックスの場合、BGPの可視性が完全にない場合、説明が必要となることがあります。これはまだ展開されていない新しいリソースである可能性があり、プライベートまたは予約範囲である可能性があり、現在非表示にされているルートである可能性があり、または一部の上流プロバイダーが受け入れられないほど小さいプレフィックスである可能性があります。
1つの場所からの可視性は、グローバルな到達可能性を保証しない。異なるネットワークでは異なるフィルタが適用される可能性があり、一部のプロバイダは特定のプレフィックス長を受け入れない場合がある。リソースが重要である場合は、複数の観測ポイントを比較することが役立つ。
BGPの可視性も時間とともに変化します。1回の照会はスナップショットであり、永続的な状態ではありません。運用ネットワークでは、プレフィックスを一度だけ確認するよりも、ルートの変更や予期せぬ削除のモニタリングの方が役立ちます。
ステップ6:RPKIの状態を確認する
RPKIは、元のASNが接頭辞を宣伝する資格があるかどうかを確認する方法を提供します。結果は一般的に「有効」「無効」「見つからない」と表示されます。
有効な結果とは、プレフィックス、オリジンASN、および許可されたプレフィックス長が公開されているルートオーリジン認証と一致することを意味します。これは、ルーティングセキュリティのポジティブなシグナルです。
無効な結果とは、認可が存在するが、発表がその認可と矛盾していることを意味します。元のASNが間違っている可能性があり、または発表されたプレフィックスが認可によって許可されているものよりも詳細である可能性があります。正当なルートは、ASNの移行、プロバイダの変更、IPv4の譲渡、またはルーティングの再設計の後で無効になることがあります。
「Not Found」の結果は、該当する認証が見つからないことを意味します。これはそのルートが悪意のあるものであることを証明するものではなく、他のネットワークがRPKIを介して元の場所を確認できないことを意味します。
RPKIの結果は、予定された展開計画と比較する必要があります。新しいASNからプレフィックスをアノンスする予定がある場合は、新しいルートがアクティブになる前に認可が更新されていることを確認してください。詳細な説明については、読みます RPKI 有効、無効、見つからない.
ステップ7: IRRルートオブジェクトを検索する
インターネットルーティングレジストリ、またはIRRは、多くのネットワークオペレータがプレフィックスフィルタを構築する際に使用するルーティングポリシー情報を格納します。IPv4用のルートオブジェクトまたはIPv6用のroute6オブジェクトは、プレフィックスを生成する予期されるASNを示すことができます。
IRRレコードは通常、意図された出発ASNと一致している必要があります。BGPルートが表示する場合 AS64500 しかしルートオブジェクトにはリストが含まれています AS64510、違いは調査されるべきである。
IRRオブジェクトは法的所有権を証明するものではなく、現在BGPでルートが表示されていることを証明するものでもありません。これは予期される使用法を記述するルーティングポリシーの記録です。一部のネットワークではIRRデータに強く依存していますが、他のネットワークではRPKIおよび内部顧客記録と併用して使用します。
IRRオブジェクトの欠如が自動的に失敗とはならない。いくつかのプロバイダでは、すべての状況で必要とされず、いくつかのリソースでは他のポリシーシステムが使用される。しかし、予期しないまたは矛盾するルートオブジェクトはフィルタリングの問題を引き起こす可能性があり、展開前に修正する必要がある。
ステップ8:運用評判を確認する
IPプレフィックスは、技術的なルーティングステータスが正しいように見えるにもかかわらず、運用上の評判が悪い場合があります。スパム、マルウェア、スキャン、フィッシング、または迷惑ホスティングに以前使用されたアドレス空間は、ブロックリストや評判データベースに表示されることがあります。
正確な影響は目的の使用によります。電子メールシステムはIPの評判に対して特に敏感です。ホスティングプロバイダー、決済サービス、ソーシャルプラットフォーム、広告ネットワーク、詐欺システムは、独自の履歴データに基づいてアドレスを分類する場合があります。
個人の住所レベルおよび可能な限り広いプレフィックスレベルで信頼性チェックを実施する必要があります。今日クリーンな結果であっても、展開後の住所がクリーンである保証にはなりません。新しいオペレーターは、悪用の監視と報告への対応に責任があります。
ジオロケーションは別の考慮事項です。異なるデータベースでは、同じプレフィックスが異なる国や都市に関連付けられることがあります。これはコンテンツ配信、コンプライアンス制御、詐欺検出、カスタマーのアクセスに影響を与えることがあります。場所に敏感なサービスにプレフィックスを使用する前に、主要なデータベースがどのように分類しているかを確認してください。
信頼性データはRPKIとは別です。RPKIは、ASNがルートを生成する権限があるかどうかを示します。メールや不正使用の履歴がクリーンであるかどうかは示しません。
ステップ9: 結果を比較して一貫性を確認する
接頭辞レビューで最も役立つのは、異なるソースを比較することです。健全な技術的な画像はたいてい次のようになります:
- レジストリは、予期されるリソースの所有者または後援団体を識別します。
- 現在のBGPオリジンASNは展開計画と一致しています。
- The route or route6 object describes the expected origin.
- RPKIのステータスは有効であり、または正しい承認を公開する明確な計画が存在する。
- BGPの可視性は意図されたサービスと一致しています。
- 暴行および運用連絡先が利用可能です。
- 評判チェックでは、不適切な歴史的問題は明らかにされません。
不一致は常に接頭辞が使用不能であることを意味するとは限りません。ネットワークは移行の途中にある可能性があり、公開データベースは同時に更新されないことがあります。重要なのは、不一致の原因を理解し、修正計画を文書化することです。
複数のソースが同時に異なる場合、接頭辞は追加のレビューを受けるべきである。例えば、予期せぬレジストリ組織、未知のオリジンASN、RPKI無効ステータス、および作業中の不正使用連絡先がないことは、1つの遅延したデータベース更新よりもはるかに高いリスクを示す。
次のモジュールは、WordPressのカスタムHTMLブロックに挿入できます。これは学習目的で、単純なプレフィックス形式のチェックを提供します。外部APIにアクセスせず、所有権の証明、BGP可視性、RPKIステータス、移管資格を提供しません。
IPプレフィックス形式を確認する
IPv4またはIPv6のプレフィックスをCIDR表記で入力してください。このチュートリアルでは、ブラウザでアドレスファミリ、プレフィックス長、基本的な形式をチェックします。
接頭辞チェックツールの正しい使い方
The HTML module checks only the syntax of the prefix. It confirms whether the input resembles an IPv4 or IPv6 network and whether the prefix length is within the correct range.
これはRIR、BGP、IRR、またはRPKIシステムを照会しません。この制限は意図的なものです。ブラウザのみの構文チェックツールはAPIキーが不要で、入力されたプレフィックスをサードパーティのサービスに送信することなく実行できます。
完全な公開データレビューを行うには、次のを使用してください IPリソース準備状況チェックそのツールは、責任あるレジストリ、登録情報、オリジナルASN、ルートオブジェクト、RPKIステータス、およびBGP可視性をレビューするのに役立ちます。
結果は依然として技術的な事前チェックとして扱われるべきであり、所有権を証明するものではなく、移転資格を確認するものでもなく、クリーンなIP評判を保証するものでもなく、契約の条項に代わるものではありません。
接頭辞を使用すべきでないのはいつですか?
登録情報が説明できない場合、特に提供者が現在の所有者または後援関係を特定することを拒否した場合は、一時停止する必要があります。明確な文書がないことは、不要な法的および運用上のリスクを生じさせます。
あなたは、予期しないオリジンのASN、RPKI無効な結果、欠落しているルーティングオブジェクト、または明確な説明なしに複数の関係ないネットワークによって発表されるプレフィックスを調査する必要があります。
悪い評判履歴は、追加のチェックを行うもう一つの理由です。接頭辞が電子メール、ホスティング、VPNサービス、またはカスタマー向けアプリケーションを目的としている場合、本番トラフィックを移動する前に、関連する評判データベースに対してアドレスをテストしてください。
最後に、裏付けとなる証拠がない「クリーン」または「準備完了」と記述されているプレフィックスに注意してください。レジストリ情報、ルーティングデータ、承認の詳細、迷惑メール担当者、明確な移行計画を尋ねてください。
よくある質問
技術的な知識なしでIPプレフィックスを確認できますか?
はい。接頭辞形式から始め、関係するRIRを特定し、公開登録記録を確認してください。その後、公開されたルックアップツールを使用して、元のASN、BGP可視性、RPKI状態を確認できます。あらかじめすべてのルーティング詳細を理解する必要はなく、明らかな不一致を見つけることができます。
IPプレフィックスはIPアドレスと同じですか?
いいえ。IPアドレスは1つのエンドポイントまたはインターフェースを識別します。プレフィックスはアドレスの範囲を識別します。例えば、 192.0.2.25 一つの住所であり、 192.0.2.0/24 それは含まれる範囲です。
登録記録は所有権を証明しますか?
必ずしもそうとは限りません。登録情報は重要な公開参照資料ですが、所有権や譲渡権は契約、組織記録、スポンサーシップの取り決め、および関連するRIRのポリシーにも依存する場合があります。
RPKI無効の結果とはどういう意味ですか?
これは、公開された認証が存在するが、観測されたBGPオリジンまたはプレフィックス長さと一致しないことを意味します。原因は、構成エラー、不完全な移行、古くなったROA、または非承認の宣伝である可能性があります。
Not Found RPKI結果は危険ですか?
必ずしもそうではありません。「Not Found(見つかりません)」とは、該当する認証が見つからないことを意味します。ルートが間違っていることを証明するものではなく、RPKIが送信元を確認できないことを意味します。
すべてのプレフィックスがBGP可視性を持つ必要がありますか?
No. 接頭辞は新規である、予約されている、プライベートで使用されている、または展開を待っているため、現在公開されていない場合でも登録されることがあります。ただし、接頭辞が公開サービスを提供するものである場合、可視性の欠如については説明が必要です。
このプロセスはIPv4プレフィックスが移転可能であることを確認できますか?
いいえ。技術的なチェックはレジストリやルーティング情報を見つけることができますが、移管の資格は関連するRIRポリシー、リソースの状態、文書、契約、承認プロセスに依存します。
IPプレフィックスを使用する前に確認することは、技術的および運用リスクを軽減する簡単な方法です。このプロセスは、プレフィックスの形式とアドレスファミリの確認から始まり、その後、責任あるRIR、登録記録、現在のオリジンASN、BGP可視性、IRR情報、RPKIステータス、運用的な評判を通じて進みます。単一の照会では完全な答えは得られません。レジストリデータは管理的な文脈を説明し、BGPは発表されている内容を示し、IRRは予期されるルーティングポリシーを記述し、RPKIはオリジンASNが許可されているかを確認します。評判チェックは、歴史的な使用状況と潜在的なサービスへの影響に関する別途の視点を提供します。
最も重要な習慣は、それぞれのレコードを個別に読むのではなく、結果を比較することです。レジストリ、元のASN、ルートオブジェクト、RPKIステータス、BGP可視性がすべて同じルーティング計画をサポートしている場合、プレフィックスは理解しやすく、展開しやすくなります。これらが一致しない場合は、本番環境でリソースを使用する前に一時停止して調査してください。
公開技術チェック用に次のものを使用してください IPリソース準備状況チェック追加の背景については、読んでください RIPEデータベースとは何ですか? および RPKI 有効、無効、見つからない.