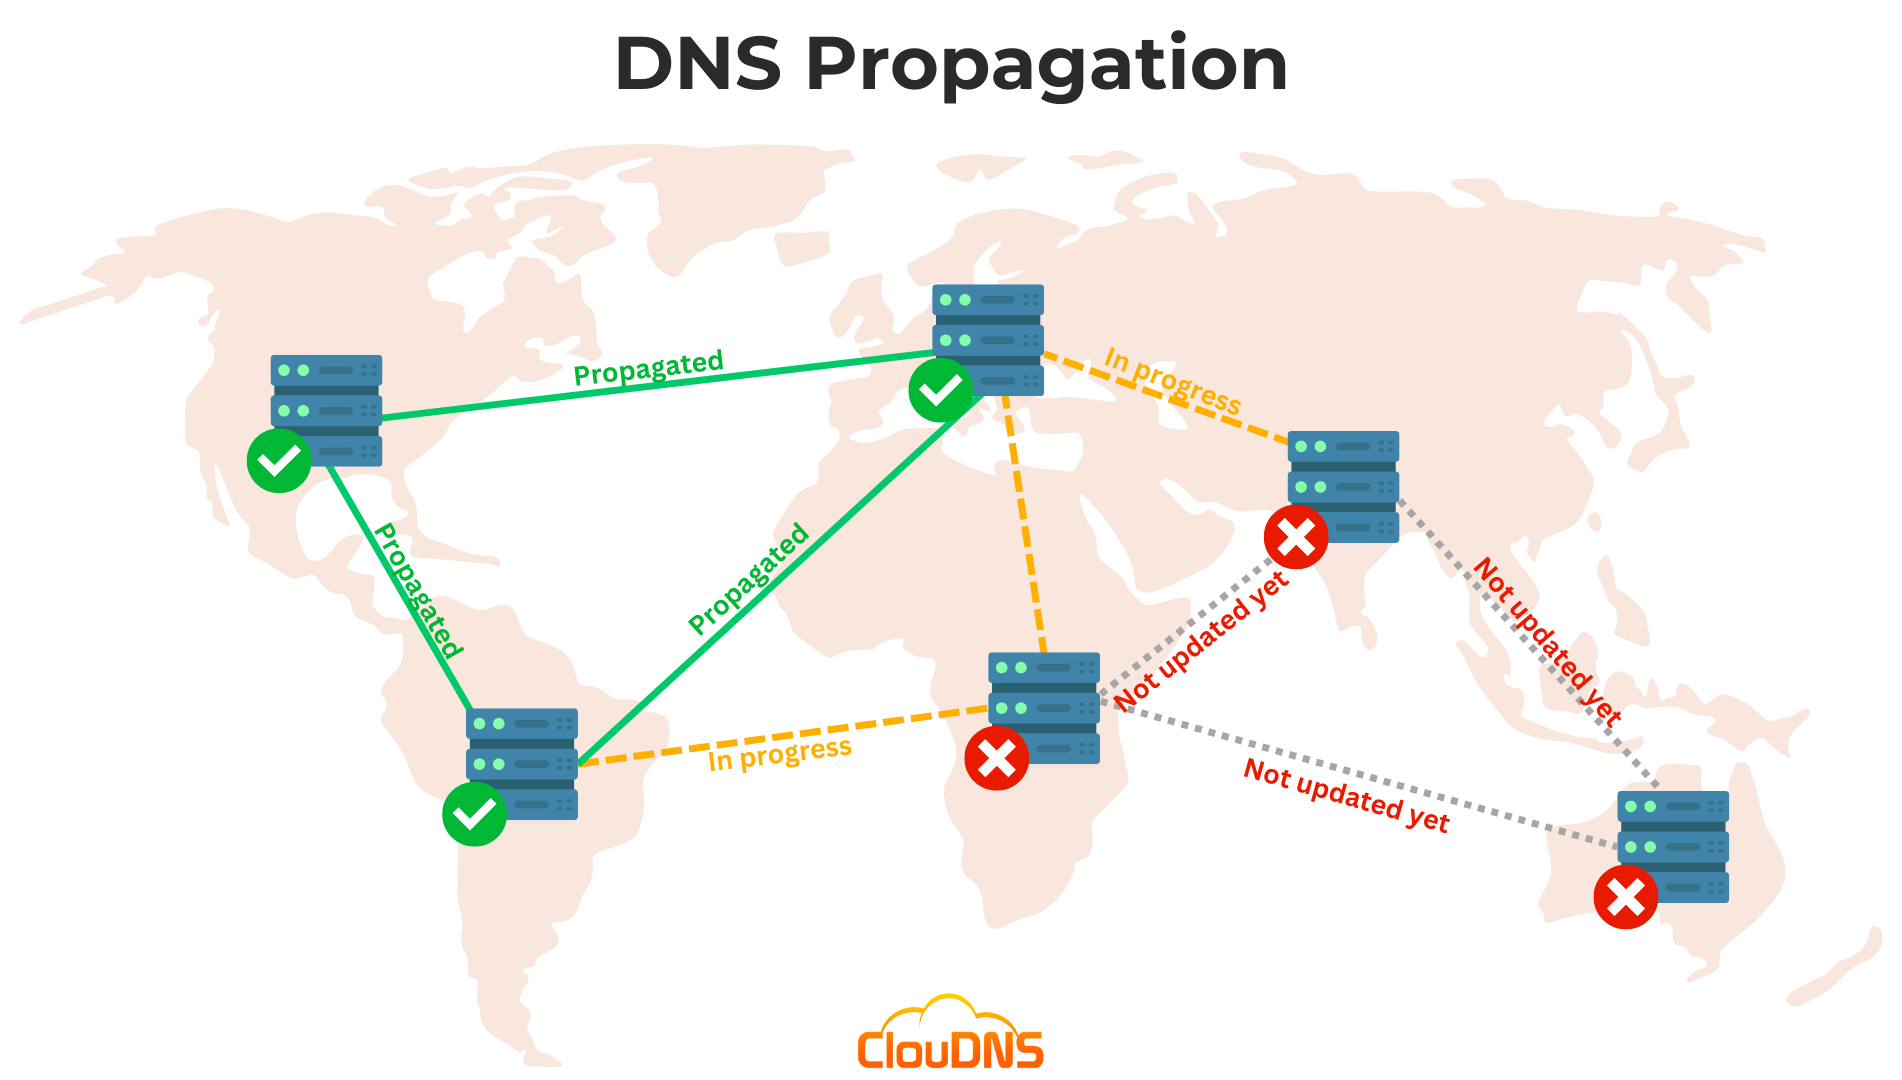
Bir alan adının DNS kayıtlarını günceller, değişikliği kaydeder ve yeni web sitesinin veya e-posta hizmetinin hemen çalışmasını beklersiniz. Ancak bir meslektaşınız hâlâ eski web sitesini görüyor, çevrimiçi bir kontrol aracı farklı bir adres gösteriyor veya e-posta teslimatı tutarsız davranıyor. Bu gecikme genellikle şuna denir: DNS yayılımı.
Bu ifade, tek bir güncelleme merkezi bir İnternet sistemi üzerinden hareket ediyormuş gibi algılanabilir. Ancak DNS dağıtık bir yapıdadır. Alan adı bilgileri yetkili isim sunucuları, özyinelemeli çözücüler, yönlendiriciler, işletim sistemleri ve uygulamalar arasında saklanır ve önbelleğe alınır. Her sistem, bilgilerini farklı zamanlarda yenileyebilir.
Çoğu DNS değişikliği, önbellekler süresi dolduğunda ve çözücüler yeni kayıtları getirdiğinde görünür hale gelir. Bu işlemin ne kadar sürmesi, kaydın önceki Yaşam Süresi (TTL) değerine, çözücü davranışına ve yetkili DNS yapılandırmasının doğru olup olmadığına bağlıdır. Her kullanıcının yeni yanıtı göreceğini garanti eden evrensel bir süre yoktur.
Bu kılavuz, insanların DNS yayılımından ne anlama geldiğini açıklar, DNS değişikliklerinin neden farklı zamanlarda göründüğünü, bir etki alanının mevcut yanıtlarını nasıl kontrol edileceğini ve bir güncelleme hala eksik görünüyorsa ne yapılması gerektiğini anlatır.
DNS Yayılımı Ne Anlama Gelir?
DNS yayılımı, DNS kayıtları değiştirildikten sonra farklı kullanıcıların veya DNS çözücülerinin farklı yanıtlar alabileceği süreyi ifade eden yaygın bir terimdir. Bir ağdaki bir kullanıcı yeni IP adresini zaten görebilirken, başka bir kullanıcının çözümleyicisi önbelleğe alınmış eski adresi döndürmeye devam edebilir.
Temel DNS değişikliği, alan adı için yetkili isim sunucularında yapılır. Özyineleyici çözücüler daha sonra kullanıcıları için kayıtları alır ve önbelleğe alır. Bu çözücüler, birisi alan adını her ziyaret ettiğinde yetkili sunuculara tekrar sormak zorunda değildir. Geçerli olduğu sürece önbelleğe alınmış bir yanıtı yeniden kullanabilirler.
Bu nedenle "yayılma" daha iyi bir şekilde şöyle anlaşılmalıdır: önbellek süresi dolma ve yenileme. Her İnternet'e bağlı cihazda aynı anda güncellenmesi gereken merkezi bir kopya yoktur. Bazı çözücüler hâlâ eski önbelleğe alınmış verileri sunarken yetkili kayıt zaten doğru olabilir.
DNS Önbellekleme Nasıl Çalışır
Bir tarayıcı bir etki alanının IP adresini bulmak istediğinde, ismin çözülmesi için işletim sistemine başvurur. İşletim sisteminde önbelleğe alınmış bir yanıt bulunabilir. Eğer böyle bir yanıt yoksa, yapılandırılmış bir yinelenen çözücüye (örneğin bir internet sağlayıcısı, şirket veya halka açık DNS hizmeti tarafından yönetilen) başvurur.
Yinelenen çözümleyici ayrıca önbelleğe alınmış bir yanıt da içerebilir. Bu yanıt hala önbellek yaşam süresi içindeyse, yetkili ad sunucularına başvurmadan bu yanıtı döndürebilir. Önbellekteki kayıt süresi dolduğunda, çözümleyici yetkili DNS sistemini sorgulayabilir ve güncellenmiş yanıtı depolayabilir.
Önbelleğe alma, arama süresini ve DNS altyapısındaki yükü azaltır. Ayrıca, kayıt değişikliklerinin her çözümleyici tarafından aynı anda görülmeyeceği anlamına gelir. Eski yanıt, önbelleği süresi dolana veya çözümleyici onu başka şekilde yenileyene kadar bir çözümleyici tarafından kullanılabilir kalır.
Farklı kullanıcılar farklı özyineleyici çözücüler kullanabilir. Aynı evde yaşayan kişiler bile cihazları farklı DNS hizmetleri, VPN'ler, mobil ağlar veya yerel önbellekler kullanıyorsa farklı yanıtlar görebilir.
DNS'de TTL nedir?
TTL, Time To Live anlamına gelir. Kalıcılık Süresi. Bu, genellikle saniye cinsinden ölçülen ve önbelleğe alanın bir DNS kaydını güncellenmiş yanıt için kontrol etmeden önce ne kadar süreyle önbellekte tutabileceğini belirten bir değerdir.
Örneğin, bir TTL'nin 3600 bir saati ifade eder. Bir çözücü, bu TTL ile bir kayıt alırsa, yenilemesi gerektiğinden önce cevabı genellikle bir saat boyunca kullanmaya devam edebilir. Bir TTL'nin 300 beş dakika anlamına gelir.
Değişimden sonra önemli olan TTL genellikle çözücülerin zaten önbelleğe aldığı eski kaydın TTL'sidir. Bir kaydı değiştirmeden hemen önce TTL'yi düşürmek, önceki daha yüksek TTL'yi önbelleğe alan çözücüler için bekleme süresini kısaltmayabilir. Bu çözücüler, orijinal önbellek süresi dolana kadar eski yanıtı kullanmaya devam edebilir.
Planlı geçişler için yöneticiler genellikle önceden TTL değerini düşürür, önceki TTL'nin süresinin dolması için yeterince bekler ve ardından DNS değişikliğini yapar. Değişiklik kararlı hale geldikten sonra, tekrarlanan sorguları azaltmak amacıyla TTL değerini yeniden artırabilirler. Uygun değerler hizmete ve operatörün değişiklik sürecine bağlıdır.
DNS değişiklikleri neden farklı sürelerde gerçekleşir?
En yaygın neden, çözücülerin farklı önbelleğe alınmış kopyalara sahip olmasıdır. Bazıları kaydı zaten yenilemiş olabilirken, diğerleri hala süresi dolmamış bir yanıt kullanmaktadır. Bir çözücü ayrıca kendi yenileme davranışını uygulayabilir veya bir kaydın mevcut olmadığını belirten yanıtlar olan olumsuz yanıtları önbelleğe alabilir.
Yerel önbellekleme başka bir katman ekleyebilir. Bir bilgisayar, yönlendirici, tarayıcı veya güvenlik uygulaması DNS bilgilerini geçici olarak tutabilir. Bazı durumlarda bir tarayıcıyı yeniden başlatmak veya işletim sisteminin DNS önbelleğini temizlemek yardımcı olabilir, ancak bu durum yinelemeli bir çözücünün hala önbellekte tuttuğu bilgileri değiştirmez.
DNS sağlayıcı değişiklikleri ek zamanlama faktörlerini içerebilir. Alan adınızın yetkili isim sunucularını kayıt şirketi üzerinden değiştirirseniz, çözümleyiciler hem yönlendirme bilgilerini yenilemek zorunda kalabilir hem de bu isim sunucuları tarafından sunulan kayıtları güncellemelidir. Bu durum, aynı DNS barındırma hizmeti içinde bir A veya AAAA kaydını düzenlemekten farklıdır.
Son olarak, bir güncelleme yetkili kaynakta doğru olmayabilir. Yanlış kayıt düzenlenmişse, değişiklik kaydedilmemişse, alan adı farklı yetkili ad sunucuları kullanıyorsa veya kayıt sözdizimi hatası içeriyorsa, beklemek alt yapıdaki yapılandırma sorununu çözmez.
DNS Yayınlanması vs Yetkili DNS Güncellemeleri
Yetkili bir DNS sunucusu, bir alan adı veya bölge için resmi kayıtları sağlar. DNS sağlayıcınızın kontrol panelinde bir kaydı düzenlediğinizde, sağlayıcı sunduğu yetkili verileri güncellemelidir.
Bir özyinelemeli çözücü, istemci cihazlara DNS yanıtları sunar. Değişimden önceki verilere sahip olabilir. Bu nedenle, yetkili sunucu yeni adresi döndürürken bir özyinelemeli çözücü hâlâ eski bir adresi döndürebilir.
Bu ayrım sorun giderme sırasında yararlıdır. İlk olarak yetkili ad sunucularının ne döndürdüğünü kontrol edin. Beklenen kaydı zaten içeriyorlarsa, değişiklik kaynaktan yayınlanmış demektir ve geriye kalan farklılıklar büyük olasılıkla önbelleğe alma veya çözücü davranışından kaynaklanmaktadır. Yetkili sunucular hâlâ eski değeri veya hiçbir değer döndürüyorsa, DNS sağlayıcısının yapılandırmasını ve kayıtları kendilerini inceleyin.
Ad sunucularını değiştirmek ek bir katman ekler. Üst DNS bölgesi, amaçlanan yetkili ad sunucularına işaret etmeli ve bu sunucular doğru bölgeyi hizmet vermeliyken, bir DNS sağlayıcısındaki doğru kayıt, alan adı farklı bir sağlayıcının ad sunucularına devredilmişse işe yaramaz.
Yaygın DNS Değişiklikleri ve Etkileri
Değiştirme Bir kayıt changes the IPv4 address returned for a hostname. Changing an AAAA kaydı IPv6 adresini değiştirir. Her ikisi de mevcut olduğunda, istemciler ağ ve bağlantı davranışlarına bağlı olarak her iki adres ailesinden birini kullanabilirler.
Değiştirme CNAME kaydı bir takma adın işaret ettiği ana bilgisayar adını değiştirir. Çözücüler, hedef adı ve adresini aramak zorunda kalabilir. Hedefin kayıtlarında yapılan bir değişiklik, CNAME kendisi değişmese bile nihai sonucu etkileyebilir.
Değiştirme MX kaydı bir alan adı için e-posta alan sunucularını etkiler. E-posta sistemleri bu kayıtları önbelleğe alabilir ve e-posta yönlendirmesinin güncellemeleri yansıtması zaman alabilir. E-posta sağlayıcılarını değiştirirken yöneticilerin MX kayıtlarını ve SPF, DKIM veya DMARC gibi ilgili e-posta kimlik doğrulama kayıtlarını ayrı ayrı doğrulamaları gerekir.
Değiştirme isim sunucuları alan adı için yetkili olan DNS sağlayıcısını değiştirir. Bu işlem, kayıt şirketi düzeyinde doğru delege etmeyi ve yeni sağlayıcıda doğru alan yapılandırmasını gerektirir. Bir ad sunucusu geçişi dikkatli bir şekilde planlanmalıdır çünkü yeni sağlayıcıdaki eksik kayıtlar web siteleri, e-posta veya diğer hizmetlerin erişilemez olmasına neden olabilir.
DNS değişikliğinin görünüp görünmediğini nasıl kontrol edersiniz
Kullandığınız bilgisayardan alan adını sorgulamakla başlayın. Windows, macOS ve Linux'ta nslookup genellikle mevcuttur:
nslookup example.comBir IPv4 adresi kaydını kontrol etmek için şunu kullanın:
nslookup -type=A example.comIPv6 için:
nslookup -type=AAAA example.comE-posta sunucusu kayıtları için:
nslookup -type=MX example.commacOS ve Linux'ta, kaz daha ayrıntılı çıktı sağlar:
dig example.com AYalnızca cevap bölümünü göster:
dig example.com A +noall +answerBelirli bir özyinelemeli çözücüye sorgu göndererek yanıtları karşılaştırabilirsiniz. Örneğin:
dig @1.1.1.1 example.com AWindows'ta bir DNS sunucusunu şu şekilde belirtebilirsiniz:
nslookup example.com 1.1.1.1Değiştir example.com alan adınızla birlikte. Bu örneklerdeki çözücü adresi yalnızca olası bir genel çözücüdür; kuruluşunuzun veya sağlayıcınızın kullandığı DNS hizmetini de sorgulayabilirsiniz.
Sorguladığınız çözücü, yanıt ve zamanı kaydedin. Birden fazla çözücünün sonuçlarını karşılaştırmak, farkın yalnızca bir çözücüye özgü mü yoksa daha yaygın mı olduğunu belirlemeye yardımcı olur.
Yetkili Ad Sunucusunu Nasıl Sorgularım
Bir alan adı için yetkili ad sunucularını bulmak için şunu kullanın:
dig example.com NSArdından, değiştirdiğiniz kayıt için bu ad sunucularından birine doğrudan sorgu yapın:
dig @ns1.example-dns.com example.com ADeğiştir ns1.example-dns.com alanınız için listelenmiş yetkili bir sunucu ile. Doğrudan sorgu beklenen adresi döndürüyorsa ancak özyinelemeli bir çözüleyici eski adresi döndürüyorsa, yetkili veriler güncellenmiştir ve çözüleyici hala önbelleğe alınmış bir yanıt kullanıyor olabilir.
Ayrıca sorabilirsiniz kaz delegasyon sürecini izlemek için:
dig +trace example.comBu işlem, kök sunuculardan alan adının yetkili sunucularına doğru DNS hiyerarşisini izler. Delegasyon sorunlarını belirlemeye yardımcı olabilir; ancak çıktısı, çoğu temel kontrolün gerektirdiğinden daha detaylıdır.
Bir DNS sağlayıcısının kontrol panelini kullanıyorsanız, alan adının gerçekten orada gösterilen isim sunucularına yönlendirildiğini doğrulayın. Bir kayıt, bir sağlayıcının yönetim panelinde doğru olabilir ancak genel alan adı başka bir sağlayıcıya işaret edebilir.
Peki ya bazı kullanıcılar eski web sitesini görürse?
Öncelikle, yetkili A veya AAAA kaydının beklenen değere sahip olduğunu doğrulayın. Ardından birkaç özyinelemeli çözümleyiciye sorgu gönderin ve aynı yanıtı döndürüp döndürmediklerini kontrol edin. Yetkili veri doğru ancak bazı çözümleyiciler eski bir adres döndürüyorsa, önbelleğe alma muhtemel bir açıklamadır.
Ardından, kullanıcının yerel yapılandırmasını kontrol edin. Bir VPN, şirket DNS çözücüsü, güvenlik ürünü, tarayıcı önbelleği veya yerel hosts dosyası, döndürülen adresi etkileyebilir. Davranışın değişip değişmediğini görmek için başka bir ağdan (örneğin mobil bağlantı) gelen sonucu karşılaştırın.
Eski ve yeni sunucuların her ikisinin de yanıt verip vermediğini de göz önünde bulundurun. Eski ana bilgisayar hala önbelleğe alınmış bir kopya sunuyorsa veya farklı şekilde yönlendirme yapıyorsa, bir geçiş tutarsız görünebilir. DNS kaydı doğru olabilirken, çözücüsü yenilememiş kullanıcılara eski sunucunun erişilebilir olması devam edebilir.
Sorun yalnızca IPv4'ü veya yalnızca IPv6'yı etkiliyorsa, A ve AAAA kayıtlarını ayrı ayrı karşılaştırın. Bir cihaz IPv6 üzerinden bağlanırken başka bir cihaz IPv4 kullanabilir. Bir adres ailesi yeni sunucuya işaret ederken diğeri hala eski sunucuya işaret ediyor olabilir.
Bir web sitesi DNS değişikliğinden sonra erişilemez hale gelirse ne olur?
Alan adının yetkili isim sunucularının doğru ve erişilebilir olduğunu kontrol edin. Ardından, bu sunucularda ilgili kayıtların mevcut olduğunu doğrulayın. İsim sunucularını yakın zamanda değiştirdiyseniz, yeni DNS sağlayıcısının web sitesi, e-posta, doğrulama ve hizmet kayıtları da dahil olmak üzere tüm gerekli kayıtlara sahip olduğundan emin olun.
Hedef sunucunun alan adı için bağlantıları kabul etmeye hazır olduğunu doğrulayın. DNS güncellemesi yalnızca istemcilerin nereye yönlendirildiğini değiştirir. Web sunucusunu yapılandırmaz, sertifika yüklemez, güvenlik duvarı portu açmaz veya web sitesi dosyalarını kopyalamaz.
DNS beklenen IP adresini döndürse bile web sitesi hala başarısız oluyorsa, sunucuyu ve uygulamayı ayrı ayrı test edin. Sorun web sunucusunda, güvenlik duvarında, TLS sertifikasında, barındırma yapılandırmasında veya uygulamada olabilir. Bir DNS sorgusu ad çözümlemesini doğrular; ancak hizmetin sağlıklı olduğunu doğrulamaz.
Cihazınız ile bir hedef arasında genel bir yol kontrolü için kılavuzumuza bakın. ağ bağlantı sorunlarını teşhis etmek için traceroute kullanmaTraceroute ve DNS sorgulamaları bağlantının farklı kısımlarını test eder, bu nedenle bir sorunu daraltırken birlikte kullanışlıdırlar.
Negatif Önbellekleme ve “Kayıt Bulunamadı” Sonuçları
Çözücüler, bir kaydın mevcut olmadığını önbelleğe alabilir. Bu, negatif önbellekleme olarak adlandırılır. Bir çözücü, kayıt oluşturulmadan önce bir isim sorguladıysa, kayıt eklendikten sonra bile geçici olarak "bulunamadı" yanıtını döndürmeye devam edebilir.
Negatif önbellekleme de, bölge SOA kaydındaki bilgilere ve çözücü kurallarına dayalı olarak bir TTL'ye sahiptir. Kesin davranış değişebilir. Yeni oluşturulan bir alt etki alanı hemen çözülmezse, önce yetkili ad sunucusunu kontrol edin. Eğer yeni kaydı döndürürse, negatif önbelleklerin süresinin dolmasını bekleyin ve diğer çözücülerle karşılaştırın.
Bir “kayıt bulunamadı” yanıtı, kaydın yanlış alana eklenmiş olabileceğini, ana bilgisayar adının hatalı girildiğini veya alan adının farklı yetkili isim sunucuları kullandığını da gösterebilir. Sorunun yalnızca yayılma gecikmesinden kaynaklandığını varsaymadan önce tam ana bilgisayar adını, kayıt türünü ve DNS sağlayıcısını doğrulayın.
DNS Geçişini Nasıl Planlayabilirsiniz
Bir üretim servisi için kayıtları değiştirmeden önce, o servise bağlı olan tüm ana bilgisayar adlarını listeleyin ve kaydedin. Bir web sitesi A ve AAAA kayıtlarını kullanırken, e-posta MX, SPF, DKIM ve DMARC kayıtlarına bağlıdır. Uygulamalar doğrulama veya servis keşfi kayıtlarına da güvenebilir.
Değişiklik planlanmışsa, ilgili TTL'yi önceden düşürün ve hedefi değiştirmeden önce en azından eski TTL süresini bekleyin. DNS'i güncellemeden önce yeni sunucuyu veya sağlayıcıyı hazırlayın. Mümkün olduğunda doğrudan test edin ve sertifikaların, güvenlik duvarı kurallarının, uygulama ayarlarının ve posta hizmetlerinin hazır olduğunu doğrulayın.
Değişiklikten sonra yetkili yanıtları ve birkaç özyinelemeli çözücüyü kontrol edin. Web sitesi erişilebilirliğini, e-posta teslimatını ve uygulama hatalarını izleyin. Önbellekteki yanıtlar süresi dolana kadar bazı kullanıcıların hala eski hizmete ulaşmaya devam edebileceği için, mümkün olduğunca geçiş sırasında eski hizmeti kullanımda tutun.
Yeni yapılandırma kararlı hale geldikten sonra uygun bir TTL değeri geri yükleyin. Çok düşük bir TTL değerinin süresiz olarak korunması, nadiren değişen bir hizmet için çok fazla fayda sağlamadan DNS sorgu hacmini artırabilir.
Yaygın DNS Yayılma Yanılgıları
Bir yaygın yanlış anlama, her DNS değişikliğinin tam olarak 24 veya 48 saat sürdüğü yönündedir. Sabit ve evrensel bir süre yoktur. Etkili gecikme; önceki TTL değerlerine, çözücü önbelleğine, yetkilendirme değişikliklerine ve yetkili yapılandırmanın doğruluğuna bağlıdır.
Başka bir yanlış anlama, tarayıcı önbelleğini temizlemenin DNS'i her yerde güncellemesi yönündedir. Bu işlem yalnızca o cihazda depolanan bilgileri temizleyebilir ancak uzaktaki yinelenici çözücünün önbelleğini temizleyemez. Benzer şekilde, bir yönlendiriciyi yeniden başlatmak yerel önbelleğini temizleyebilir ancak yetkili kayıtları değiştirmez.
Üçüncü bir yanlış anlama, farklı yanıtlar gösteren bir DNS denetleyicisinin alan adının bozuk olduğunu kanıtlamasıdır. Farklı yanıtlar, özellikle çözücüler farklı zamanlarda önbellek verisine sahipken planlı bir geçiş sırasında ortaya çıkabilir. Önemli olan soru, yetkili kayıtların doğru olup olmadığı ve geriye kalan farklılıkların önceki TTL ile tutarlı olup olmadığıdır.
Son olarak, DNS yayılımı hedef hizmeti yapılandırmaz. Sunucu, güvenlik duvarı, TLS sertifikası veya uygulama hazır değilse, doğru bir IP adresi bile kullanılamayan bir web sitesine yol açabilir.
DNS Yayılmasına İlişkin Sıkça Sorulan Sorular
DNS yayılımı ne kadar sürer?
Tek bir garanti süresi yoktur. Bazı değişiklikler hızlıca belirirken, diğerleri önbelleğe kaydedilen kayıtların süresi dolana kadar tutarsız kalabilir. Önceki TTL değeri, çözücü davranışı ve isim sunucularının değişip değişmediği zamanlamayı etkiler.
TTL'yi düşürmek değişikliği anında yapar mı?
Hayır. Bir TTL'nin düşürülmesi, çözücüler yeni TTL'yi aldıktan sonraki önbelleğe almayı etkiler. Eski kaydı zaten önbelleğe alan çözücüler, önceki TTL süresi dolana kadar onu kullanmaya devam edebilir.
Neden DNS kontrol araçları farklı sonuçlar gösterir?
Farklı konumlardan farklı özyineleyici çözücülere sorgu yapabilirler. Bu çözücüler farklı önbelleğe alınmış yanıtlara sahip olabilir, farklı zamanlarda yenilenebilir veya coğrafi DNS politikaları nedeniyle farklı yanıtlar alabilir.
Bilgisayarınızın DNS önbelleğini temizlemelisiniz mi?
Kendi cihazınız eski bir yanıtı önbelleğe almış olduğunda yardımcı olabilir. İnternet sağlayıcınızın, şirket çözümleyicinizin veya genel DNS hizmetinin tuttuğu önbellekleri temizlemez.
Neden web sitem çözümleniyor ama yine de yüklenmiyor?
DNS doğru adresi döndürüyor olabilir ancak hedef sunucu veya uygulamada bir sorun vardır. Web sunucusunu, güvenlik duvarını, TLS sertifikasını ve barındırma yapılandırmasını ayrı ayrı kontrol edin.
Can nameserver değişiklikleri, kayıt değişikliklerinden daha uzun sürebilir mi?
Kaydedici ve üst DNS bölgesinde ek yetkilendirme bilgileri içerebilirler. Yeni sağlayıcı da eksiksiz ve doğru bir bölge sunmalıdır. Yetkili sunuculardaki hem yetkilendirmeyi hem de kayıtları doğrulayın.
DNS değişiklikleri, yetkili ad sunucuları ile özyinelemeli çözücülerin farklı rolleri üstlenmesi ve çözücülerin yanıtları TTL değerlerine göre önbelleğe alması nedeniyle farklı zamanlarda görünebilir. Bir kullanıcı eski bir adresi görürken, başka bir kullanıcı zaten yeni adresi alıyor olabilir.
Sorunu araştırmak için önce yetkili ad sunucularını kontrol edin, ardından çeşitli önbellek çözücülerden gelen yanıtları karşılaştırın. Kayıt türünü, ana bilgisayar adını, TTL'yi ve ad sunucusu devrini doğrulayın. DNS beklenen adresi döndürüyorsa ancak hizmet hala erişilemez durumdaysa, hedef sunucuyu ve uygulamayı sorunun ayrı bileşenleri olarak kontrol edin.
Önbelleğe almanın anlaşılması, DNS değişikliklerini planlamak ve sorunlarını gidermek için daha kolay hale getirir. Daha fazla ağ temelleri için kılavuzlarımıza devam edin IP adresleri, varsayılan ağ geçitleri, ve traceroute.